

POZOR! Hackeri majú nový spôsob, ako sa ti dostať do zariadenia. Tento podvod je mimoriadne prefíkaný
Hackeri využívajú ClickFix a platformu ErrTraffic na masové šírenie malvéru cez falošné systémové chyby. Stačí spustiť príkaz a útočníci získajú prístup k dátam.

Kyberkriminálnici už dávno prešli od amatérskych pokusov k profesionálnym službám. Najnovším príkladom je ClickFix, podporený platformou ErrTraffic, ktorý sa podarilo odhaliť bezpečnostným analytikom zo spoločnosti HudsonRock.
Tento model mení sociálne inžinierstvo na masovo škálovateľný systém distribúcie malvéru. Zatiaľ čo tradičné metódy, ako drive-by downloady, strácajú účinnosť vďaka lepším ochranám prehliadačov (Chrome, Edge, Firefox), ClickFix útoky stavajú na psychológii používateľa a simulovaných systémových poruchách.

Princíp je v podstate jednoduchý, no mimoriadne účinný. Pri vstupe na kompromitovanú stránku sa spustí JavaScript, ktorý vyvolá vizuálny chaos. Text sa rozpadne na nečitateľné znaky, fonty sa vykreslia nesprávne, obrázky sa rozmažú alebo prehliadač nahlási chybu renderovania. Stránka však okamžite ponúkne „riešenie“ prispôsobené tvojmu systému. Čistá náhoda? Ani zďaleka.
Napríklad vo forme pokynu: „Otvor PowerShell vo Windows, skopíruj tento opravný príkaz a spusti ho.“ Na macOS či Linuxe ide o terminál, takže útočníci myslia prakticky na všetko. Tento krok zneužíva systémovú schránku (clipboard), ktorá maskuje škodlivý kód ako obyčajný text. Keď príkaz spustíš manuálne, obchádzaš antivírusové kontroly, firewally aj User Account Control, pretože ochrana systému „predpokladá“, že vieš, čo robíš. Výsledkom je, že malvér sa nainštaluje bez potreby dodatočných exploitov.
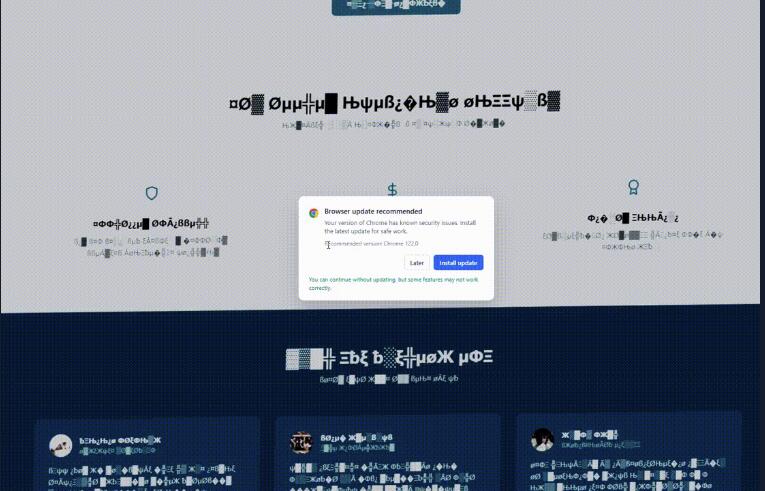
ErrTraffic je dostatočne inteligentný na vykonanie útokov
Základom celého podvodu je ErrTraffic, pokročilý Traffic Distribution System (TDS), ktorý je dostupný ako SaaS služba za približne 800 dolárov. Útočníci ho nasadia na infikovaný web pomocou niekoľkých riadkov kódu. Systém následne inteligentne analyzuje návštevníka. Rozlišuje napríklad botov, bezpečnostných analytikov či nevhodné zariadenia, ktorým zobrazí neškodný obsah, čím znižuje riziko odhalenia.
Neprehliadni

Pre cieľových používateľov, podľa geolokácie a operačného systému (Windows, macOS, Android, Linux), sa aktivuje lokalizovaný glitch v rodnom jazyku. ErrTraffic zároveň v reálnom čase rotuje domény, IP adresy a servery, aby unikal blokátorom a heuristickým detekciám. Webový dashboard poskytuje metriky, ako počet návštev, konverzie (úspešné infekcie) či návratnosť kampaní. Analýzy hovoria o úspešnosti až 60 percent, teda o mimoriadne vysokej miere ľudí, ktorí príkaz skutočne vykonajú.
Tento prístup v praxi znamená „industrializáciu“ malvéru. Rôzne kyberzločinecké skupiny zdieľajú rovnakú infraštruktúru: ErrTraffic zabezpečuje distribúciu a ochranu, útočníci len definujú samotný payload. Najčastejšie ide o infostealery ako Lumma, Vidar či Stealc, ktoré kradnú heslá, prístupové tokeny a cookies. Objavujú sa aj bankové trojany typu Cerberus, backdoory pre vzdialený prístup alebo nástroje pre ransomware. Ukradnuté dáta sa následne rýchlo objavujú na darknetových trhoch, kde slúžia na ďalšie útoky. Tie môžu viesť ku kompromitácii firemných sietí, ale aj k štátom sponzorovaným operáciám.
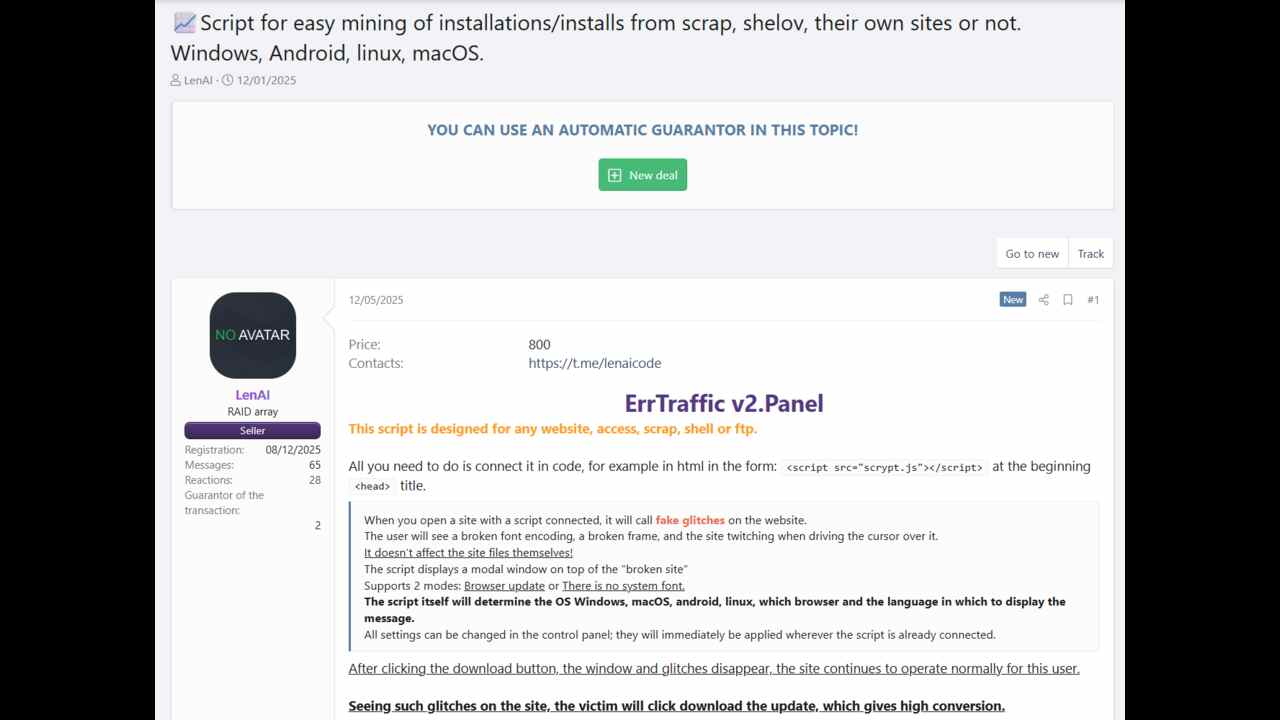
Základom ochrany je nenaletieť jasnému podvodu
Úspech týchto útokov vychádza z opakujúcich sa vzorcov správania. Používatelia sú tlačení do pseudoopráv typu „flush DNS cache“, „fix font rendering“ alebo „update browser fonts“, ktoré pôsobia ako bežné rady z fór či Redditu. Clipboard vektor navyše obchádza mnohé detekčné mechanizmy zamerané na sťahovanie binárnych súborov. Žiadne agresívne vyskakovacie okná, len nenápadná technická „rada“ v kontexte domnelej poruchy.
Moderné operačné systémy a prehliadače dnes dokážu pomerne dobre odolávať automatizovaným hrozbám, no ľudský faktor zostáva najslabším článkom. Dopady týchto útokov sú vážne. Používatelia prichádzajú o osobné dáta, firmy čelia únikom informácií a ransomwareovým incidentom.
Odporúčania na ochranu sú pritom pomerne jednoduché. Ak stránka vyžaduje zadanie systémového príkazu na zobrazenie obsahu, okamžite ju zatvor a nahlás. Ak si technicky zdatnejší, používaj sandboxy na testovanie podozrivých stránok, aktivuj si dvofaktorové overenie všade, kde je to možné, najmä pri citlivých účtoch, a pravidelne skenuj systém napríklad pomocou Windows Defendera. A hlavne nikdy, nikdy nespúšťaj neoverené príkazy, inak si môžeš vlastnou neopatrnosťou spôsobiť veľmi vážne problémy.

















