

Hackeri sa vrátili k smrtiacej zbrani ClickFix. Stačí jedno kliknutie a hacker sa dostane do tvojho zariadenia
Bezpečnostní analytici pozorovali zákernú phishingovú kampaň, ktorá uplatňuje ClickFix útok. Takto prebieha a toto sa môže stať s tvojim PC.

Bezpečnostní analytici z Fortinet odhalili mimoriadne nebezpečnú hackerskú platformu Havoc, ktorá ohrozuje užívateľov s operačným systémom Windows. Hackeri používajú mimoriadne silnú command and control platformu, ktorá im poskytuje nevídanú flexibilitu, čo sa malvéru týka.
Nová C2 platforma Havoc sa radí k najsilnejším hackerským platformám, akými sú Cobalt Strike, Sliver, či Winos4.0. Hacker v najnovšej kampani útočia prostredníctvom phishingu, pričom kombinujú známu metódu ClickFix s niekoľkostupňovou inštaláciou škodlivého softvéru.

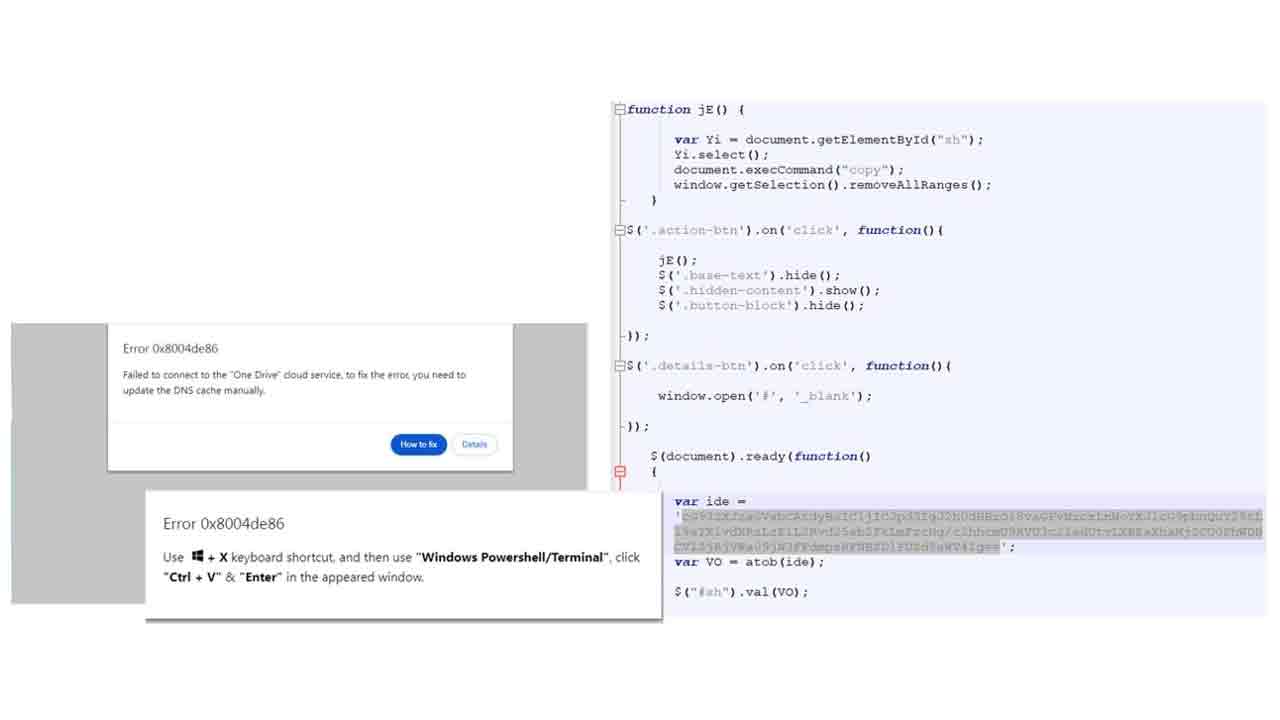
ClickFix je metóda, ktorá sa spolieha na to, že si užívateľ sám do zariadenia nahrá malvér. Keď omylom užívateľ zavíta na infikovanú stránku, zobrazí sa mu okno, v ktorom uvidí chybovú hlášku. Zároveň je pod hláškou tlačidlo na opravenie problému. Keď na toto tlačidlo klikneš, spravidla ti stránka poskytne inštrukcie na otvorenie príkazového riadku, skopírovanie a prilepenie škodlivého kódu do príkazového riadku a následné spustenie tohto kódu.
Pozor na tento scenár
Hackeri pri útoku ClickFix spoliehajú na to, že väčšina užívateľov nemá skúsenosti s programovacími jazykmi a kódom. Ak človek nemá programovacie skúsenosti, nemá šancu vedieť, že tento príkaz v skutočnosti slúži na stiahnutie malvéru zo vzdialeného servera. Všeobecne platí, že by si nikdy nemal spúšťať na svojom počítači žiaden kód, pokiaľ nevieš s istotou povedať, čo tento kód presne robí. Dvojnásobne to platí, ak ti na internete niekto neznámy povie, aby si tento kód spustil.
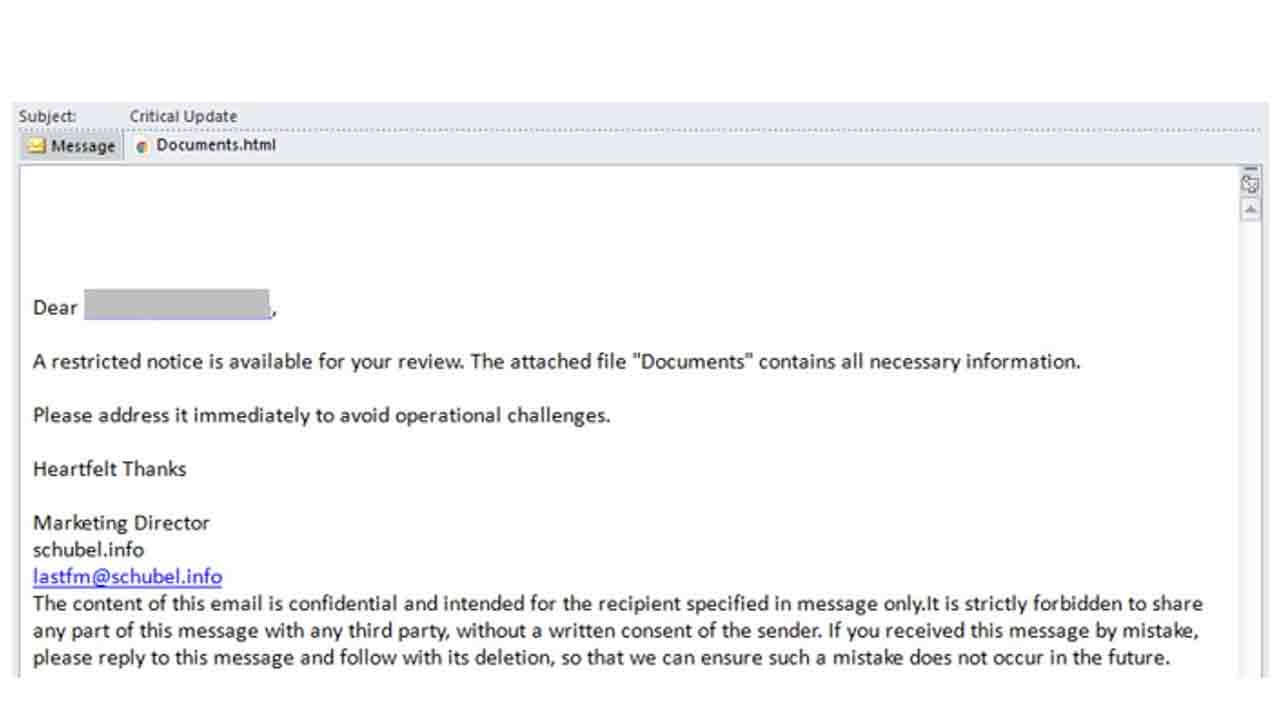
Útok cez C2 infraštruktúru sa začína phishingovým e-mailom, ktorý obsahuje HTML súbor ako prílohu. V tele správy sa nachádza text, ktorý znie urgentne, čo je bežná taktika pri phishingových útokoch. Vyvolaním urgentného pocitu je väčšia šanca, že užívateľ bude konať zbrklo.
Neprehliadni

V phishingovom maily sa nachádza aj HTML príloha, na ktorú hackeri v texte odkazujú a žiadajú užívateľa, aby na ňu klikol. Po otvorení HTML prílohy, ktorá sa nazýva “Documents.html” sa zobrazí chybová hláška, ktorá je súčasťou ClickFix útoku. Ako sme už naznačovali vyššie, podstatou tohto útoku je oklamať užívateľa a prinútiť ho, aby si skopíroval a prilepil škodlivý PowerShell príkaz do svojho operačného systému Windows.
Po spustení príkazu sa začne do zariadenia sťahovať škodlivý softvér v niekoľkých krokoch. Prvý krok je spustenie škodlivého skriptu, ktorý sa nachádza na platforme SharePoint. Úlohou tohto skriptu je zistiť, či sa nenachádza v sandbox prostredí. Sandbox prostredie je izolované od zvyšku operačného systému a bezpečnostní analytici toto prostredie často využívajú na testovanie škodlivého kódu.
Keď skript nebeží v sandbox prostredí, následne zisťuje, či sa v počítači nachádza súbor pythonw.exe. Ak nie, tento súbor na rozpoznávanie Python programovacieho jazyka stiahne, v opačnom prípade rovno spúšťa škodlivý Python skript.
Nepozorovaná operácia
Eventuálne skript spúšťa Havoc C2 rozhranie. Ako bezpečnostní analytici vysvetľujú, ide o open-source rozhranie, ktoré sa využíva často keď už je zariadenie obete napadnuté. V bezpečnostnej sfére sa používa počas red team testovania, kedy jeden tím bezpečnostných analytikov zastáva úlohu hackerov a pokúša sa prelomiť zabezpečenie nejakej siete alebo softvéru.
V prípade tohto útoku používajú kyberzločinci Havoc v spojení s Microsoft Graph rozhraním. Vďaka tomu dokážu zakrývať C2 komunikáciu za známe a legitímne služby. S použitím rozhrania Havoc môžu hackeri do infikovaných zariadení inštalovať rôzne typy malvéru.
“Užívatelia by si neustále mali dávať pozor na phishingové e-maily. V tomto prípade ale radíme zvýšiť pozornosť aj pri správach, ktoré nabádajú užívateľov, aby otvorili terminál alebo príkazový riadok PowerShell. Podobné príkazy musia byť vnímané s najvyššou opatrnosťou,” hovoria bezpečnostní analytici.
Pozor teda na akékoľvek správy, ktoré po tebe chcú, aby si niečo spustil v príkazovom riadku, obzvlášť, ak tým máš vyriešiť nejakú “chybu”. Podobné taktiky sa objavujú čoraz častejšie a sú mimoriadne efektívne.


















