

Vírus, ktorý trápil aj Slovákov, je späť. Ruskí hackeri hlásia návrat. Začína nová vlna krádeží citlivých a bankových údajov
Bezpečnostní analytici hlásia návrat jedného z najväčších a najnebezpečnejších infostealerov, Lumma Stealera.

Policajné zložky zasiahli proti jednému z najväčších infostealerov na trhu, neslávne známemu Lumma Stealer, začiatkom tohto roka. Operácia viedla k zhodeniu viac ako 2 300 hackerských domén a dlhú dobu sa predpokladalo, že zásah takéhoto kalibra bude stačiť na zneškodnenie kyberzločinov, ktorí stáli za týmto malvérom. Bezpečnostní analytici z Trend Micro ale hlásia, že Lumma Stealer je späť.
Zotavenie hackerov už prebieha nejaký týždeň, no nie dlho. Od júna pozorujú bezpečnostný analytici plynulý návrat malvéru k svojej pôvodnej sile.

“Lumma Stealer prešiel naozaj veľkým útokom na svoju jadrovú infraštruktúru. Všetci predpokladali, že to znamená koniec tohto malvéru, no už od minulého mesiaca sa objavujú ďalšie kampane, ktoré zneužívajú legitímnu službu GitHub alebo šíria falošné CAPTCHA overenia,” hovoria bezpečtnostní analytici.
Možno najväčšou zmenou v operácii malvéru je spôsob, akým fungujú jeho samotní operátori. Vyšetrovanie ukázalo, že tvorcovia Lumma Stealer už nie sú až tak aktívni na verejných undergroundových fórach. Namiesto toho operujú skôr na utajenejších kanáloch. Rovnako v rámci malvéru aj posilnili metódy na vyhnutie sa odhaleniu. Celkovo autori Lumma Stealer po novom skôr operujú z úzadia, ako keby sa mali držať na svetle.
Globálna policajná operácia nepomohla
Globálna operácia, na ktorej sa podieľalo viacero policajných zložiek, zasiahla a zhodila väčšinu kritických operácií malvéru Lumma Stealer v máji tohto roku. O pár dní na to, 24. mája, sa k operácii vyjadril aj hlavný developer Lumma Stealer, ktorý je známy pod prezývkou Water Kurita.
Water Kurita potvrdil, že polícia prevzala kontrolu nad takmer 2 500 doménami a poskytol aj technické informácie o celej operácií. Zároveň ale jedným dychom dodal, že zatiaľ, čo sa polícii podarilo zhodiť veľkú časť kritickej infraštruktúry Lumma Stealer, nepodarilo sa im zabaviť server, na ktorom sa samotný malvér nachádzal. Water Kurita povedal, že sa server nachádzal v jurisdikcii, do ktorej ani táto veľká operácia nemala prístup.
Neprehliadni

“Policajné zložky nahradili pôvodný ovládací panel phishingovou stránkou, ktorej úlohou bolo získať klientske IP adresy a prístup k webkamerám. Náš tím za Lumma Stealer dokázal obnoviť prístup k serveru, zneškodnil rozhranie na vzdialený prístup a poznamenali, že polícia má ešte pár trikov v rukáve,” hovorí Water Kurita.
Bezpečnostní analytici z Trend Micro starostlivo sledovali vývoj situácie. Zdá sa, že len niekoľko týždňov po policajnej operácii sa začali hackeri za Lumma Stealerom opäť stavať na nohy. Ide o mimoriadne rapídne pozviechanie, čo značí, že títo hackeri majú úctyhodnú odolnosť a schopnosť prispôsobiť sa aj vážnym narušeniam.
Vyšetrovatelia poznamenávajú, že krátko po operácii skutočne poklesol počet prípadov infekcií malvérom Lumma Stealer. Tento pokles ale trval mimoriadne krátko. Od júna do júla aktivita Lumma Stealeru narastala a dnes sa už opäť nachádza na pôvodných číslach.
“Pozorované trendy podčiarkujú perzistentnú povahu malvéru Lumma Stealer. Rovnako demonštrujú, aké náročné môže byť neutralizovať sofistikované malvérové operácie, dokonca aj v prípadoch, kedy spolupracujú viaceré veľké policajné organizácie,” hovoria bezpečnostní analytici.
Lumma Stealer sa vrátil k svojej pôvodnej sile, hackeri sú opatrnejší
Úspech malvéru Lumma Stealer stojí na jednom kritickom faktore. Ide o množstvo spôsobov, ako sa môže malvér šíriť a prenikať do zariadení. Hackeri využívajú malvertising, infikované webstránky ale aj cracky do pirátskych verzií programov alebo počítačových hier.
Hackeri zneužívajú túžbu užívateľov po bezplatnom softvéri a na to využívajú malvertising alebo manipuláciu vyhľadávačov. Obeť častokrát vyhľadá cracknutú verziu softvéru a stretne sa so škodlivými stránkami, ktoré sa pokúšajú užívateľa presvedčiť, že si cez ne môže stiahnuť crack na hĺadaný softvér.
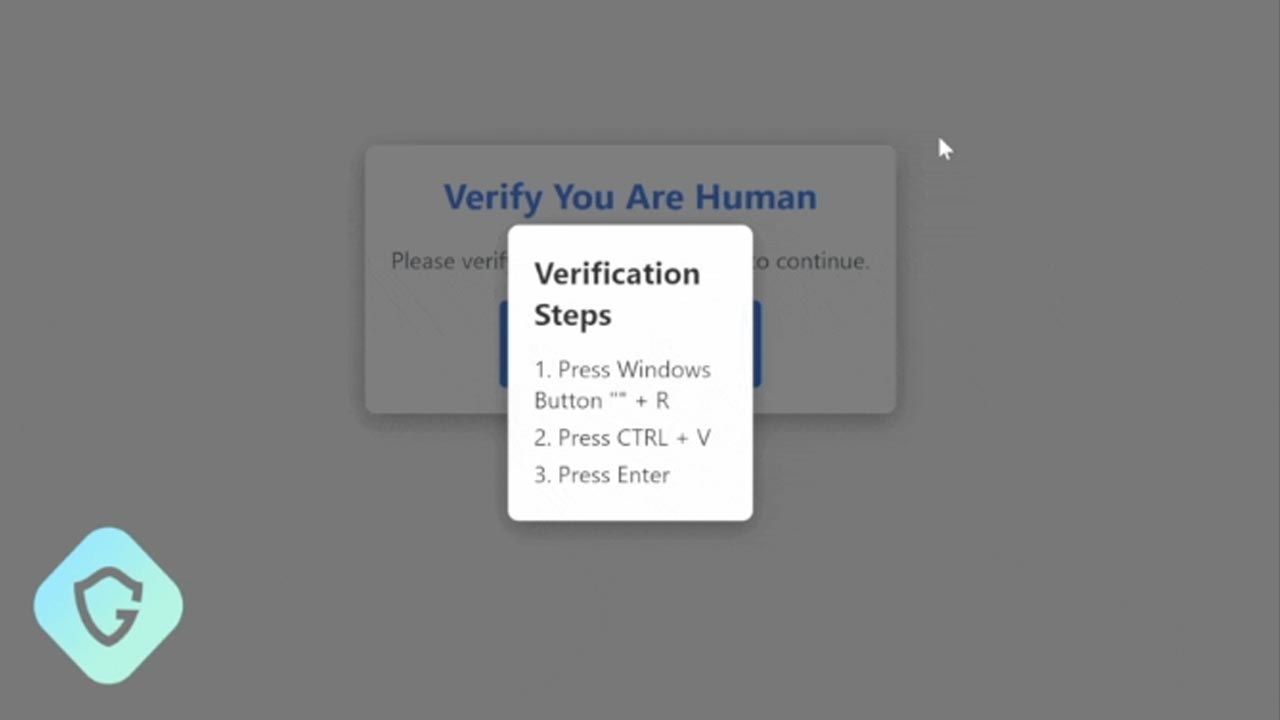
Rovnako hackeri stále útočia aj pomocou ClickFix kampaní, o ktorých sa môžeš viac dočítať tu.
Dôležité je, že sa Lumma Stealer vrátil a stačil len mesiac na to, aby sa hackeri dostali do svojej pôvodnej sily. Aj v týchto nových kampaniach sa držia overených metód, no ich malvér a aj samotní vývojári sú tentokrát opatrnejší.


















