

Hackeri zo skupiny Mad Liberator používajú falošnú obrazovku aktualizácie systému Windows na skrytie krádeže údajov. Takto prebieha ich útok
Hackeri zo skupiny Mad Liberator používajú falošné okno aktualizácie Windowsu na maskovanie krádeže údajov, ktorá prebieha na pozadí bez vedomia používateľov.

Bezpečnostní analytici zo Sophos X-Ops spozorovali doteraz neznámu aktivitu hackerov zo skupiny Mad Liberator. Ide o útočníkov, ktorých história je pomerne krátkou a siaha len niekoľko mesiacov dozadu.
Táto skupina útočníkov hlavne kradne zo zariadení obetí dáta, no nie sú jej cudzie ani útoky, ktorých cieľom je ich zašifrovanie a následne vydieranie obete, že ak sa chce dostať späť k údajom, tak musí zaplatiť výkupné. Mad Liberator okrem iného prevádzkuje aj stránku, na ktorej sú dostupné dáta z útokov. Cieľom tejto webovej stránky je vytvoriť tlak na obete, aby zaplatili.

Mad Liberator používajú na útok regulárnu aplikáciu
Zaujímavé ale je, že hackeri na to, aby sa dostali do zariadenia obete, tak používajú regulárne nástroje na vzdialený prístup, ako je napríklad aplikácia AnyDesk. Pre tých, ktorí nevedia, tak ide o legitímnu aplikáciu, ktorá umožňuje osobe na druhej strane siete ovládať tvoj počítač. Tento softvér radi používajú napríklad IT firmy na správu počítačov, najmä pri práci so vzdialenými používateľmi alebo zariadeniami.
Aplikácia AnyDesk funguje spôsobom, že používateľ, ktorý si nainštaluje do zariadenia aplikáciu, tak mu je pridelené desaťmiestne ID. Po tom, ako má nainštalovanú aplikáciu, tak môže požiadať o prístup k vzdialenému zariadeniu a prevziať kontrolu zadaním ID, alebo môže pozvať iného používateľa, aby prevzal kontrolu nad jeho zariadením.
V prípade, ktorý analyzovali experti na bezpečnosť, obeť vedela, že IT firma, s ktorou komunikoval, používa aplikáciu AnyDesk. Preto predpokladal, že žiadosť o spárovanie prichádza od IT oddelenie spoločnosti. Po tom, ako útočník nadviazal spojenie s obeťou, tak preniesol do jeho zariadenia škodlivý súbor a spustil ho. Experti na bezpečnosť hovoria, že išlo o súbor nazvaný ako „Microsoft Windows Update“ s hashom SHA256 (f4b9207ab2ea98774819892f11b412cb63f4e7fb4008ca9f9a59abc2440056fe).
Neprehliadni

Tento škodlivý súbor bol vo svojej podstate jednoduchou a neškodnou aplikáciou, ktorá zobrazovala animáciu, ako sa aktualizuje Windows počítač. Tento súbor bol natoľko jednoduchý, že nevykonával žiadnu inú aktivitu a vďaka tomu ho bezpečnostné aplikácie neidentifikovali ako hrozbu. Útočníci ale použili ešte jednu funkciu aplikácie AnyDesk, ktorou je zakázanie opustenie spustenej aplikácie z pohľadu obete. Existuje tu totiž riziko, že obeť by mohla náhodne kliknúť tlačidlo Esc a tým opustiť animáciu.
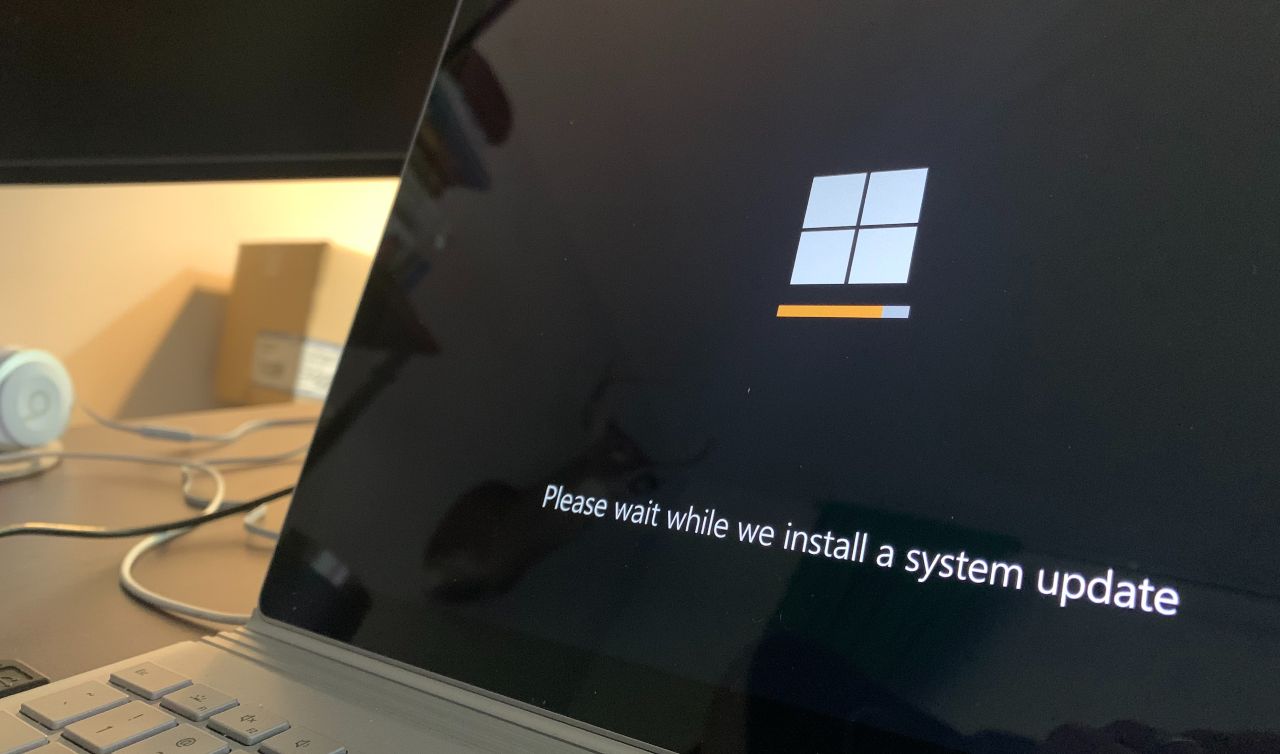
A keďže obeť nemohla opustiť aplikáciu, tak zároveň nevedela ani o aktivite, ktorú vykonávali útočníci na pozadí a bez jej vedomia. Hackeri na pozadí kradli údaje z úložiska OneDrive a zariadenia obete. Útočník potom použil Advanced IP Scanner, aby zistil, či existujú ďalšie zaujímavé zariadenia, ktoré by mohli byť zneužité v rámci tej istej podsiete.
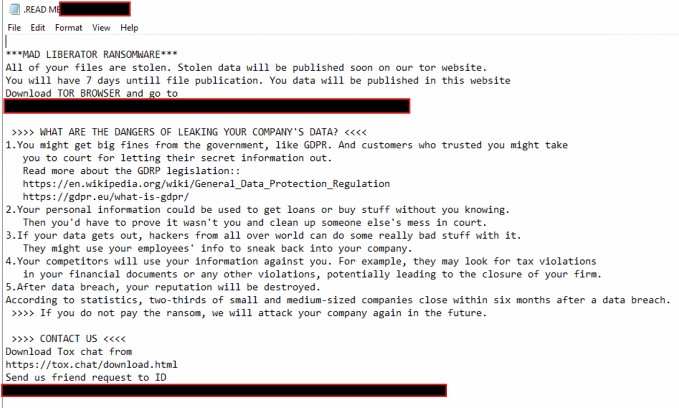
Akonáhle boli ukradnuté súbory pod jeho kontrolou, útočník spustil ďalší program, prostredníctvom ktorého vypočítal výkupné. Obeti následne zobrazili upozornenie, že dáta z jeho počítača boli ukradnuté a zároveň hackeri zobrazovali podrobnosti o výške výkupného a kde a ako ho zaplatiť, aby nedošlo k ich zverejneniu.
Experti na bezpečnosť zatiaľ nevedia, ako si hackeri vyberajú obete
Bezpečnostní experti v rámci správy ďalej píšu, že nevedia, ako si útočníci vyberajú cieľ tohto útoku. Nepredpokladajú ale, že by išlo o náhodné skenovanie čísiel ID používateľov aplikácie AnyDesk, ktorým by posielali žiadosť o spárovanie sa. Išlo o pomerne neefektívny a hlavne zdĺhavý spôsob, ako sa dostať k dátam obete.
Zaujímavosťou tiež je, že útok nezahŕňal žiadne ďalšie sociálne inžinierstvo zo strany útočníka – žiadny e-mailový kontakt, žiadne pokusy o phishing a tak ďalej.

















