

Priprav sa! Táto bežná overovacia stránka ti do zariadenia nahraje vírus a ani o tom nebudeš vedieť
Bezpečnostní analytici odhalili prvý generátor ClickFix útoku. Už čoskoro môže tento podvod zaplaviť internet. Na toto daj pozor.
Predstav si to takto, bežná stránka ťa vyzve, aby si potvrdil, že nie si robot. Klikneš, skopíruješ príkaz a vložíš ho do Príkazového riadku alebo PowerShellu, len aby si sa dostal ďalej. Znie to nevinne? Útočníci to presne tak navrhli. Technika ClickFix manipuluje s ľudskou psychikou a robí z používateľa poslednú a najzraniteľnejšiu, líniu obrany.
Bezpečnostní výskumníci z Unit 42 odhalili nástroj IUAM ClickFix Generator, ktorý z tohto triku robí komoditu. Ide o hotový phishing kit s UI, detekciou operačného systému a možnosťou automaticky vkladať príkazy do schránky. Útočník vygeneruje stránku, ktorá vyzerá ako legitímne overenie od CDN alebo cloudovej bezpečnosti. Keď klikneš na „Nie som robot“, JavaScript ti do schránky nahodí zlomyseľný príkaz a zobrazí inštrukcie.

- Otvoriť Win+R alebo Terminál,
- Vložiť obsah schránky
- Spustiť ho stlačením Enter
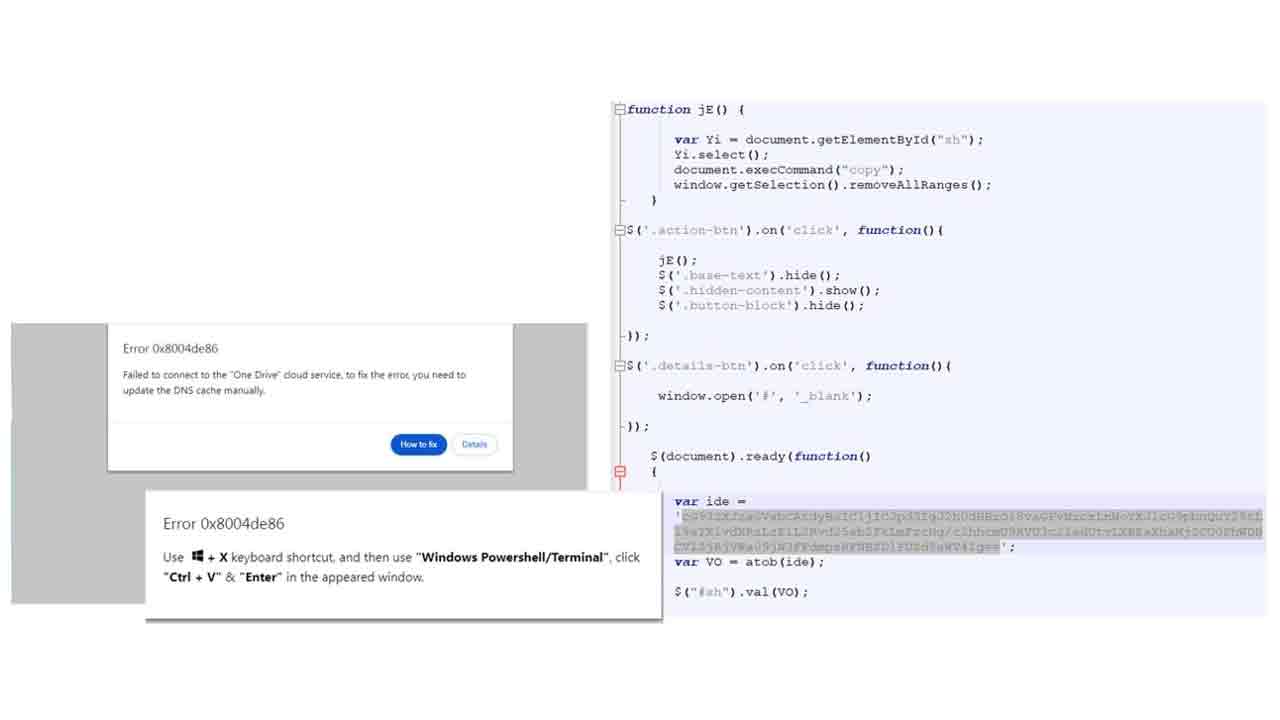
V tom momente sa spúšťa multi-stage skript, ktorý stiahne malvér a ty si ho spustil sám.
IUAM ClickFix Generator je prvý verejne dostupný „ClickFix kit“, teda nástroj, ktorý umožňuje aj amatérskym útočníkom vytvárať falošné overovacie stránky napodobňujúce legitímne služby, ako napríklad Cloudflare. Problém spočíva v tom, že tento kit odstraňuje technickú bariéru. Bezpečnostný experti varujú, že s vytvorením tohto generátora uvidíme v kyberpriestore oveľa viac ClickFix útokov.
Ako ClickFix rozbíja Zero Trust
Model Zero Trust stavia na princípe neveriť ničomu, overovať všetko. Systémy kontrolujú identitu, monitorujú správanie a automaticky blokujú známe hrozby. Problém je, že ClickFix obchádza túto automatizáciu tým, že premení používateľa na vektor útoku.
Neprehliadni

Keď manuálne stlačíš Win+R, vložíš text a stlačíš Enter, všetky bezpečnostné nástroje to vidia ako legitímne používateľské akcie. Antivírusy, sandboxy a EDR systémy často vyhodnocujú automatizované spustenia, tu ale nič také neuvidia. Ty sám urobíš to, čo by mali urobiť ochranné mechanizmy, a preto väčšina detekčných pravidiel zostane prekvapená. V praxi to znamená, že ClickFix dokáže obchádzať veľkú časť ochrany, na ktorú sa moderné siete spoliehajú.
Útočníci hrajú na to, s čím sa stretávame denne, verifikačné obrazovky. Keď vidíš CAPTCHA alebo hlášku od Cloudflare, automaticky predpokladáš, že stránka skúša niečo legitímne. ClickFix mení len jeden krok, namiesto kliknutia na obrázky žiada vloženie príkazu. Pre používateľa to vyzerá ako „len o niečo náročnejšie overenie“, nie ako spustenie malvéru. Útočníci využívajú tvoju potrebu „opraviť to“ a rýchlo sa dostať k obsahu.
Tieto psychologické páky robia taktiku mimoriadne účinnou. Keď ťa stránka žiada vykonať niečo, čo má riešiť tvoj prístup, ty chceš problém rýchlo vyriešiť, preto ignoruješ varovné signály. ClickFix to využíva systematicky, vizuálna dôveryhodnosť, presné inštrukcie, pocit naliehavosti. Preto má tento útok tak vysokú úspešnosť.
Reálne kampane a dôsledky
Výskum ukázal reálne prípady, kampane nasadili DeerStealer (Windows) a Odyssey (macOS). V niektorých variantoch útočníci detegovali OS a vložili do schránky príkaz prispôsobený platforme. Iné verzie cielili len na macOS alebo len na Windows. Analýza kódu odhalila aj rusky písané komentáre a konzistentnú štruktúru, čo naznačuje, že ide o phishing-as-a-service v praxi.
Phishing-as-a-Service (PhaaS) je biznis model, v ktorom skúsení kyberzločinci vytvárajú a prenajímajú kompletné phishingové balíčky menej technicky zdatným útočníkom. Takýto balíček zvyčajne obsahuje hotové šablóny falošných stránok, automatické generátory e-mailov, skripty na kradnutie prihlasovacích údajov či systém na sledovanie úspešnosti útokov. Kyberzločinec si teda kúpi alebo prenajme prístup k infraštruktúre, ktorá mu umožní okamžite spustiť phishingovú kampaň bez potreby programovania či hostingu.
To znamená, že problém sa neobmedzuje na jedného hackera v garáži, ide o komerčné riešenie, ktoré šíria stovky aktérov.


















