

Facebook zaplavili falošné skupiny, ktoré seniorov lákajú na rôzne aktivity: Šíri sa cez ne zákerný RAT malvér Datzbro
Hackeri šíria cez podvodné skupiny malvér, ktorý cieli na seniorov a chce vybieliť ich účty.
Bezpečnostní analytici z Threat Fabric varujú pred novou hackerskou kampaňou Datzbro, cez ktorú sa šíri RAT trójsky kôň. Ide o malvér, ktorý vytvorí popri škodlivej činnosti v zariadení zadné vrátka, cez ktoré vie hacker do zariadenia prenikať opätovane.
Čo sa kampane Datzbro týka, kyberzločinci sa v rámci nej zameriavajú na seniorov, ktorých sa snažia oklamať podvodmi s témou cestovania.

“Datzbro je RAT trójsky kôň, ktorého funkcionality sa vidia spravidla v spyware. Datzbro sa však aktívne využíva vo finančných podvodoch. Hackeri v tomto prípade zneužívajú aj schopnosti vzdialeného prístupu, ktorý tento malvér ponúka. V rámci nášho vyšetrovania sa nám podarilo identifikovať aj command and control aplikáciu malvéru, ktorá unikla na internet. Práve cez tento únik sa RAT malvér stal voľne dostupným a zároveň aj globálnou hrozbou,” hovoria bezpečnostní analytici z Threat Fabric.
Takto hackeri útočia
Ako sme už spomenuli, malvér cieli hlavne na seniorov, ktorí sa pokúšajú žiť aktívnym životom aj na dôchodku. Hackeri vytvárajú na sociálnych sieťach falošné príspevky, v ktorých lákajú seniorov na výlety, stretávky, tanečné udalosti, či iné sociálne aktivity.
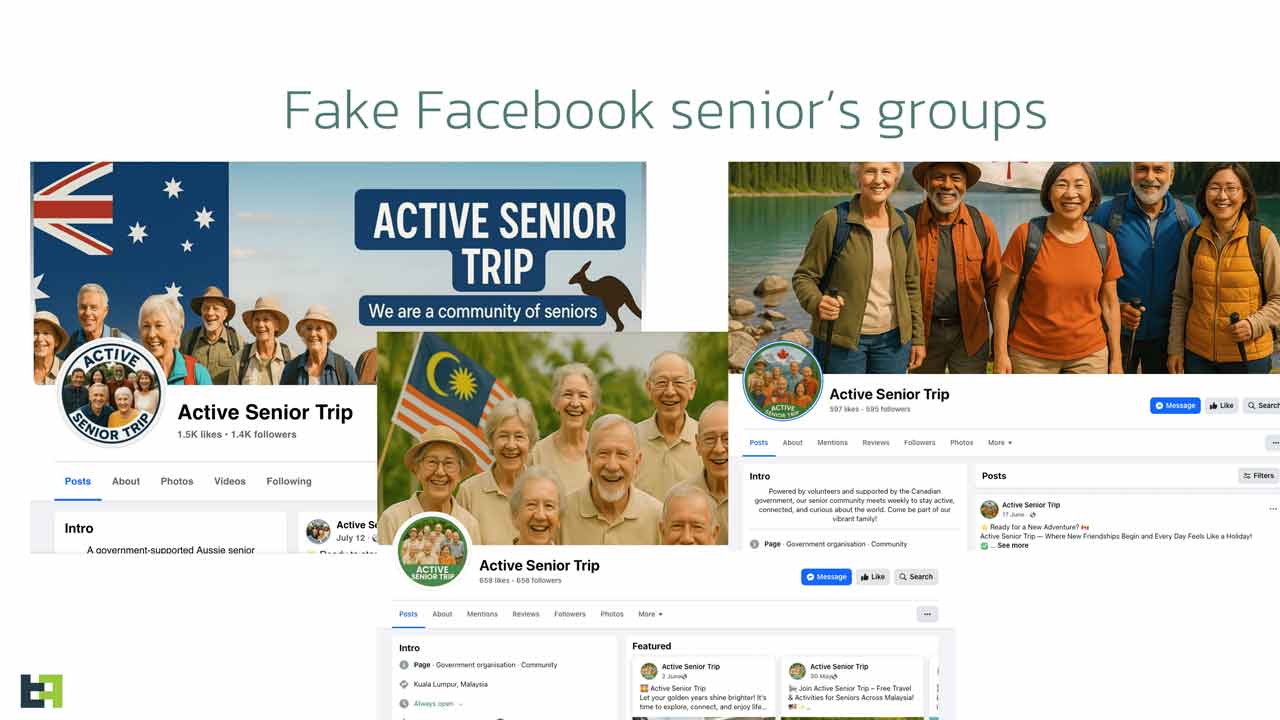
Okrem samotných príspevkov hackeri zakladajú aj skupiny na Facebooku, kde pridávajú podvodný obsah generovaný umelou inteligenciou. Podobné skupiny sa objavili v rôznych jazykoch. To naznačuje, že hackeri útočia po celom svete.
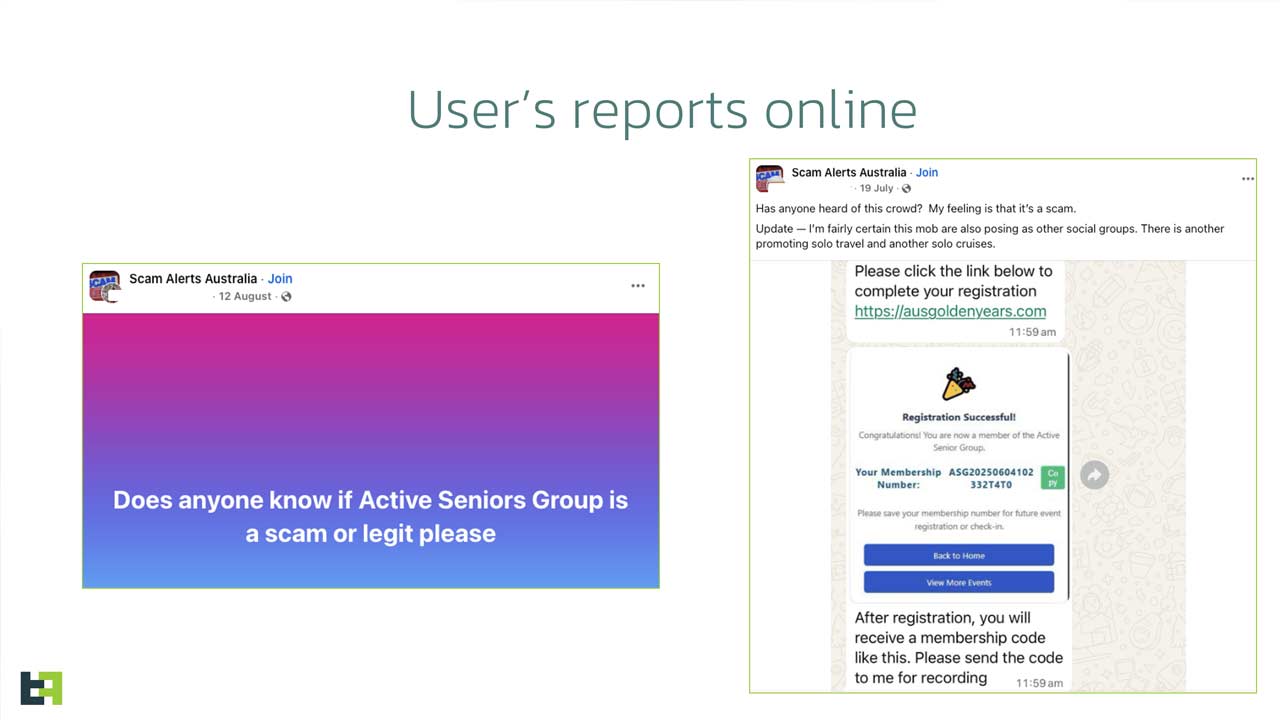
“Napriek tomu, že obsah v týchto skupinách bol vytvorený umelou inteligenciou, bol pre cieľové publikum príťažlivý a získal viacero reakcií od ľudí ochotných zúčastniť sa. Na základe hlásení od dotknutých používateľov, podvodníci následne kontaktovali obete cez Messenger alebo WhatsApp a zdieľali im odkazy na stiahnutie aplikácie pre registráciu do aktivít. V niektorých prípadoch boli obete požiadané aj o zaplatenie registračného poplatku na tej istej webovej stránke, čo viedlo k phishingu a krádeži údajov o platobných kartách,” vysvetľujú bezpečnostní analytici.
Hackeri môžu okrem skupín a malvertising obsahu písať seniorom aj priamo. V takomto prípade pošlú do správy odkaz na phishingovú stránku. Tieto podvodné stránky sa taktiež držia témy aktivít pre seniorov. Na phishingovej stránke je obeť podvodu nasmerovaná ku stiahnutiu aplikácie, ktorá má slúžiť na registráciu na rôzne udalosti, či sledovanie plánovaných aktivít.
Neprehliadni

Bezpečnostní analytici odhalili, že po kliknutí na iOS verziu aplikácie sa zatiaľ nestane nič, no hackeri môžu túto funkciu v budúcnosti pridať. Po kliknutí na Android verziu sa však sťahuje škodlivý APK súbor. Počas niektorých prípadov sa malvér Datzbro inštaloval do zariadení priamo. V iných prípadoch prichádzal v dropperi Zombinder, ktorý dokáže prejsť obmedzeniami Android verzie 13 a vyšších.
Hackeri chcú z Datzbro spraviť bankový malvér
Po nainštalovaní RAT malvéru Datzbro sa začína škodlivá činnosť. Ako sme spomenuli na začiatku, tento trójsky kôň má viac funkcionalít tradičného spywaru. Znamená to, že dokáže prechádzať uloženými fotkami a vie zachytávať audio a video. Rovnako zneužíva aj nastavenia dostupnosti. Cez tieto citlivé nastavenia hackeri cielia na platobné a bankové aplikácie.
Vyšetrovanie ukázalo, že hackeri dokážu zneužiť aplikáciu Alipay alebo WeChat. V budúcnosti sa však môžu funkcionality rozšíriť. Možné je aj to, že hackeri vytvoria špecifické overlay útoky podľa bánk v krajine, na ktorú sa rozhodnú útoky cieliť. Bezpečnostní analytici zároveň postrehli, že hackeri chcú vyvíjať Datzbro tak, aby sa z neho stal univerzálne nebezpečný bankový trójsky kôň.
Datzbro je malvérom, ktorý poukazuje na evolúciu mobilných hrozieb. Datzbro je trójskym koňom s ovládaním na diaľku, má funkcionality spywaru a hackeri ho chcú ďalej rozvíjať ako bankového trójskeho koňa. Rovnako môžeme vidieť, ako AI pomáha aj hackerom rýchlo vygenerovať phishingový obsah, ktorým lákajú ďalšie obete.


















