

Veľký úrad varuje, že cez toto nenápadné okno v tvojom mobile ti môžu hackeri ukradnúť všetky údaje
NSA varuje pred nebezpečným útokom ClickFix, ktorý sa šíri aj do smartfónov s iOS a Androidom. Podozrivé vyskakovacie okná môžu ukradnúť tvoje heslá či bankové údaje a infikovať zariadenie. Nauč sa, ako ich rozpoznať a čo urobiť, ak si už klikol.
Národná bezpečnostná agentúra (NSA) nedávno vydala dôležité varovanie pre všetkých majiteľov smartfónov. Ak sa ti na iPhone, alebo telefóne s Androidom objaví podozrivá výzva, okamžite prestaň zariadenie používať. Takéto nečakané okno môže byť nástrahou, ktorá ťa môže pripraviť o citlivé údaje. Na tému upozornil portál BGR.
Predstav si, že si pozeráš obsah na internete. Zrazu klikneš na nejaký odkaz, aby si získal viac informácií. V tom sa ti otvorí vyskakovacie okno, ktoré tvrdí, že musíš overiť svoju identitu, aby si mohol pokračovať. Vyzerá to náročne, ale zároveň ti to povie presne, čo máš urobiť. V takom okamihu je prirodzené byť zvedavý a jednoducho potvrdiť požiadavku, no práve tu môžeš urobiť chybu. Celá táto výzva je totiž nezvyčajná a vysoko podozrivá a predstavuje praktiku, ktorú odborníci nazývajú ClickFix.

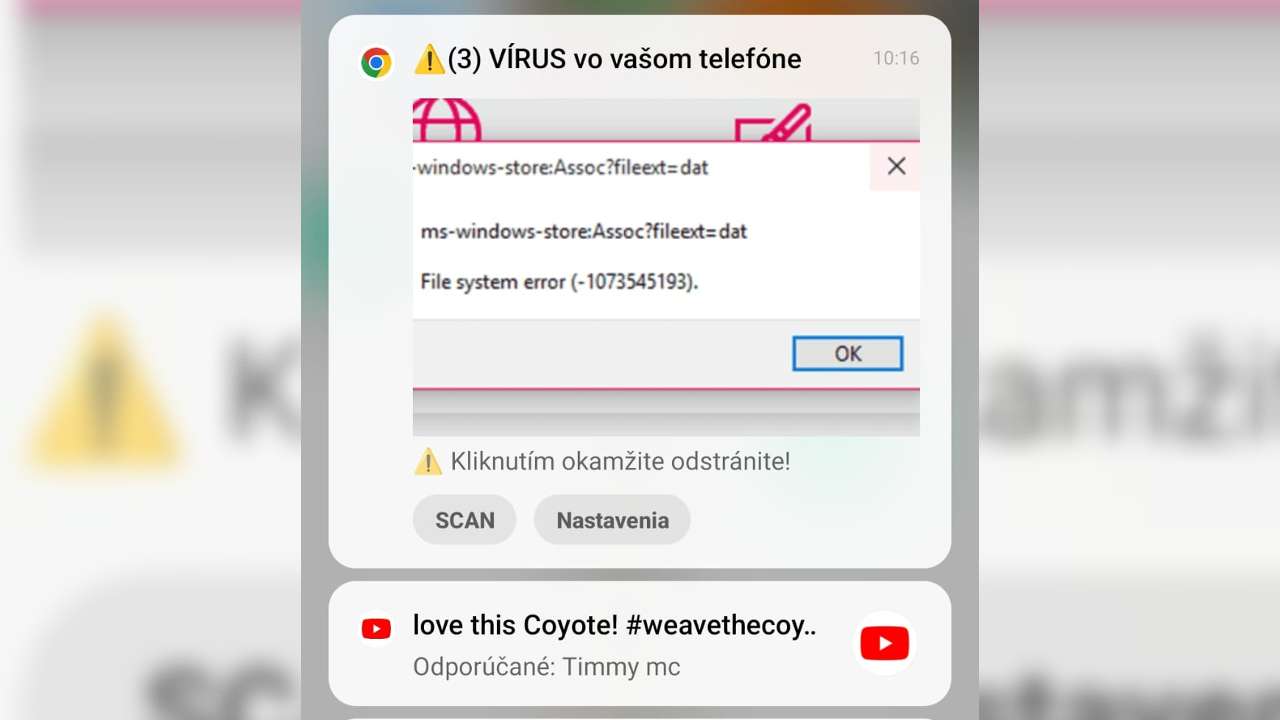
ClickFix je typ kybernetického útoku, ktorý sa skrýva vo forme falošných vyskakovacích okien. Tieto podvodné upozornenia môžu mať rôzne podoby. Ich úlohou je zavádzať ťa, aby si overil účet, aktualizoval aplikáciu alebo sa zaregistroval, aby si mohol pokračovať, prípadne hlásia neexistujúce technické problémy, ktoré vraj treba riešiť na inej webovej stránke. Výsledkom má byť vždy to isté, aby si urobil konkrétny krok a presmeroval sa na falošné stránky, ktoré majú ukradnúť tvoje dáta, alebo infikovať telefón. Úspešný je útok len vtedy, keď sa do neho sám zapojíš svojou nepozornosťou a naivitou.
V bezpečí nie si, aj keď používaš Apple iPhone!
Predtým sa ClickFix útoky spájali najmä s počítačmi, teraz však NSA upozorňuje, že sa čoraz častejšie vyskytujú aj v mobilných zariadeniach, teda na iPhonoch a Androidoch. Ak ti teda na telefóne vyskočí niečo naliehavé a nečakané, nesnaž sa na to reagovať. Aj keď tieto podvodné okná vyzerajú veľmi dôveryhodne, stačí sa držať pár jednoduchých pravidiel, aby si sa ochránil.
Neprehliadni

Keď sa ti na displeji objaví výzva, ktorá ťa núti okamžite konať, nepanikár. Najlepšie je zatvoriť všetky aplikácie a vrátiť sa na hlavnú obrazovku zariadenia. Nepokúšaj sa zatvárať vyskakovacie okno ani z neho neodchádzaj obyčajným spôsobom, ale radšej rovno všetko ukonči. Následne reštartuj smartfón.
Okrem toho je dobré vedieť aj ďalšie bezpečnostné opatrenia. Nikdy neposielaj svoje heslá, alebo bankové údaje cez SMS a nešifrované kanály. Neodpovedaj na správy od neznámych ľudí a najmä neotváraj prílohy, alebo odkazy z neoverených zdrojov. Povoliť prístup k polohe nechaj len službám, ktorým naozaj dôveruješ a len keď ten prístup potrebuješ. Ak máš pochybnosti o pravosti výzvy, radšej všetko zavri. Hlavné je, aby si nezadal svoje údaje.
V prípade, že si už náhodou postupoval podľa pokynov ClickFix-u, hlavne nepanikár, už je na to neskoro. Zmeň okamžite všetky heslá a kontaktuj svoju banku, aby vedela sledovať neobvyklé aktivity na tvojom účte. Použi antivírusový program, alebo bezpečnostný skener pre svoj telefón, aby si odhalil a odstránil prípadné škodlivé aplikácie. Užitočné môže byť aj vyhľadávanie na internete, napríklad cez Google, či nebola kompromitovaná tvoja e-mailová adresa, alebo iné údaje na dark webe.
Hackeri sa snažia neustále dostať k tvojim dátam
Tento typ útokov nie je len teoretický problém. V máji tohto roku spoločnosť Microsoft upozornila na rozsiahly ClickFix útok zameraný na štátne, finančné, školské a dopravné inštitúcie, ktorý začínal podozrivým e-mailom s priloženým ZIP súborom. Po jeho otvorení používateľa presmerovali na falošnú, ale dôveryhodne vyzerajúcu stránku napríklad daňového úradu. Používateľ bol vyzvaný k vloženiu špecifických príkazov, čím sa útok dokončil.
Známa kyberzločinecká skupina Lazarus Group sa dokonca vydáva za náborových agentov z kryptopriemyslu, aby cez falošné pracovné ponuky a falošné pohovory prinútila obeť stiahnuť škodlivé súbory alebo kliknúť na nebezpečné odkazy. Pričom tento spôsob je zvlášť neetický, keďže je cielený na ľudí, ktorí hľadajú prácu. Ďalší prípad sa maskoval útok, ako bežnú overovaciu výzvu CAPTCHA od služieb ako Google, alebo CloudFlare a obeť bola požiadaná o vykonanie netradičnej klávesovej skratky, čo následne otvorilo ďalšie podvodné okno. Z toho vyplýva, že akékoľvek nezvyčajné správanie pri bežných overeniach by malo vyvolať tvoju podozrievavosť a nie poslušné vykonávanie príkazov, nie si robot.
Počet týchto útokov pribúda a preto platí, že najväčšou ochranou pred nimi, si ty sám. Buď obozretný, neponáhľaj sa a vždy radšej over, než aby si ľutoval. Kyberzločinci totiž často využívajú práve ľudskú zvedavosť a náhlu reakciu, aby ti pripravili väčšie problémy, než by si čakal. Preto pri nečakaných výzvach zostávaj vždy o krok vpredu a nič nenechaj na náhodu.


















