

Vírus Phantom zasiahol viac než 150-tisíc Android telefónov. Šíril sa cez aplikácie, ktoré boli dostupné aj u nás
Nová Android hrozba Phantom využíva umelú inteligenciu, vďaka čomu sa skrýva v pozadí, obchádza ochranu a bez tvojho vedomia zarába hackerom priamo z tvojho smartfónu.
Mať v smartfóne AI je už takmer bežné. Relatívne dobre dokáže aj pomáhať. Napríklad ti poradí, preloží text, upravujú fotky, alebo naplánuje schôdzky. Lenže mať AI, ktorá ide proti tebe, to už príjemné nie je. S rozmachom umelej inteligencie sa totiž zvyšuje aj počet prípadov, kedy ju útočníci používajú ako nástroj na dosiahnutie svojich cieľov. Samozrejme nekalých.
Výskumníkom zo spoločnosti Dr. Web sa podarilo odhaliť nový typ Android malvéru, ktorý vo svoj prospech využíva umelú inteligenciu. A ako vždy, majiteľ smartfónu absolútne nič nemusí vedieť o tom, že je napadnutý. Nakoľko tieto útoky vo veľkej väčšine prebiehajú skryto na pozadí. Používateľ môže mať pocit, že jeho telefón funguje pomalšie, no dôvod hľadá inde. Napríklad, že je jeho smartfón už starý a je to bežné.

Niektoré druhy malvérov sú zamerané na to, aby používateľ klikal na reklamy bez toho, aby o tom vôbec vedel. Síce sa mu vďaka tomu rýchlejšie vybíja batéria, míňajú mobilné dáta, zariadenie sa zahrieva. To si väčšina ľudí zdôvodní starým systémom, alebo aplikáciami.
Hackeri stojaci za trójskym koňom s označením Android.Clicker.512.origin, prezývaný aj ako Phantom sa tentoraz rozhodli využiť aj umelú inteligenciu. Čo z neho robí ešte hrozivejšiu hrozbu, než tomu doteraz boli klasické „clicker“ malvéry.
Phantom pôsobí v zariadení nepozorovane
Hlavným cieľom tohto malvéru je generovať zisk pre útočníkov tým, že v mene používateľa simuluje klikanie na internetovú reklamu. Po infiltrácii do zariadenia malvér otvorí okno webového prehliadača, ktoré je pre majiteľa telefónu neviditeľné. Tu ale prichádza kľúčová inovácia. Malvér odosiela snímky obrazovky tohto skrytého okna na vzdialený server, kde ich analyzuje umelá inteligencia. Tá dokáže presne identifikovať, kde sa nachádzajú reklamné bannery, tlačidlá či interaktívne prvky. Server následne pošle zariadeniu presné súradnice, na ktoré má „kliknúť“. Vďaka zapojeniu AI dokáže malvér obísť aj bežné detekčné mechanizmy, ktoré hľadajú automatizované boty, pretože jeho interakcia s reklamou vyzerá realisticky a prirodzene.
Neprehliadni

To, že AI zvláda rozpoznať vizuálne vzory a adaptovať sa na rôzne rozhrania, je dôvod, prečo sú takéto útoky čoraz efektívnejšie. Kým staršie verzie clickerov mali problém reagovať na zmeny vzhľadu stránok, nový prístup s využitím neurónových sietí dokáže analyzovať web v reálnom čase. Takto sa malvér správa takmer ako človek. Preto ochranne systémy Androidu či antivírusov majú problémy identifikovať tento typ útoku.
Majiteľ smartfónu nemusí o ničom vedieť
Ako sme spomínali vyššie, používateľ nemá ani len tušenia, že sa niečo deje. Hoci tento typ vírusu priamo nekradne heslá z bankovníctva (aspoň nie primárne), jeho prítomnosť v systéme predstavuje vážne riziko. Nakoľko hackeri ho hocikedy môžu preorientovať aj na krádež osobných údajov. Samozrejme okrem iného dochádza k výraznému zníženiu výkonu zariadenia. Neustály beh neurónových sietí a simulácia aktivity v pozadí nadmerne zaťažuje procesor aj operačnú pamäť. Ak navyše nie si pripojený na Wi-Fi, malvér ti môže veselo míňať predplatené dáta na načítavanie reklamných stránok.
Distribúcia tohto vírusu je však už dávno „obohraná platňa“. Hackeri na to využívajú falošné aplikácie, ktoré sa tvária ako čističe pamäte, VPN služby či hry. Mnohé z nich sa dokonca nachádzali aj v oficiálnom Google Play Store, čo ukazuje, že filtre nie sú stopercentné.
Hackeri sa rozhodli staviť aj na umelú inteligenciu, ktorá malvér ovláda
Zoznam falošných aplikácií, ktoré sa podarilo odhaliť:
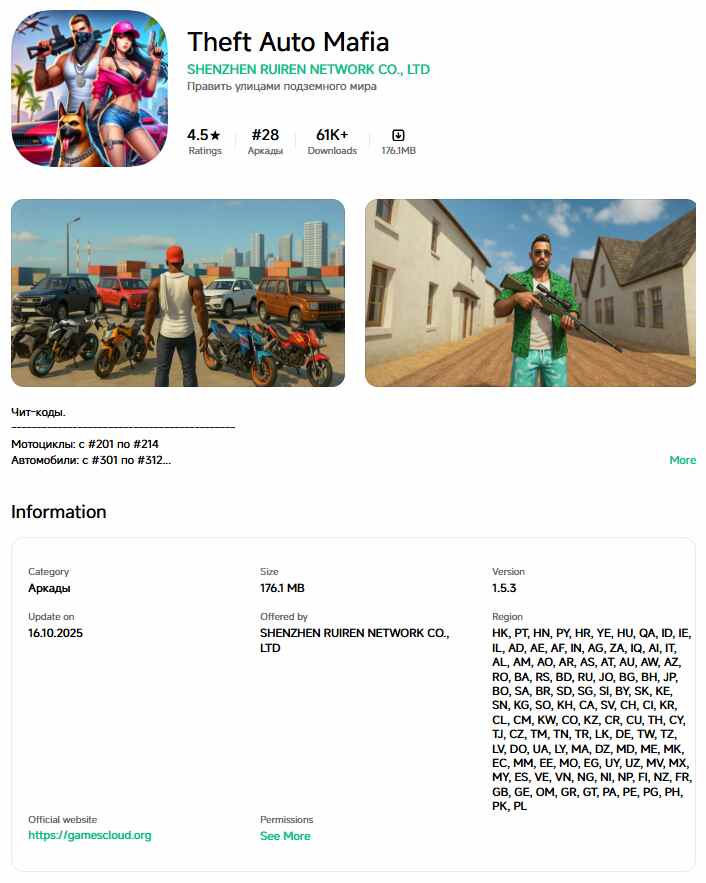
- Theft Auto Mafia — 61 000 stiahnutí
- Cute Pet House — 34 000 stiahnutí
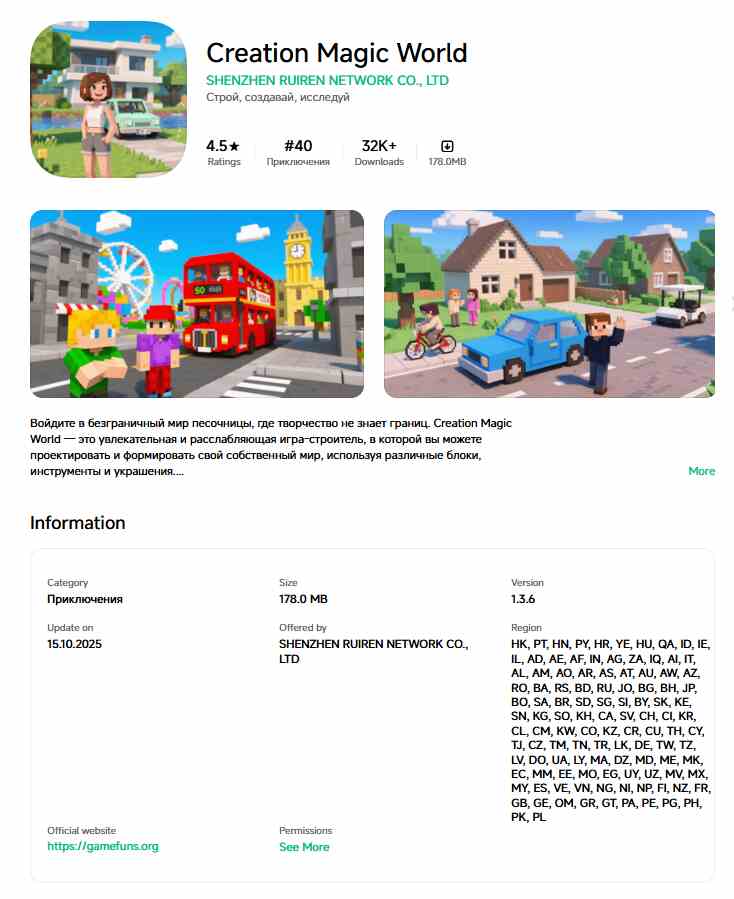
- Creation Magic World — 32 000 stiahnutí
- Amazing Unicorn Party — 13 000 stiahnutí
- Open World Gangsters — 11 000 stiahnutí
- Sakura Dream Academy — 4 000 stiahnutí
Dôležité je, že tieto aplikácie neboli obmedzené len na zahraničné trhy. Boli dostupné aj pre používateľov na Slovensku a v Česku, keďže sa šírili cez oficiálny Google Play Store bez regionálnych obmedzení. To znamená, že vírus Phantom sa mohol dostať aj do zariadení bežných používateľov u nás, ktorí si aplikácie stiahli v dobrej viere, že ide o neškodné hry alebo nástroje.
Ak nechceš byť zdrojom príjmov pre hackerov, určite si dávaj pozor, čo inštaluješ do svojho smartfónu. Snaž sa čítať recenzie, kontroluj povolenia a vyhýbaj sa aplikáciám od neznámych vývojárov. Najbezpečnejším miestom na sťahovanie zostáva obchod Google Play Store, no ani tam nie je stopercentná istota. Preto vždy aktualizuj systém, neudeľuj aplikáciám zbytočné oprávnenia. V prvom rade však buď opatrný ty! Nakoľko nie si len majiteľom smartfónu, ale aj jeho správcom, ktorý udeľuje povolenia.


















