

AKTUÁLNE: Android telefóny trápi nový ransomvér DroidLock. Dokáže ťa odfotiť, ukradnúť heslá a úplne zablokovať zariadenie
DroidLock je nový Android malvér, ktorý dokáže úplne prevziať kontrolu nad smartfónom. Zablokuje zariadenie, kradne heslá cez overlaye, nahráva obrazovku, mení PIN a útočníkom umožní ovládať telefón na diaľku. Pozri sa, ako funguje a ako sa pred ním chrániť.
Zabudni na jednoduché vírusy, ktoré kradnú kontakty alebo fotky. Nový malvér DroidLock, odhalený výskumníkmi z tímu zimperium.com, posúva úroveň útokov na Android do úplne inej ligy.
Predstav si, že otvoríš podozrivý odkaz zo SMS alebo webu, ktorý sľubuje „urgentnú bezpečnostnú aktualizáciu“, a v priebehu pár sekúnd už svoj telefón nemáš pod kontrolou. Útočníci ho zablokujú, ukradnú tvoje prihlasovacie údaje, potichu ťa odfotia cez prednú kameru, stíšenia si ani nevšimneš a celé zariadenie ovládajú na diaľku, ako keby držali v ruke ovládač.

Tento malvér sa šíri cez phishingové stránky a droppery. Ide o neškodne pôsobiace aplikácie, ktoré po inštalácii stiahnu a spustia skutočný škodlivý kód a dokážu obísť ochranné mechanizmy Androidu.
DroidLock sa tvári ako aktualizácia
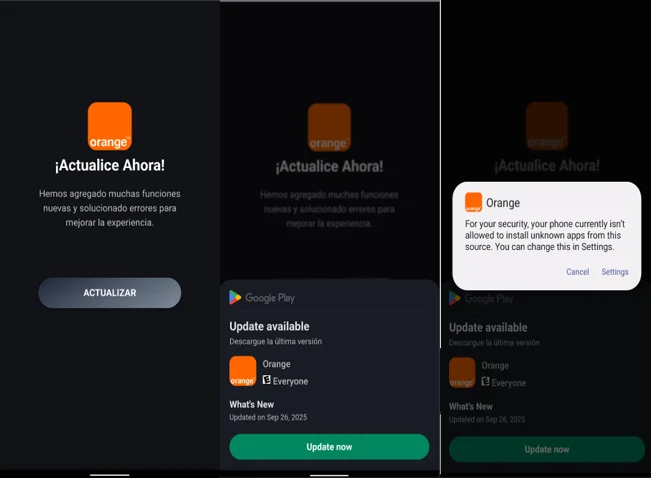
Počiatočná infekcia je až znepokojivo nenápadná. DroidLock sa maskuje ako systémová aktualizácia a snaží sa ťa prinútiť udeliť mu kritické povolenia. Najskôr vyžiada prístup k službám Accessibility, čo mu umožní automaticky potvrdzovať všetky ďalšie žiadosti o povolenia. V praxi tak získa prístup k SMS správam, kontaktom, histórii volaní, zvuku a zároveň dokáže manipulovať s obrazovkou. Následne sa pripojí k riadiacemu serveru (C2). Najprv cez HTTP odošle základné údaje o zariadení na analytické účely a potom prejde na WebSocket komunikáciu, aby mohol prijímať príkazy v reálnom čase. Malware akceptuje až 15 unikátnych inštrukcií, ktoré z bežného telefónu spravia nástroj v rukách útočníkov.
DroidLock je veľmi prepracovaný malware
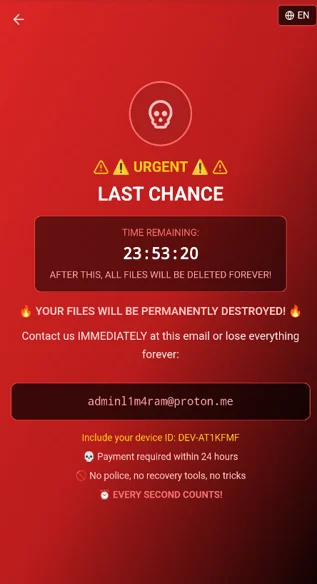
Jedným z najnebezpečnejších príkazov je RANSOMWARE. Po jeho spustení sa na displeji objaví celoobrazovková WebView vrstva s desivým varovaním: „Okamžite nás kontaktuj e-mailom s ID tvojho zariadenia, inak všetky tvoje dáta zničíme do 24 hodín.“ Tento malware síce nesifruje súbory ako klasické ransomvéry, no vie ich vymazať pomocou príkazu WIPE, ktorý vykoná továrenské nastavenie. Ďalšie príkazy zahŕňajú BLACK_SCREEN (čierna obrazovka), BLACK_SCREEN_UPDATE_SYSTEM (falošná aktualizácia blokujúca interakciu) či MUTE na stíšenie zariadenia. Príkaz VNC aktivuje vzdialené ovládanie, CAMERA vyhotoví fotografiu obete a TURNSCREENON udrží zariadenie aktívne.
Neprehliadni

DroidLock však exceluje aj v krádeži citlivých údajov. Sleduje otváranie aplikácií zo zoznamu cieľov a následne spustí prekrývaciu vrstvu. Prvý typ overlaya je rýchly lock-pattern panel uložený v assets aplikácie, ktorý napodobní odomykaciu obrazovku a ukradne vzor. Druhý typ je dynamický WebView, ktorý načítava HTML uložený v lokálnej databáze a prispôsobuje ho konkrétnej aplikácii. Bežne tak simuluje prihlasovacie obrazovky bánk či iných služieb a získava heslá, 2FA kódy alebo iné citlivé dáta.
Ako doplnok beží na pozadí trvalá služba so screen recordingom, ktorá používa MediaProjection a VirtualDisplay API. Zachytáva celé dianie na displeji, komprimuje snímky do Base64 a odosiela ich na server. Útočníci tak vidia všetko – od bankových prevodov až po jednorazové kódy.
V praxi ide o plnohodnotný RAT (Remote Access Trojan). DroidLock zneužíva Device Admin na trvalé uzamknutie zariadenia, zmenu PIN-u či blokovanie biometrie (BLOCK_BIOMETRIC). Dokáže blokovať appky (APP_BLOCK), odinštalovať nežiaduce (UNINSTALL_APP), vkladať overlaye (INJECT_APP) a exfiltruje dáta cez C2 kanál. Odkazy na MITRE ATT&CK techniky sú v texte správne, no dôležité je vedieť, že tieto mapovania sú orientačné – presne však vystihujú rozsah schopností malvéru.
Dôležité je dávať si pozor na to, z akého zdroja inštaluješ aplikáciu
Ochrana nie je raketová veda, ale vyžaduje ostražitosť. Nikdy neinštaluj APK mimo Google Play, najmä ak prichádzajú z pochybných stránok s falošnými bezpečnostnými hláškami alebo „bankovými upozorneniami“. Pravidelne kontroluj, ktoré aplikácie majú prístup k Accessibility Services a Device Admin. Ak nájdeš neznámu appku, práva jej odober.
Pri podozrení na infekciu reštartuj telefón do bezpečného režimu a pokús sa podozrivú aplikáciu odinštalovať. Ak to nie je možné, zálohuj dáta a vykonaj factory reset. Pomôcť môže aj bezpečnostná aplikácia, ktorá dokáže odhaliť škodlivé procesy, no najdôležitejšie je byť opatrná pri tom, na čo klikneš.
DroidLock je ukážkou toho, že Android malware prechádza z pasívneho špehovania na aktívne prevzatie kontroly nad zariadením. Kombinácia overlayov, vzdialeného ovládania, nahrávania obrazovky a administrátorských práv robí z bežného smartfónu ideálny cieľ pre kyberzločincov. Keďže telefón dnes uchováva prakticky celý náš digitálny život, oplatí sa dvakrát premyslieť, čo otvárame a odkiaľ inštalujeme.


















