

Milióny Android zariadení sú infikované botnetom Kimwolf. Používatelia netušia, že ich zariadenia zneužívajú hackeri
Milióny Android zariadení prichádzajú k používateľom už infikované botnetom Kimwolf.

Možno si zachytil, že sa v poslednom čase rieši botnet s názvom Kimwolf. Názov vyzerá zaujímavo až sofistikovane, ale nejde o žiadny high-end hacking. Skôr o dôsledok toho, že sa roky predávali krabičky, pri ktorých bezpečnosť nikoho netrápila.
Stručne povedané, niekto dnes používa viac než dva milióny Android zariadení ako cudzie stroje. Väčšinou nejde o mobily, ale o lacné TV boxy a smart TV krabičky, ktoré majú ľudia doma zapojené nonstop. Pozerajú cez ne seriály, filmy, hrajú hry. A popri tom ich na pozadí používa aj niekto cudzí.

Celé to detailne rozobrala bezpečnostná firma Synthient. Tie krabičky sa používajú na DDoS útoky, teda na hromadné zahltenie cudzích serverov. Jednoducho povedané, niekto z nich spraví tisíce „falošných návštev“, aby služba alebo web jednoducho spadol.
„Výskumný tím spoločnosti Synthient sa domnieva, že počet zariadení infikovaných botnetom Kimwolf je výrazne vyšší než dva milióny “, doplňujú analytici.
Kde sa to celé pokazilo
Kimwolf nie je nič extra sofistikované. Je to presne ten typ problému, ktorý vznikne v momente, keď sa do obehu dostane veľa lacných zariadení a nikto nekontroluje, čo na nich vlastne beží.
Scenár je pritom banálny. Kúpiš si lacný Android TV box za pár eur. V systéme je zapnuté ADB, teda vývojárske ladenie, ktoré tam zostalo „pre istotu“. Krabička v sebe má proxy SDK, často už z výroby. A niekto sa k nej cez internet pripojí tak jednoducho, ako keby si ju sám zapol doma. Bez hesla. Bez potvrdenia. Bez toho, aby si si čokoľvek všimol.
Neprehliadni

Predstav si to ako nechať kľúče v zámku od bytu. Ty v ňom normálne bývaš, spíš, pozeráš Netflix a ráno ideš do práce. A v čase, keď tam nie si, si tam niekto robí párty, používa tvoju elektrinu a ešte z tvojho bytu obťažuje susedov. Ráno je všetko upratané, dvere zamknuté a ty netušíš, že sa tam vôbec niečo dialo. Presne takto fungujú hacknuté TV boxy.
Možno sa teraz pýtaš, prečo práve lacné TV boxy. Odpoveď je jednoduchá. Bežia dvadsaťštyri hodín denne, majú stabilné pripojenie a po kúpe sa o ne už nikto nestará. Výrobca zmizne, aktualizácie neprídu a používateľ má pocit, že „keď to funguje, tak je to v poriadku“.
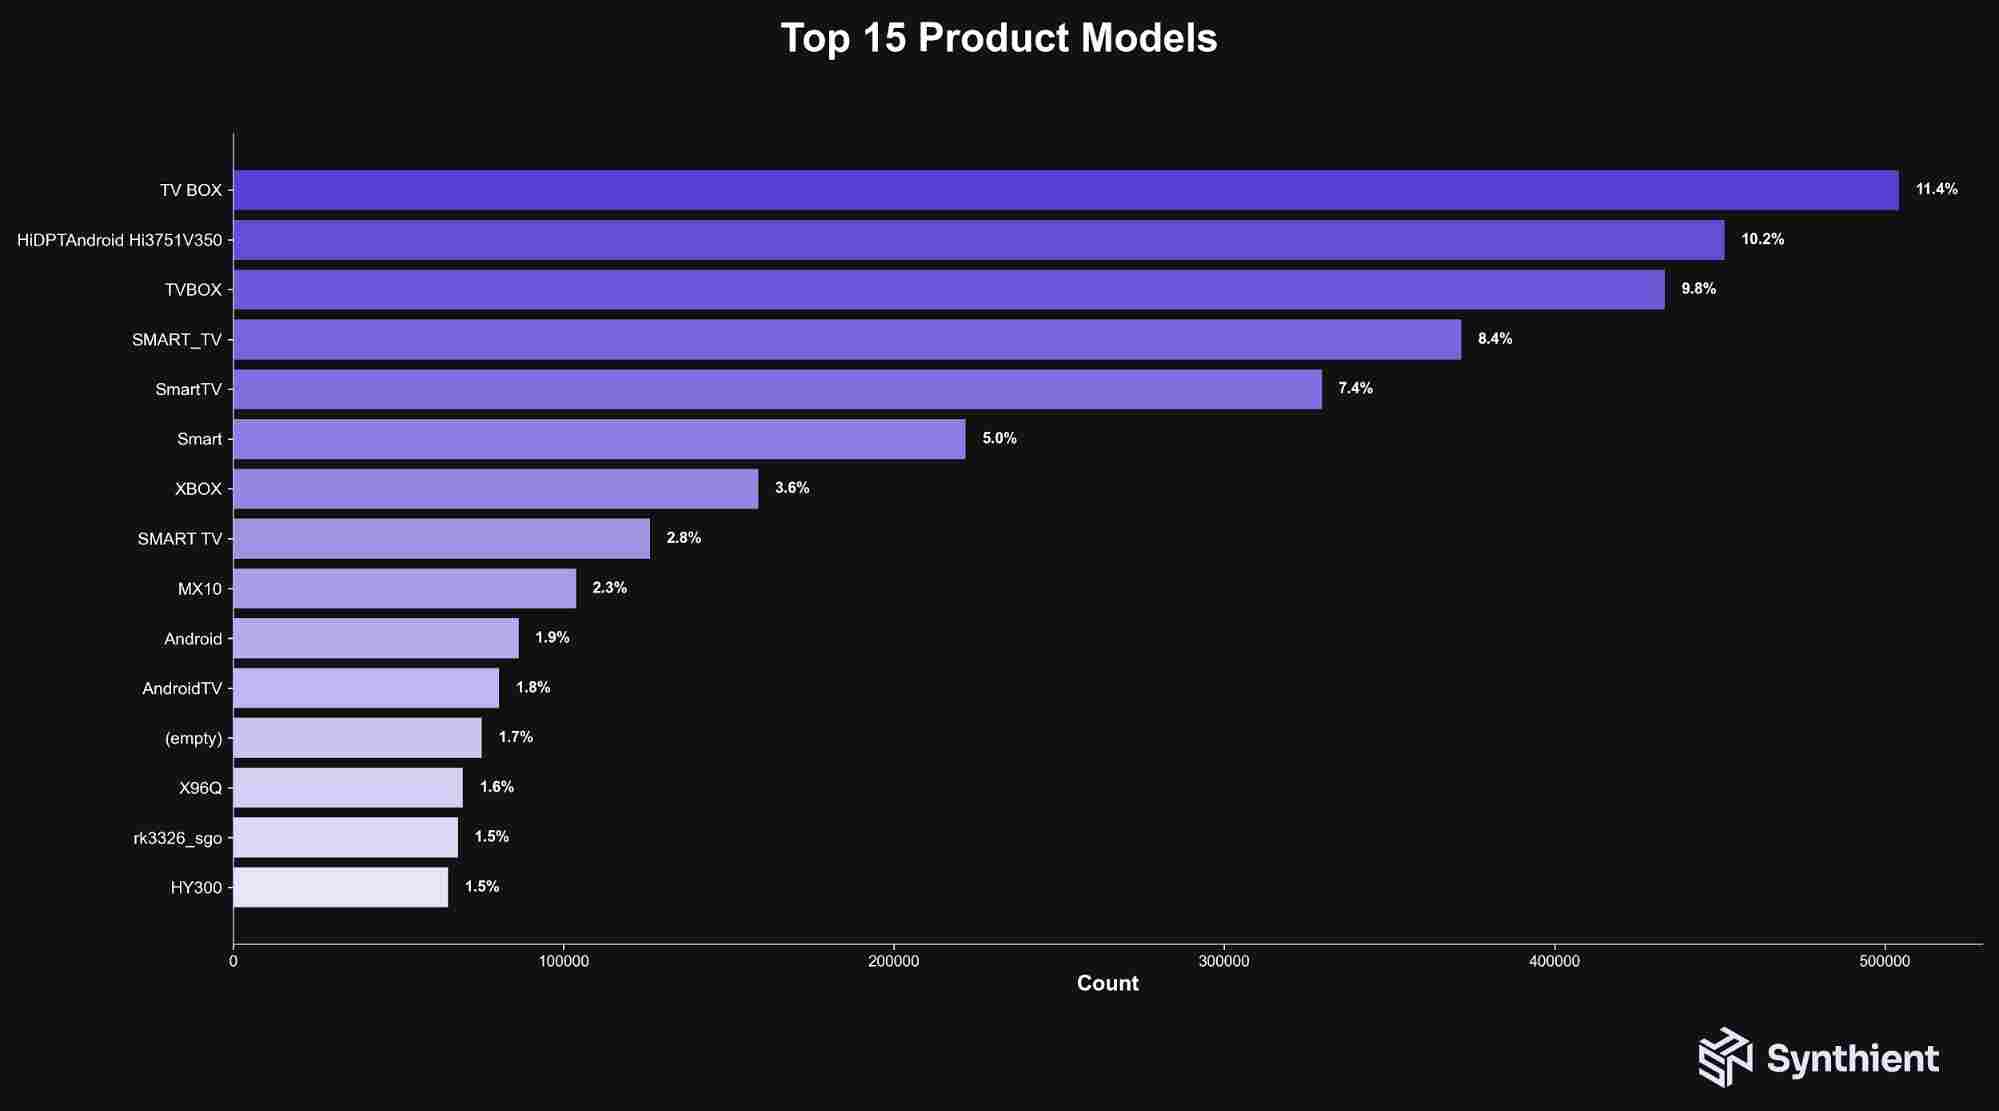
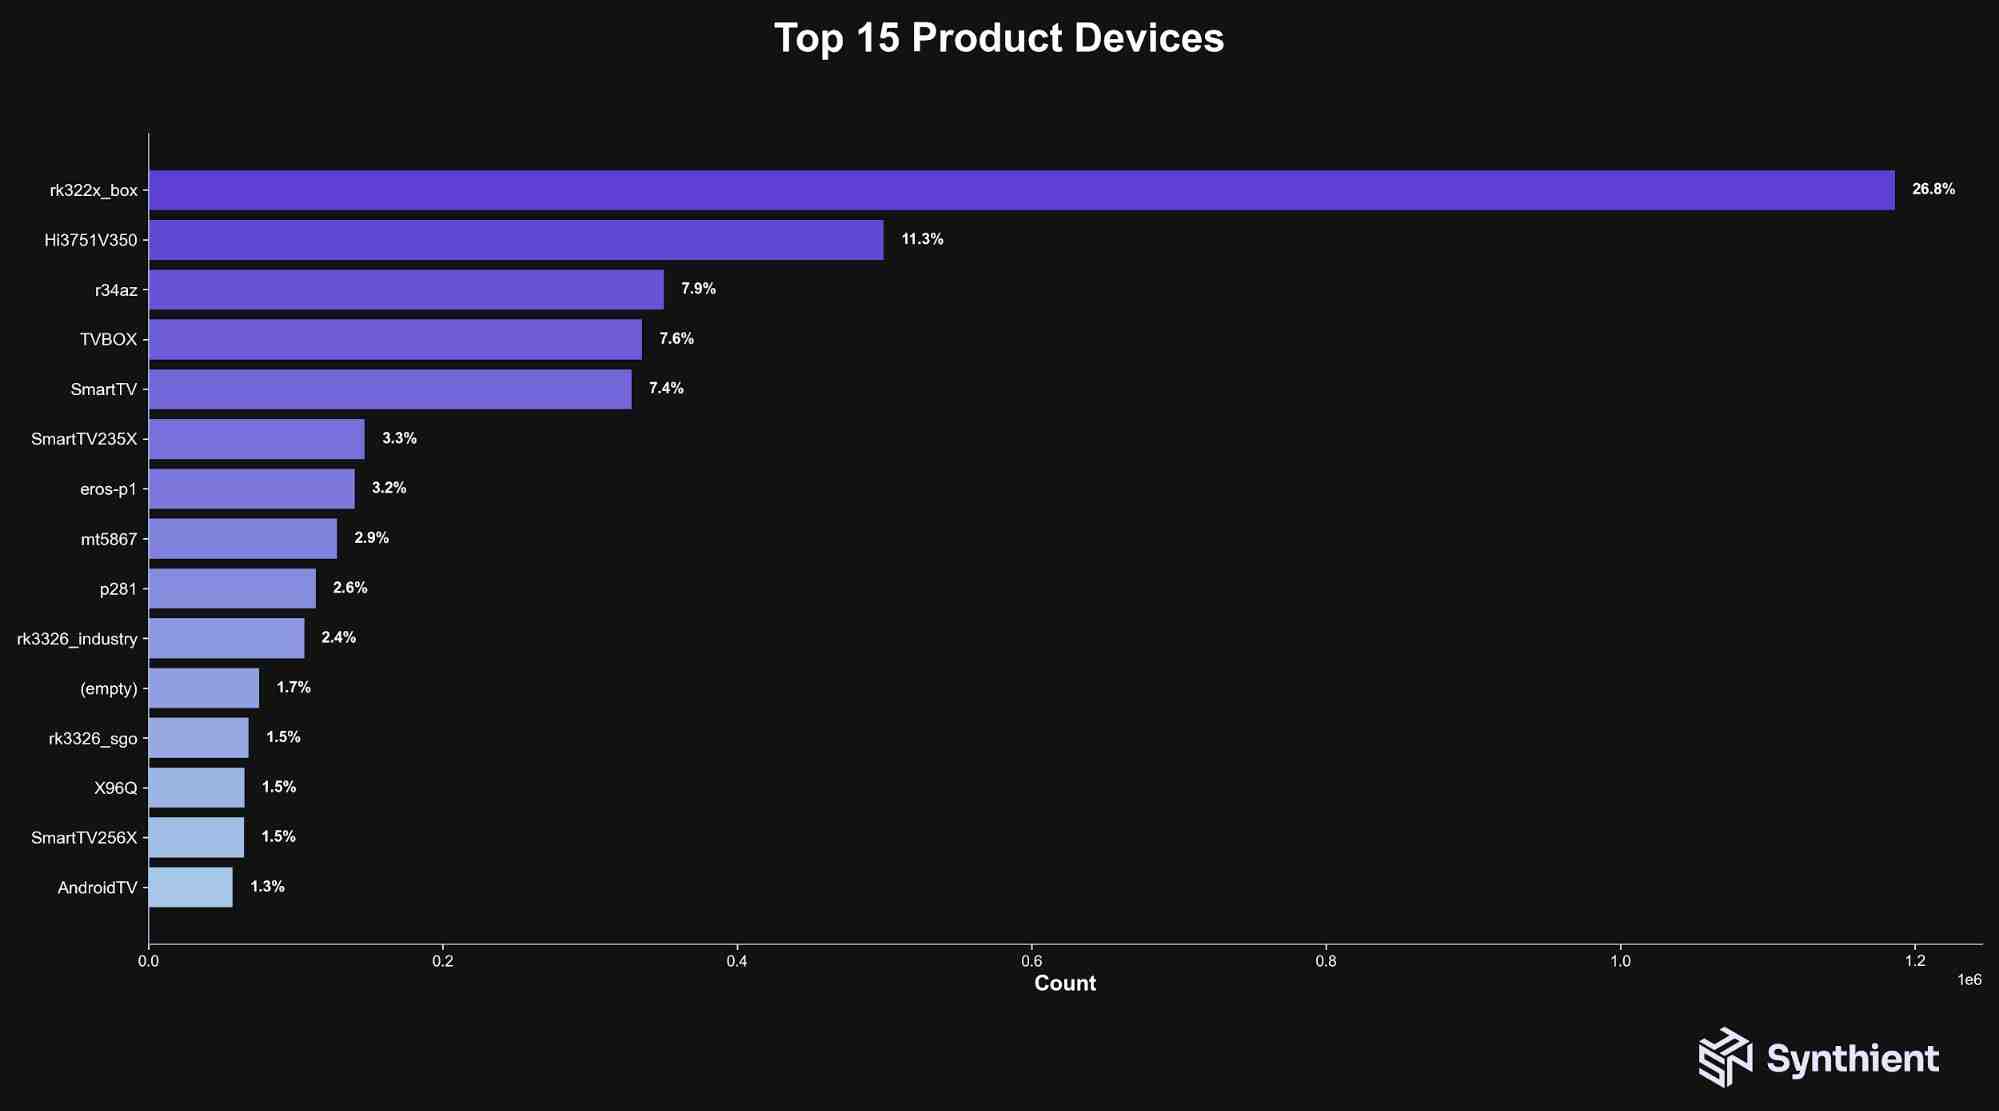
Synthient si niektoré z týchto zariadení normálne kúpil a zistil, že boli infikované už z výroby. Nie po mesiaci používania ani po roku. Hneď po vybalení z krabice. V tej chvíli prestáva dávať zmysel hovoriť o chybe používateľa. Tu ide o biznis model.
Pri extrémne lacnom hardvéri často nie si zákazník. Produktom je tvoja konektivita, tvoja IP adresa a fakt, že máš doma zariadenie, ktoré nikto nekontroluje.
Ako zistíš, či máš doma takú krabičku
Možno si teraz hovoríš, či sa to náhodou netýka aj teba. A to je dobrá otázka. Kimwolf totiž nie je vírus, ktorý by ti vyskočil na obrazovke alebo rozbil systém. Práve naopak. Je tichý a nenápadný.
Prvé signály sú skôr pocitové. Internet doma sa občas spomalí, hoci by mal byť v poriadku. Streamovanie začne sekať bez jasného dôvodu. TV box je teplý aj vtedy, keď ho práve nepoužívaš. Alebo si všimneš, že router v noci ukazuje nezvyčajne vysokú dátovú prevádzku z jedného zariadenia.
Ak chceš ísť o krok ďalej, pozri sa priamo do nastavení Androidu. V sekcii Systém a Možnosti pre vývojárov skontroluj, či je zapnuté ladenie cez USB alebo ADB. Ak si túto funkciu nikdy vedome nepoužíval a je aktívna, nie je to dobré znamenie.
Ako to riešiť, keď zariadenie nechceš zahodiť
Odporúčanie zničiť infikovaný TV box je z bezpečnostného pohľadu pochopiteľné, ale reálne ho spraví málokto. Dá sa však aspoň znížiť riziko. Ak si krabičku chceš nechať, má zmysel ju izolovať do samostatnej siete na routeri, aby nemala prístup k notebooku, úložisku alebo bankovníctvu. Rovnako je rozumné vypnúť ADB a všetky vývojárske funkcie, ktoré nepotrebuješ.
Pri kúpe nového zariadenia platí jednoduché pravidlo. Vyhýbaj sa no-name boxom z pochybných e-shopov či nákupných platforiem. Certifikované riešenia ako Google TV, Nvidia Shield alebo boxy od operátorov nie sú dokonalé, ale majú aktualizácie a niekoho, kto za softvér nesie zodpovednosť.
Podľa údajov firmy Synthient dokázala infraštruktúra Kimwolfu generovať útoky v desiatkach terabitov za sekundu. Nie preto, že by bola technicky výnimočná, ale preto, že bola lacná, dostupná a nikto jej dlho nestál v ceste.


















