

Nový vírus Wonderland útočí na Android telefóny. Stačí nevinná správa od známeho a hacker ovládne tvoj mobil
Na Android útočí nový vírus Wonderland, ktorý sa šíri cez falošné aplikácie. Po inštalácii potichu číta SMS z banky, skrýva kódy a umožňuje útočníkom ovládať telefón na diaľku.

Na prvý pohľad vyzerá ako obyčajná aplikácia. Možno aktualizácia, možno video, možno správa od známeho. V skutočnosti však ide o pascu, ktorá dokáže potichu ovládnuť tvoj telefón, čítať správy z banky a vyberať peniaze z účtu.
Presne na tento scenár upozorňujú experti na kybernetickú bezpečnosť z group-ib.com v novej analýze o rýchlo sa meniacej vlne Android malvéru. A hoci sa útoky začali v Uzbekistane, odborníci sa zhodujú v jednom, tento model útoku je použiteľný kdekoľvek na svete, vrátane Slovenska.

Útoky sa menia. Už nejde o hlúpy vírus
Donedávna mal mobilný vírus jednoduchú úlohu. Nainštaloval si ho a hneď bolo jasné, že niečo nie je v poriadku. Telefón sa začal prehrievať, spomaľovať alebo zobrazoval podozrivé reklamy. Dnešné útoky však fungujú úplne inak a práve preto sú oveľa nebezpečnejšie.
Útočníci používajú takzvané dropper aplikácie. To sú programy, ktoré sa na prvý pohľad správajú normálne. Nevyžadujú podozrivé povolenia, nezobrazujú varovania a často ani nič „podozrivé“ nerobia. Ich jedinou úlohou je dostať sa do telefónu.
Predstav si to ako balík. Navonok obyčajná krabica, ale vnútri je zamknutý sejf. A ten sa otvorí až po tom, čo aplikáciu nainštaluješ. Dropper v pozadí rozbalí skrytý škodlivý kód, často priamo v zariadení, bez potreby internetu. Práve to robí tieto útoky extrémne zákernými a ťažko odhaliteľnými aj pre bezpečnostné systémy.
Neprehliadni

Malvér, ktorý číta SMS a koná v reálnom čase
Jedným z najnebezpečnejších a zároveň najaktuálnejších príkladov je malvér s názvom Wonderland. Nejde ale „len“ o krádež správ. Tento škodlivý kód dokáže komunikovať so serverom útočníkov obojsmerne, teda podobne ako keby si sa ty rozprával cez chat.
V praxi to znamená, že útočník môže na diaľku poslať príkaz a infikovaný telefón ho okamžite vykoná. Malvér dokáže v reálnom čase čítať prichádzajúce SMS, zachytávať jednorazové overovacie kódy, skrývať notifikácie z banky a brániť ti všimnúť si, že niečo nie je v poriadku.
Zároveň vie odosielať SMS správy ďalej, napríklad tvojim kontaktom, čím sa infekcia šíri ďalej. V niektorých prípadoch dokáže spúšťať aj špeciálne príkazy v sieti operátora, ktoré sa bežne používajú na správu služieb alebo účtov. Telefón sa tak mení na diaľkovo ovládaný nástroj, ktorý pracuje proti tebe.
Takto sa ti malvér dostane do telefónu
Útočníci už dávno neposielajú náhodné spamové správy, ktoré by si okamžite ignoroval. Namiesto toho zneužívajú dôveru a úplne bežné správanie ľudí. Podľa expertov zo Group-IB sa malvér šíri cez falošné stránky pripomínajúce Google Play, platené reklamy na sociálnych sieťach, zoznamky, ale čoraz častejšie aj cez správy od známych ľudí.
Práve tento spôsob je najnebezpečnejší. Útočníci sa totiž často dostanú k účtom obetí, napríklad na Telegrame, a následne z nich rozposielajú správy ďalej. Pre príjemcu to vyzerá úplne normálne. Správa príde od niekoho, koho poznáš, s kým si si už písal a komu dôveruješ. Nevyzerá ako podvod, neobsahuje výhražné texty ani podozrivé odkazy.
Veľmi častý scenár vyzerá takto. Príde ti správa na Telegrame od známeho. V správe je súbor, video alebo odkaz, často s krátkym textom typu „pozri“, „to si ty?“ alebo „funguje ti toto?“. Keď na odkaz klikneš, otvorí sa stránka alebo aplikácia, ktorá sa tvári ako aktualizácia, prehrávač videa alebo oprava chyby. Telefón ťa následne vyzve, aby si povolil inštaláciu z neznámeho zdroja.
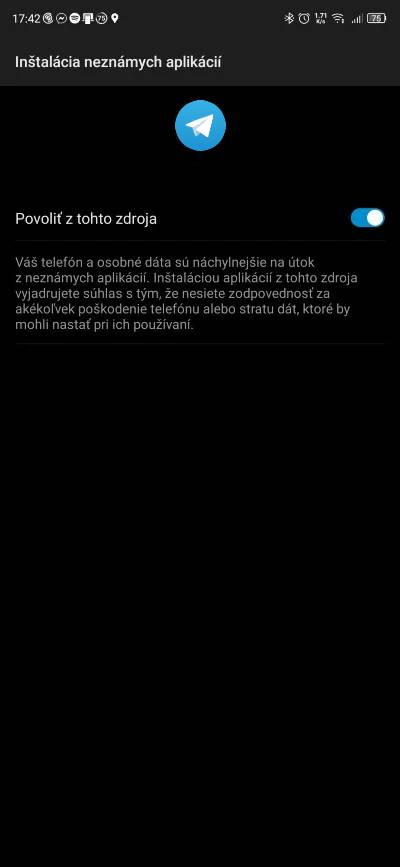
V tej chvíli máš pocit, že robíš len bežný krok, aby obsah fungoval. V skutočnosti si však sám otvoríš dvere škodlivému kódu. Po potvrdení sa do zariadenia nainštaluje malvér, ktorý začne pracovať potichu na pozadí. Bez hluku, bez varovania a často bez toho, aby si si čokoľvek všimol. A práve vtedy má útočník tvoj mobil pod kontrolou.
Prečo ťa telefón v skutočnosti (ne)chráni?
Možno si hovoríš, že Google Play Protect alebo antivírus by ťa ochránili. Problém je, že tieto nové útoky sú navrhnuté tak, aby vyzerali neškodne. Kód je silno zamaskovaný, mení sa pri každej verzii a servery útočníkov sa neustále presúvajú.
Je to podobné ako keby si každý deň menil tvár, meno aj adresu. Aj keby ťa niekto hľadal, vždy príde neskoro. Presne takto funguje moderný mobilný malvér. Ďalším problémom je, že hackerom často sám otvoríš dvere do zariadenia, keď odsúhlasíš nebezpečné povolenia alebo služby dostupnosti, ktoré im dávajú takmer úplnú kontrolu nad telefónom.
Toto je dôvod, prečo by si mal spozornieť
Tu treba povedať, že najslabším článkom nie je telefón, ale človek. Jedno povolenie navyše, jedno kliknutie na falošnú aktualizáciu a mobil sa môže stať nástrojom finančného podvodu.
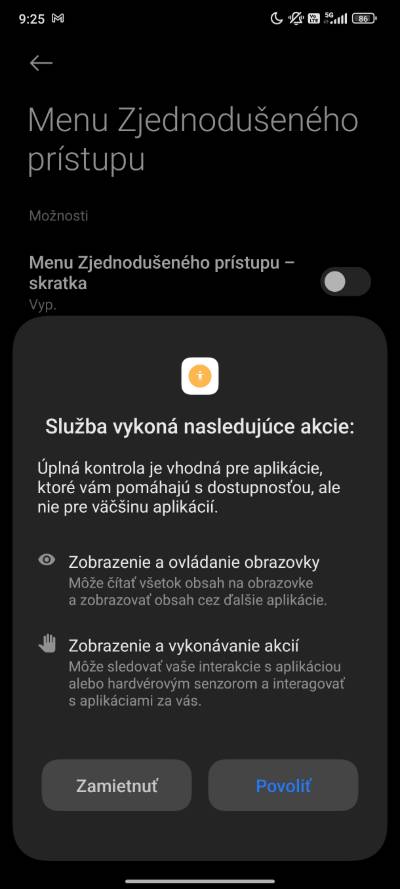
Následky pritom nemusia byť okamžite viditeľné. Útočník si môže tvoje údaje odložiť, sledovať správy, čakať na správny moment a až potom zasiahnuť.
Ak niečo vyzerá ako aktualizácia mimo oficiálneho obchodu, je to varovanie. Ak ťa aplikácia núti zapnúť inštaláciu z neznámych zdrojov, je to červená vlajka. A ak správa prišla od známeho, no nedáva zmysel, práve vtedy treba byť najopatrnejší.


















