

Viac ako 800 tisíc používateľov má v prehliadači vírus, ktorý kradne bankové a ďalšie údaje. Útok bol navrhnutý tak, aby si ho nikto nevšimol
Škodlivé doplnky prehliadačov ukrývali malware v PNG ikonách. Kampaň GhostPoster zasiahla Firefox aj Chrome, pričom práve Chrome mal najvyšší počet inštalácií a potenciálne ohrozených používateľov.
V dnešnej dobe sa internetové prehliadače stali neoddeliteľnou súčasťou každodenného života. Je v podstate už jedno, aký máš operačný systém. Gro vecí aj tak robíš cez prehliadač. Pričom veľa používateľov si ich prispôsobuje pomocou rôznych doplnkov, ktoré rozširujú ich funkcie. Či už ide o blokovanie reklám, správu hesiel, preklad textu alebo tvorbu snímok obrazovky. Tieto rozšírenia zvyčajne zvyšujú komfort pri práci s webom a ponúkajú užitočné riešenia, ktoré samotní vývojári prehliadačov často do svojich produktov jednoducho nezakomponujú.
Problém nastáva vtedy, keď sa medzi užitočné doplnky dostanú také, ktoré majú škodlivý úmysel. Ako upozorňuje kyberbezpečnostná spoločnosť KOI Security, od decembra minulého roka sa začala šíriť nová vlna falošných doplnkov.

V nich odborníci odhalili škodlivý kód, ktorý je známy ako malware. Ten dostal pomenovanie GhostPoster a podľa analýz za ním stojí tá istá skupina, ktorá je zodpovedná za DarkSpectre. Ide o dobre organizovanú skupinu hackerov, ktorá sa už v minulosti zviditeľnila útokmi na európske a ázijské ciele.
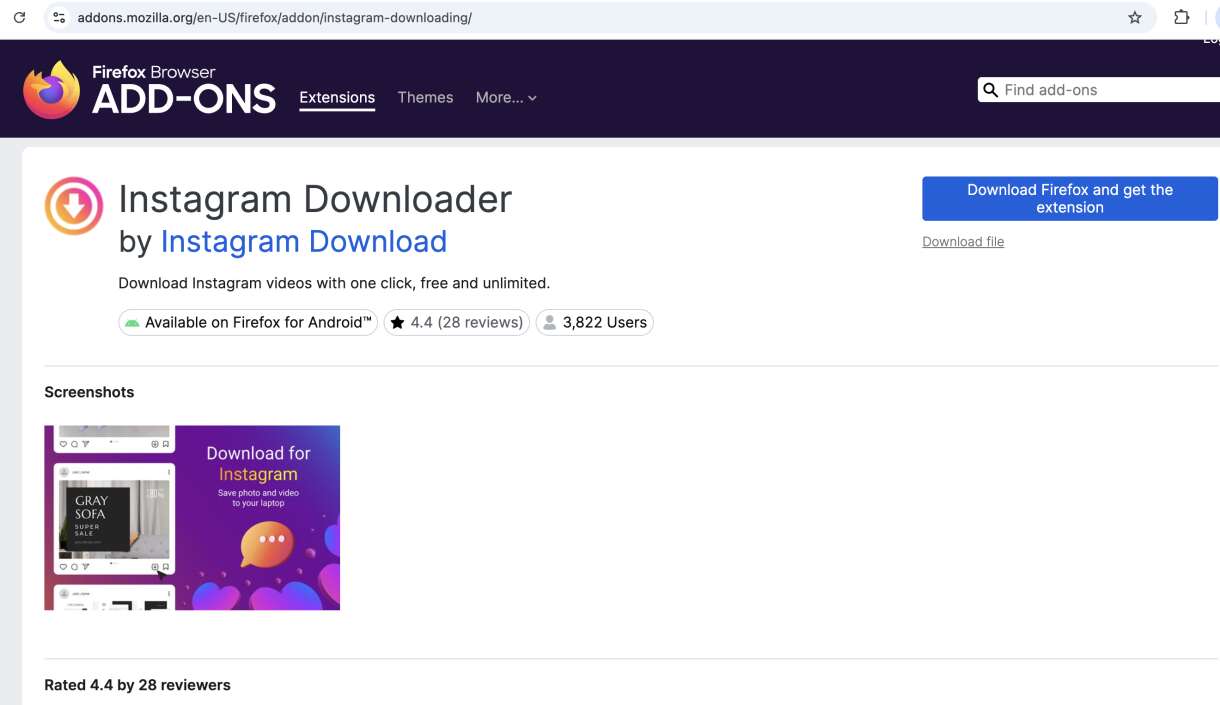
GhostPoster, Zdroj: KOI Security
GhostPoster pracuje pomaly a precízne bez povšimnutia
Na rozdiel od väčšiny tradičných kampaní, ktoré sa snažia o rýchly a masívny útok, záškodníci stojaci za DarkSpectre zvolili trpezlivejšiu stratégiu. Hackeri vytvorili desiatky doplnkov pre populárne prehliadače. Predovšetkým ide o Google Chrome a jeho „klony“ založené na jadre Chromium a Mozilla Firefox. Takto pokryli široké spektrum používateľov a postupne si vytvárali sieť „zombifikovaných“ prehliadačov, ktoré ich mohli nevedomky podporovať.
Najzaujímavejšou časťou celej operácie je spôsob, akým útočníci ukryli škodlivý kód. Siahli po technike stenografie. Ide o metódu ukrývania dát v iných súboroch tak, aby nebolo na prvý pohľad nič podozrivé. V tomto prípade skrývali kód priamo do PNG ikon doplnkov. Po ich načítaní sa automaticky spustili procesy, ktoré na pozadí vykonávali záškodnícku činnosť. Napríklad išlo o zobrazovanie reklám, ale aj manipuláciu vyhľadávacích výsledkov.
Neprehliadni

Tieto doplnky však neostali len pri neškodných reklamách. Podľa KOI Security mali niektoré z nich prístup k citlivým údajom uloženým v prehliadačoch. Hackeri sa pomerne ľahko dostali k heslám, cookies a prihlasovacím reláciám. Vďaka čomu mohli získať prístup k osobným účtom na sociálnych sieťach, e-shopoch a dokonca aj k internetovému bankovníctvu.
Prečo si GhostPoster tak dlho nikto nevšimol
Celý mechanizmus útoku je pritom navrhnutý tak, aby pôsobil nenápadne aj pri detailnejšom skúmaní. Voľba PNG ikon nie je náhodná. Ide o súbory, ktoré si každý doplnok načítava automaticky a ich obsah bežné bezpečnostné kontroly neanalyzujú do hĺbky. Rovnako premyslené je aj časovanie. Doplnok sa nesnaží okamžite komunikovať so vzdialeným serverom. Na prvý kontakt čaká desiatky hodín a samotné stiahnutie ďalšej fázy malvéru prebehne len v zlomku prípadov. Prehliadač tak môže byť infikovaný celé dni bez toho, aby si čokoľvek podozrivé všimli automatizované systémy alebo bezpečnostní analytici.
Ani obchádzanie CAPTCHA ochrany nie je samoúčelné. Slúži na to, aby sa škodlivé skripty dokázali správať ako „bežný používateľ“ a neboli blokované mechanizmami proti botom. Práve kombinácia týchto detailov, od ukrytia kódu v obrázkoch, cez náhodné správanie až po simuláciu ľudskej aktivity, robí GhostPoster nebezpečným. Nie silou, ale trpezlivosťou a presnosťou.
GhostPoster Addon, Zdroj: KOI Security
Doplnky sa tvária nenápadne
Kyberbezpečnostní odborníci preto upozorňujú, že každé rozšírenie by malo byť inštalované s rozvahou. Pred stiahnutím doplnku je vhodné skontrolovať jeho recenzie, počet používateľov, vydavateľa a požadované povolenia. Ak doplnok žiada prístup k údajom, ktoré so svojou funkciou zjavne nesúvisia, napríklad oprávnenie čítať všetky údaje na navštívených stránkach, tak určite s ním nebude všetko v poriadku.
Spoločnosť KOI Security tiež zverejnila zoznam rizikových doplnkov, ktoré by si používatelia mali z prehliadačov okamžite odstrániť. Určite teda používaj aktualizovaný prehliadač, k tomu maj spoľahlivý antivírus. Doplnky výhradne inštaluj z overených zdrojov, ako sú Chrome Web Store či Firefox Add-ons. Pričom sa musí jednať o známych a overených tvorcov.
- Google Translate in Right Click – 522 398 inštalácií
- Translate Selected Text with Google – 159 645 inštalácií
- Ads Block Ultimate – 48 078 inštalácií
- Floating Player – PiP Mode – 40 824 inštalácií
- Convert Everything – 17 171 inštalácií
- Youtube Download – 11 458 inštalácií
- One Key Translate – 10 785 inštalácií
- AdBlocker – 10 155 inštalácií
- Save Image to Pinterest on Right Click – 6 517 inštalácií
- Instagram Downloader – 3 807 inštalácií
- RSS Feed – 2 781 inštalácií
- Cool Cursor – 2 254 inštalácií
- Full Page Screenshot – 2 000 inštalácií
- Amazon Price History – 1 197 inštalácií
- Color Enhancer – 712 inštalácií
- Translate Selected Text with Right Click – 283 inštalácií
- Page Screenshot Clipper – 86 inštalácií
DarkSpectre zrejme neplánuje skončiť pri tejto kampani. Podľa dostupných informácií ide len o prvú fázu ich rozsiahlejšej operácie zameranej na zber dát, ktoré môžu byť neskôr predané na čiernom trhu. Je teda viac než jasné, že o nich ešte budeme počuť.
Internetové doplnky ti môžu prehliadač výrazne vylepšiť. Lenže niektoré z nich tam nie sú s dobrým úmyslom pomôcť alebo uľahčiť prácu. Ich úloha je totiž temnejšia, okradnúť ťa o všetko.


















