

Tisíce ľudí majú v prehliadači Chrome vírus a vôbec o tom netušia. Tento doplnok z neho okamžite odstráň
Analytici zo Socket’s Threat Research Team odhalili rozšírenie Safery Ethereum Wallet v Chrome, ktoré potichu prenášalo citlivé údaje cez blockchain.
Na internete je množstvo vecí, ktoré pôsobia bezpečne len preto, že tak vyzerajú. Pekné logo, čistý dizajn, pár recenzií a človek má pocit, že ide o spoľahlivú službu. Lenže práve tieto „obyčajné“ doplnky a aplikácie dokážu schovávať najprefíkanejšie techniky, ktoré si nevšimneš ani vo chvíli, keď už sú v tvojom zariadení a robia presne to, čo nechceš.
Najdesivejšie je, keď sa útočník nesnaží nabúrať ti účet priamo. Nepríde phishingový mail, nezobrazí sa varovanie, neotvoríš podozrivú stránku. Namiesto toho všetko prebieha potichu, pod povrchom. A ty máš pocit, že je všetko v poriadku, pretože nič nevyzerá zle.

Analytici zo Socket’s Threat Research Team teraz upozornili na jeden z najnenápadnejších spôsobov, akým sa dá získať prístup k tvojim údajom. A hoci ide o konkrétny prípad z oblasti kryptomien, odborníci varujú, že rovnaký princíp môže byť použitý v budúcnosti aj proti bežným používateľom, ktorí si len uchovávajú heslá, prístupové tokeny alebo dokonca bankové prihlásenia v prehliadači.
Doplnok vyzeral dôveryhodne a Chrome ho zobrazoval hneď vedľa veľkých značiek
Analytici skúmali rozšírenie s názvom Safery Ethereum Wallet, ktoré sa v Chrome Web Store objavovalo priamo medzi známymi a dôveryhodnými peňaženkami. Pre bežného používateľa bolo prakticky nemožné zistiť, že niečo nie je v poriadku. Texty boli profesionálne, grafika pekná, deklarovaná bezpečnosť bezchybná.
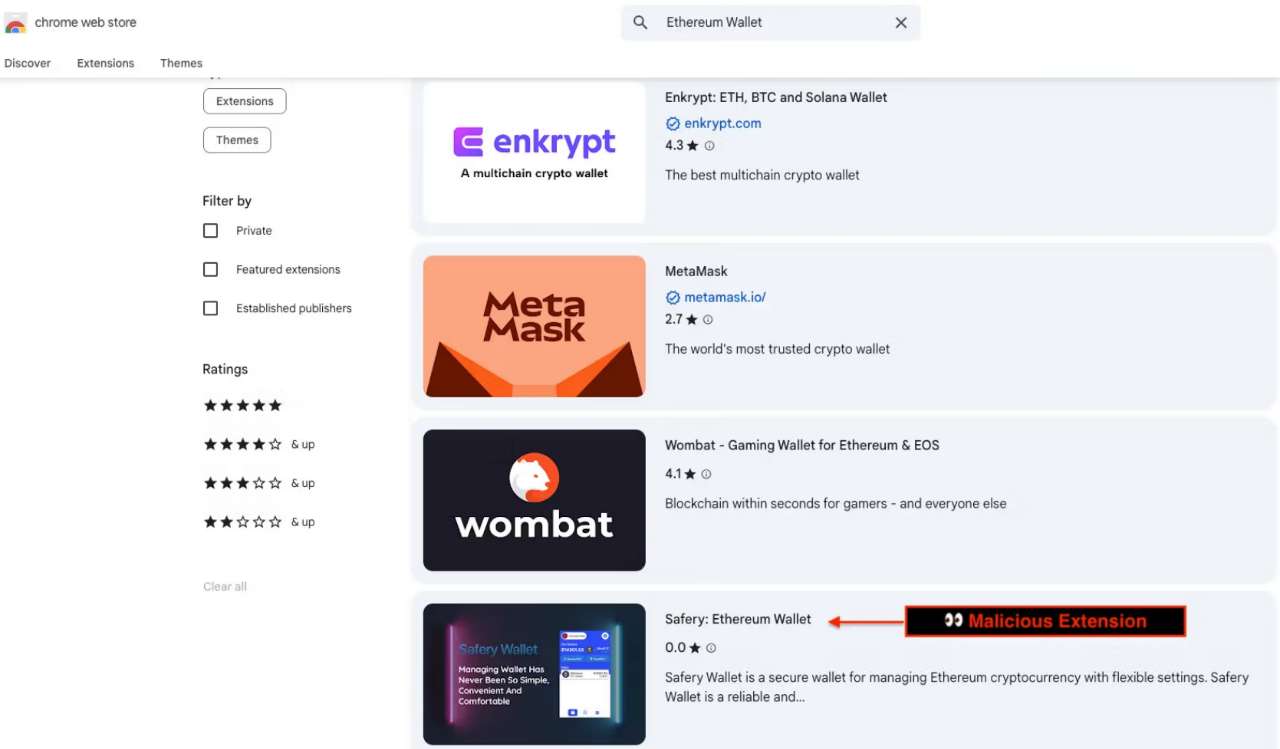
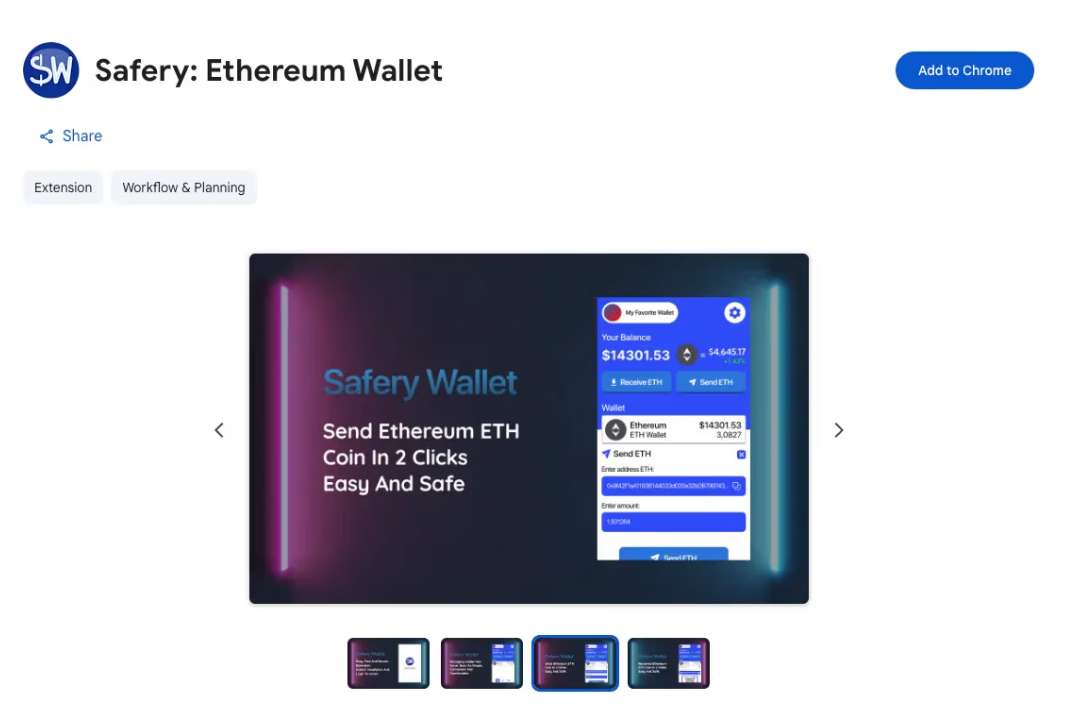
Rozšírenie ponúkalo všetko, čo by si od peňaženky čakal. Vytváranie účtov, import seed frázy, kontrolu stavu peňaženky, odosielanie kryptomien. A robilo to bez jediného varovania či zádrheľu. Tvárilo sa ako normálny produkt, v skutočnosti však malo v sebe zabudovaný mechanizmus, ktorý zneužíval tvoju dôveru na niečo oveľa zlovestnejšie.
Neprehliadni

Najtichší útok aký si videl. Žiadne servery, žiadne requesty, žiadne varovania
Tím Socket’s Threat Research Team objavil v kóde spätné vrátka, ktoré fungovali spôsobom, aký sa len tak nevidí. Rozšírenie totiž dokázalo zakódovať citlivý údaj používateľa, v tomto prípade seed frázu, do takzvaných syntetických Sui adries. Tie potom použilo ako cieľ pre mikrotransakcie vo výške 0.000001 SUI.
A tu prichádza moment, pri ktorom behá mráz po chrbte. Tieto mikrotransakcie nevyzerajú podozrivo. Nezobrazí sa žiadne upozornenie, nič ti „nesekne“, nič nezačne blikať. Všetko pôsobí, akoby si len ďalej surfoval po internete.
To je skutočný trik. Útočník nemusí prelomiť tvoj počítač, nemusí ťa oklamať falošným webom ani získať phishingom. Stačí, že tvoje najcitlivejšie údaje zamaskuje ako „obyčajnú“ blockchain transakciu. Nestrieľa po tebe, nehučí alarm. Jednoducho si prejde okolo a zoberie, čo potrebuje.
A najhoršie je, že si ani nevšimneš, že sa niečo stalo. Prehliadač nič nehlási, sieť nič nehlási, bezpečnostné nástroje nič nevidia. Údaj opustí tvoje zariadenie tak potichu, že v tej chvíli neexistuje spôsob, ako to rozoznať. Práve preto odborníci tvrdia, že ide o jeden z najnebezpečnejších spôsobov krádeže, aký sa v posledných rokoch objavil.
Inými slovami, dáta opustia tvoj prehliadač bez toho, aby si to vedel rozpoznať. Vyzerá to ako neškodná prevádzka, no v skutočnosti ide o najtichšiu formu exfiltrácie, akú doteraz odborníci videli.
Ako funguje trik so syntetickými adresami, ktorý oklamal aj pokročilých používateľov
Rozšírenie si po importe seed frázy nahrá štandardný zoznam BIP 39 slov. Každé slovo premení na index a všetky čísla zabalí do 64 hexadecimálnych znakov, ktoré navonok vyzerajú ako legitímna adresa siete Sui. Seed fráza v tej chvíli už nie je text, ale adresa.
Presne túto adresu následne použije ako prijímateľa mikrotransakcie. Odosielateľom je pritom peňaženka útočníka, zakódovaná priamo v kóde rozšírenia. Nikto si nevšimne nič neobvyklé a všetko prebehne bez interakcie používateľa.
S rovnakým postupom by však bolo možné zakódovať aj: prístupový token, uložené heslo, prihlasovacie údaje do banky, súkromný kľúč alebo iný citlivý reťazec. Preto odborníci upozorňujú, že hoci konkrétny prípad sa týkal kryptomien, technika je univerzálna a môže byť použitá aj v oblastiach, kde by to nikto nečakal.
Čo je na tomto útoku naozaj hrozivé
Útočník nepotrebuje infraštruktúru. Nepotrebujú sa registrovať domény, zakladať servery ani vytvárať škodlivé API.
Útok sa skrýva v bežnej blockchain prevádzke. Medzi miliónmi transakcií sú mikrotransakcie prakticky neviditeľné.
Bezpečnostné nástroje nemajú čo zachytiť. Žiadne podozrivé URL, žiadna DNS komunikácia, nič, čo by naznačovalo únik dát.
A keď útočník dekóduje tvoj údaj, je hotovo. Má plnú kontrolu nad čímkoľvek, čo z tejto informácie vychádza. V prípade seed frázy ide o všetky priradené peňaženky.
🚨 ALERT: A malicious „Safery: Ethereum Wallet“ extension ranking #4 on Chrome Web Store is stealing seed phrases via backdoor.
Make sure to do a proper research and be careful with your seed phrases before installing wallet extensions. pic.twitter.com/cRzy6yLHwR
— Cointelegraph (@Cointelegraph) November 14, 2025
Ako sa brániť keď útočníci používajú blockchain ako kanál pre krádeže
Inštaluj iba rozšírenia od overených vývojárov s históriou a reputáciou.
Neklikaj na rozšírenia, ktoré sa objavia vysoko vo vyhľadávaní len preto, že sú v top výsledkoch.
Sleduj, či doplnok nekomunikuje s inými sieťami, ako deklaruje. Ak Ethereum doplnok odosiela transakcie v Sui, niečo je veľmi zle.
Ak si použil rozšírenie Safery, seed frázu považuj za kompromitovanú. Bez výnimky.
Analytici upozorňujú, že rovnaká technika môže byť neskôr použitá aj na zneužívanie bankových tokenov či automatických prihlasovacích údajov, ktoré má používateľ uložené v prehliadači. Ak doplnok dokáže preniesť citlivý údaj bez jediného requestu, dokáže preniesť prakticky čokoľvek.
Tento útok je ukážkou toho, že budúcnosť kybernetických hrozieb nebude o okatých podvodoch, ale o tichých a geniálne zamaskovaných mechanizmoch.
Meta popis: Analytici zo Socket’s Threat Research Team odhalili rozšírenie v Chrome, ktoré potichu prenášalo citlivé údaje cez blockchain. Vysvetľujeme, prečo je technika extrémne nebezpečná a môže ohroziť aj bankové účty.
Kľúčové slová: chrome rozšírenie, socket research, blockchain útok, seed fráza, exfiltrácia dát, bezpečnostná hrozba, falošná peňaženka


















