

900-tisíc používateľov Chromu malo v prehliadači škodlivý doplnok, ktorý kradol rozhovory z ChatGPT a DeepSeeku
Podvodné rozšírenia sa dokázali dostať priamo do Chrome Web Store a niektoré z nich získali aj označenie „Featured“, ktoré má u používateľov vzbudzovať dôveru.
Chrome Web Store pôsobí ako bezpečné miesto. Väčšina ľudí predpokladá, že keď má rozšírenie stovky tisíc používateľov a dokonca značku „Featured“, Google ho preveril. Presne na túto dôveru stavali útočníci, ktorí cez dve populárne rozšírenia potichu kradli rozhovory z ChatGPT a DeepSeek, informujú bezpečnostní experti z Ox Security.
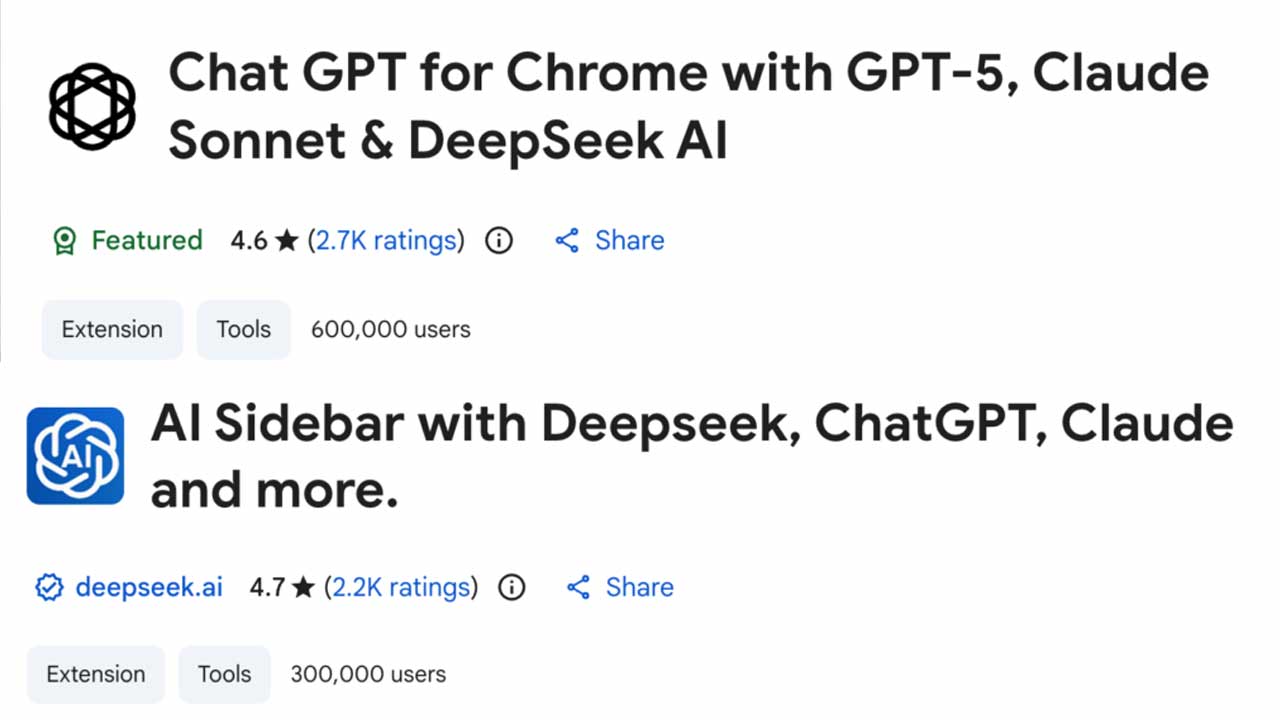
Bezpečnostná firma OX Security koncom decembra 2025 zverejnila report o kampani, ktorá zasiahla viac než 900-tisíc inštalácií. Nešlo o žiadny experiment na okraji internetu. Jedno z rozšírení sa zobrazovalo na popredných miestach vyhľadávania v Chrome Web Store a nieslo oficiálny „Featured“ odznak.

Na prvý pohľad vyzeralo všetko legitímne. Rozšírenia s názvami „Chat GPT for Chrome with GPT-5, Claude Sonnet & DeepSeek AI“ a „AI Sidebar with Deepseek, ChatGPT, Claude and more“ sľubovali bočný panel, v ktorom si mohol chatovať s viacerými AI modelmi naraz. Funkcia fungovala. Práve to bol problém.
„Škodlivé rozšírenia ponúkali reálnu funkcionalitu, čo výrazne zvýšilo dôveru používateľov a mieru ich prijatia,“ píšu experti z OX Security: „Používateľ dostal presne to, čo čakal. Popri tom však rozšírenie robilo ešte niečo navyše.“
Kam reálne odchádzali dáta
V pôvodných opisoch sa často spomína len „vzdialený server“. Report OX Security ide konkrétnejšie. Ukradnuté dáta sa každých 30 minút odosielali na domény:
- deepaichats[.]com
- chatsaigpt[.]com
Pred odoslaním ich malvér zakódoval pomocou Base64, čo síce neznamená šifrovanie, ale stačí to na zakrytie obsahu pred bežnou kontrolou. Pre každého, kto spravuje firemnú sieť, ide o dôležitý detail. Tieto domény dnes patria na blacklist.
Neprehliadni

Na servery neputovali len samotné rozhovory s AI. Rozšírenia zbierali aj kompletné URL adresy všetkých otvorených kariet v Chrome. To znamená vyhľadávania, interné firemné systémy, parametre v URL a v niektorých prípadoch aj identifikátory relácií.
Krádež bez API: DOM scraping
Malvér nemal prístup k oficiálnym API ChatGPT ani DeepSeek. Namiesto toho použil techniku zvanú DOM scraping. V praxi to fungovalo jednoducho: rozšírenie sledovalo, či máš otvorenú stránku ChatGPT alebo DeepSeek, a v jej kóde hľadalo konkrétne HTML elementy, ktoré ohraničujú bubliny s textom konverzácie. Keď ich našlo, text jednoducho skopírovalo.
Takýto prístup mal nepríjemný dôsledok. Rozšírenie dokázalo zachytiť aj správy, ktoré si po napísaní hneď zmazal, alebo tie, ktoré zostali uložené v bočnom paneli histórie. Nezáležalo na tom, či si mal účet alebo nie. Stačilo, že si mal stránku otvorenú.
„Rozšírenia extrahovali príkazy používateľa aj odpovede umelej inteligencie priamo z DOM-u stránky v reálnom čase,“ vysvetľuje OX Security.
Útočníci využili aj moderný trend tzv. „vibe codingu“. Weby s podmienkami súkromia a presmerovania pri odinštalácii nevytvárali ručne. Použili AI platformu Lovable, ktorá umožňuje rýchlo generovať celé webové projekty.
Výsledok pôsobil dôveryhodne. Doprava smerovala na infraštruktúru, ktorá vyzerala ako legitímna služba vývojárskej platformy. Zároveň to výrazne sťažilo snahu vystopovať skutočných autorov kampane. Vznikla zvláštna slučka: AI nástroje poslúžili na vytvorenie pasce pre používateľov AI nástrojov.
Keď rozšírenie nechcelo zomrieť
Jedným z najsilnejších detailov reportu je správanie pri odinštalácii. Malvér mal zabudovaný sebazáchovný mechanizmus. Keď si jedno rozšírenie odstránil, automaticky otvorilo novú kartu s ponukou na inštaláciu toho druhého.
Rozhranie vyzeralo takmer identicky. Názov sa mierne líšil. Funkcia ostala rovnaká. Útočníci rátali s tým, že používateľ si nevšimne, že si práve nainštaloval tú istú hrozbu v inom obale.
„Odinštalovanie jedného rozšírenia spustilo proces presmerovania, ktorého cieľom bolo vnútiť používateľovi druhé škodlivé rozšírenie,“ uvádza report.
Ukradnuté dáta neznamenajú len súkromné otázky alebo zvedavosť. V konverzáciách s AI často končia zdrojové kódy, interné postupy, právne analýzy či obchodné stratégie. V kombinácii s kompletnou históriou prehliadania vzniká detailný profil používateľa alebo celej firmy.
Google dostal hlásenie o probléme 29. decembra 2025. K 30. decembru rozšírenia stále zostávali dostupné v obchode a jedno z nich si ponechalo „Featured“ označenie. Prípad tak ukazuje, že ani oficiálne odporúčania nemusia znamenať bezpečnosť.
Neznamená to, že máš prestať používať AI alebo rozšírenia. Skôr to pripomína jednoduchú vec: ak niečo žiada prístup ku „všetkému obsahu stránok“, oplatí sa chvíľu rozmýšľať, čo za to naozaj dostávaš.


















