

Nový malvér Wonderland ti dokáže vybieliť bankový účet skôr, než si uvedomíš, že máš v mobile vírus. Takto prebieha útok
Wonderland je nová generácia Android malvéru. Nevyzerá ako vírus, skrýva sa v bežných aplikáciách, ovláda telefón na diaľku a kradne bankové kódy bez toho, aby si si to všimol.

Android malvér dnes už nie je regionálny problém ani okrajová hrozba. Zistenia bezpečnostných analytikov zo správy Group-IB ukazujú, že tento typ útokov už dávno nie je lokálnou kuriozitou. Model, ktorý útočníci používajú, funguje spoľahlivo a dá sa bez problémov kopírovať. Jedna z monitorovaných skupín na ňom v roku 2025 zarobila viac než 2 milióny dolárov, čo hovorí samo za seba.
Nejde o lokálny trik. Je to model, ktorý funguje a dá sa bez problémov zopakovať kdekoľvek.

Malvér, ktorý sa správa nenápadne
Podstatná zmena je v tom, ako sa malvér do telefónu dostane. Už si neinštaluješ „vírus“. Nainštaluješ si aplikáciu, ktorá pôsobí úplne normálne. Často sa tvári ako aktualizácia služby, prehrávač videa, dokument, sledovanie zásielky alebo dokonca ako falošná verzia Google Play. Bežné názvy, bežné ikony, žiadne varovné signály.
Dôležité je, že v prvej fáze si takáto aplikácia nepýta nič podozrivé. Žiadny prístup k SMS, žiadne bankové oprávnenia. Len minimum, aby „fungovala“. Skutočný škodlivý kód je ukrytý v jej vnútri a aktivuje sa až neskôr, priamo v telefóne. Bez potreby internetu a bez toho, aby sa v sieti objavilo niečo, čo by bezpečnostné systémy okamžite zachytili. Ide o metódu známu ako „dropper„, kedy sa do zariadenia dostane neškodná aplikácia a až následne sa cez ňu infikuje telefón.
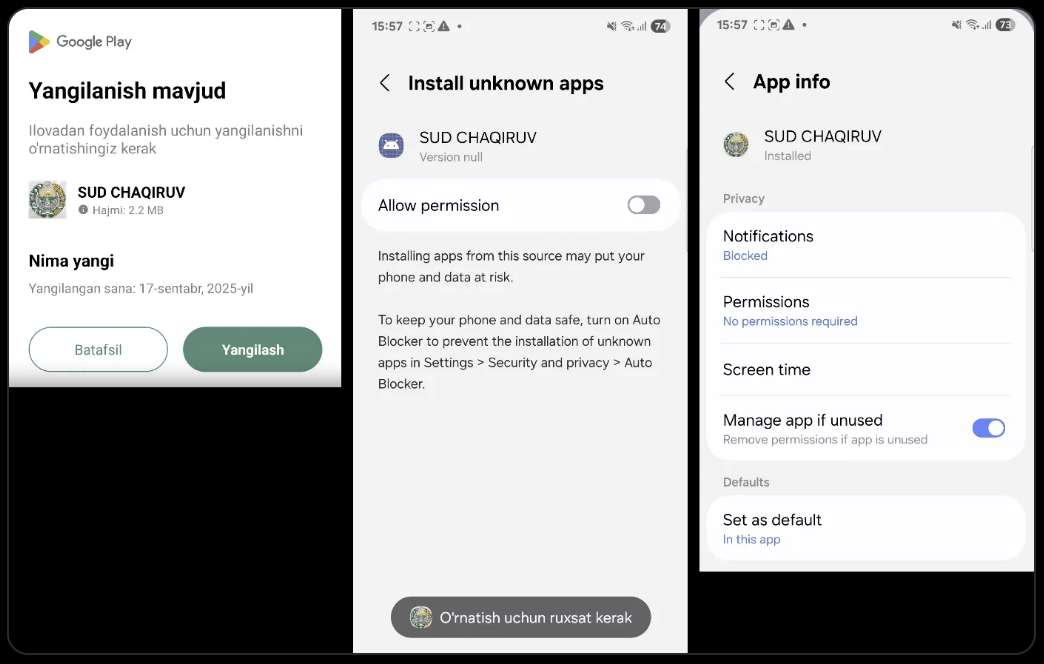
Niektoré verzie idú ešte ďalej. Keď sa ju pokúsiš odstrániť, zobrazí sa potvrdenie o odinštalovaní. Vyzerá dôveryhodne. Lenže aplikácia v telefóne zostáva a ďalej pracuje na pozadí. Používateľ má pocit, že problém vyriešil. Útočník vie, že práve vtedy má najviac času konať.
Neprehliadni

Wonderland: Keď sa tvoj telefón dostane pod kontrolu hackera
Wonderland nefunguje ako staré SMS stealery, ktoré len čakali na správu z banky. Tento malvér má spojenie so serverom a reaguje podľa situácie. Vie potlačiť notifikácie presne v momente, keď by si mal vidieť varovanie alebo jednorazový kód. Vie poslať správu ďalej, spustiť príkaz v sieti operátora a upraviť správanie telefónu za behu.
Z pohľadu používateľa sa pritom nič zásadné nedeje. Telefón funguje, aplikácie sa otvárajú, obrazovka nesvieti podozrivo. Rozdiel je len v tom, že časť rozhodnutí už nerobíš ty. Na chvíľu ich robí niekto iný.
Wonderland pritom nie je názov konkrétnej aplikácie, ktorú by si si vedel spätne nájsť v zozname nainštalovaných programov. Ide o malvérovú rodinu (napríklad Wonderland, Ajina.Banker či Qwizzserial), ktorá využíva rôzne droppre ako MidnightDat alebo RoundRift, a celý spôsob útoku je postavený tak, aby zakaždým vyzeral inak. Raz sa do telefónu dostane ako „aktualizácia“, inokedy ako video, dokument alebo falošná verzia známej služby. Používateľ si nikdy neinštaluje Wonderland samotný. Inštaluje si aplikáciu, cez ktorú sa malvér do zariadenia dostane neskôr.
Toto je chvíľa, keď to začne byť problém
Scenár býva podobný. Dostaneš správu od známeho kontaktu. Môže ísť o „pozvánku“, „dokument“, „video“, prípadne upozornenie, že si dostal balík alebo správu. V analyzovaných prípadoch sa malvér často maskoval aj za úradné dokumenty alebo predvolania na súd, správy, ktoré v človeku okamžite vyvolajú stres a potrebu reagovať.
Na Slovensku by to pokojne mohla byť falošná pokuta, výzva z úradu alebo oznámenie o nedoručenej zásielke. Mechanizmus je vždy rovnaký: vytvoriť tlak, aby si klikol skôr, než začneš premýšľať.
Klikneš. Otvorí sa stránka, ktorá vyzerá dôveryhodne, často ako Google Play alebo známa služba. Stiahneš aplikáciu.
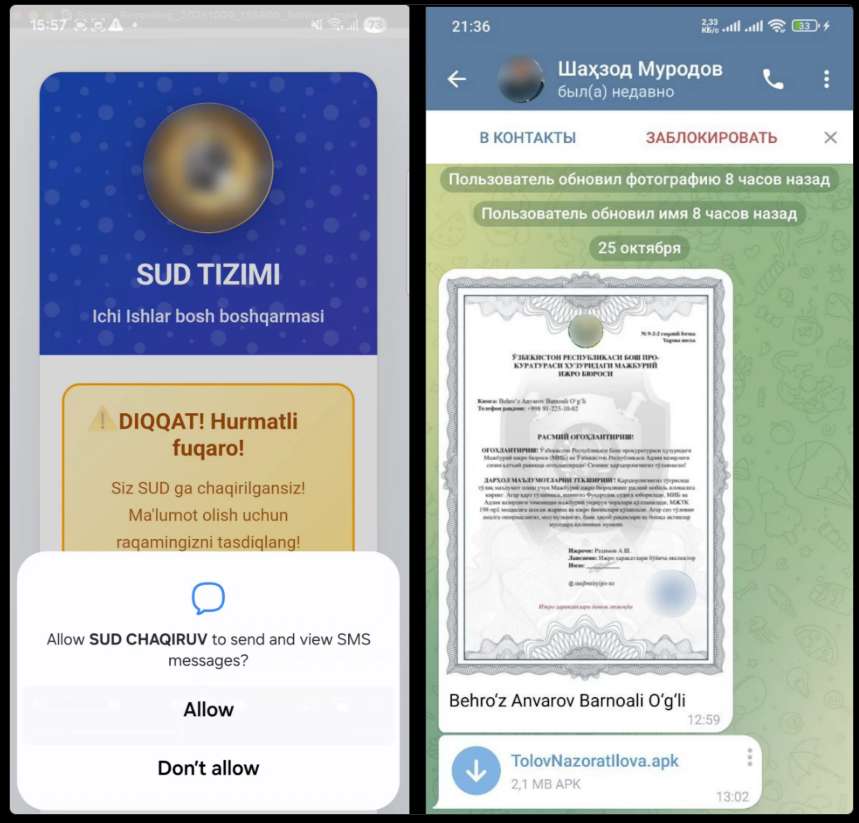
Po inštalácii ťa aplikácia vyzve na povolenia, ktoré dávajú zmysel v kontexte toho, čím sa vydáva. Prístup k notifikáciám „aby ťa upozornila“. Prístup k SMS „kvôli overeniu“. V niektorých prípadoch aj k tzv. službám prístupnosti, ktoré jej umožnia čítať obsah obrazovky a kliknúť za teba.
A práve tu sa láme chlieb. V momente, keď má aplikácia prístup k notifikáciám a SMS správam, vie zachytiť jednorazové kódy z banky ešte skôr, než ich uvidíš. Keď má prístupnosť, vie potvrdiť transakciu alebo skryť varovanie. Z pohľadu systému sa nič „zlé“ nedeje. Všetko prebieha v rámci povolení, ktoré si sám odsúhlasil.
Prečo to väčšina ľudí neodhalí
V týchto útokoch nie je veľa improvizácie. Skôr naopak. Každý má svoju rolu. Niekto kampane riadi, niekto píše kód, iní overujú ukradnuté karty a ďalší sa starajú o šírenie malvéru výmenou za podiel zo zisku. Funguje to ako systém, ktorý sa dá opakovať a škálovať.
Dôležitú úlohu v šírení zohrávajú komunikačné platformy, najmä Telegram a v niektorých prípadoch aj WhatsApp. Útočníci sa nedostávajú k obetiam náhodne. Pracujú s ukradnutými účtami alebo reláciami, vďaka ktorým vystupujú ako reálna osoba, ktorú poznáš. Správa potom nepríde od cudzieho čísla, ale od niekoho, komu dôveruješ.
Samotné šírenie je rovnako premyslené. Útočníci využívajú odložené odosielanie správ a prácu s tzv. uloženými správami, kde si najprv pripravia súbory a odkazy, a až následne ich postupne posielajú ďalej z kompromitovaného účtu. Nejde o masový spam. Odkazy a súbory sa šíria potichu, po jednom, presne tam, kde je najväčšia šanca, že ich niekto otvorí bez podozrenia.
Práve dôvera medzi kontaktmi je v tomto modeli tou najslabšou, ale zároveň najviac zneužívanou časťou.


















