

Mali pomáhať a mali státisíce stiahnutí. Tieto prehliadačové rozšírenia namiesto toho otvorili dvere k úniku dát
Prehliadačové rozšírenia sa stávajú tichým bezpečnostným rizikom. Analýza kampaní DarkSpectre a Zoom Stealer ukazuje, ako dôvera v doplnky viedla ku kompromitácii miliónov zariadení a firemných dát.
Prehliadačové rozšírenia sa stali jedným z najslabších článkov digitálnej bezpečnosti. Nie preto, že by išlo o novú alebo okrajovú technológiu, ale preto, že im používatelia aj organizácie dlhodobo prisudzujú vyššiu mieru dôvery, než si objektívne zaslúžia.
Kampane známe ako DarkSpectre a Zoom Stealer ukazujú, že táto dôvera môže viesť k systematickej kompromitácii dát v miliónoch zariadení po celom svete. Podľa zistení výskumníkov zo spoločnosti KOI sa tieto kampane týkali viacerých hlavných prehliadačov vrátane Google Chrome, Microsoft Edge, Mozilla Firefox a v niektorých prípadoch aj Opery.

Nejde o klasický malvér v tradičnom zmysle slova. Žiadne podozrivé inštalátory, žiadne zjavné varovania. Útočný vektor je oveľa nenápadnejší. Oficiálne obchody s rozšíreniami a doplnky, ktoré na prvý pohľad fungujú presne tak, ako sľubujú. Problém sa neobjaví okamžite, ale až neskôr, keď sa ich správanie začne meniť bez vedomia používateľa.
Ako sa z legitímneho doplnku stáva rizikový komponent
Mechanizmus je v praxi pomerne priamočiary. Autor rozšírenia publikuje funkčný nástroj, ktorý si vybuduje používateľskú základňu a dôveryhodnú reputáciu. Doplnok prejde kontrolou obchodu, funguje mesiace alebo roky bez incidentov a získava pozitívne hodnotenia. Až následne prichádza druhá fáza.
Pomocou aktualizácie alebo vzdialenej konfigurácie sa aktivujú funkcie, ktoré pri pôvodnom schvaľovaní neboli prítomné alebo aktívne. Rozšírenie začne využívať oprávnenia udelené pri inštalácii. V praxi to často znamená prístup k obsahu navštívených stránok, aktívnym kartám, cookies či interakciám s webovými aplikáciami. Z technického hľadiska nejde o prelomenie ochrany prehliadača, ale o jej legitímne zneužitie v rámci nastaveného bezpečnostného modelu.
Neprehliadni

Zoom Stealer a posun smerom k firemným cieľom
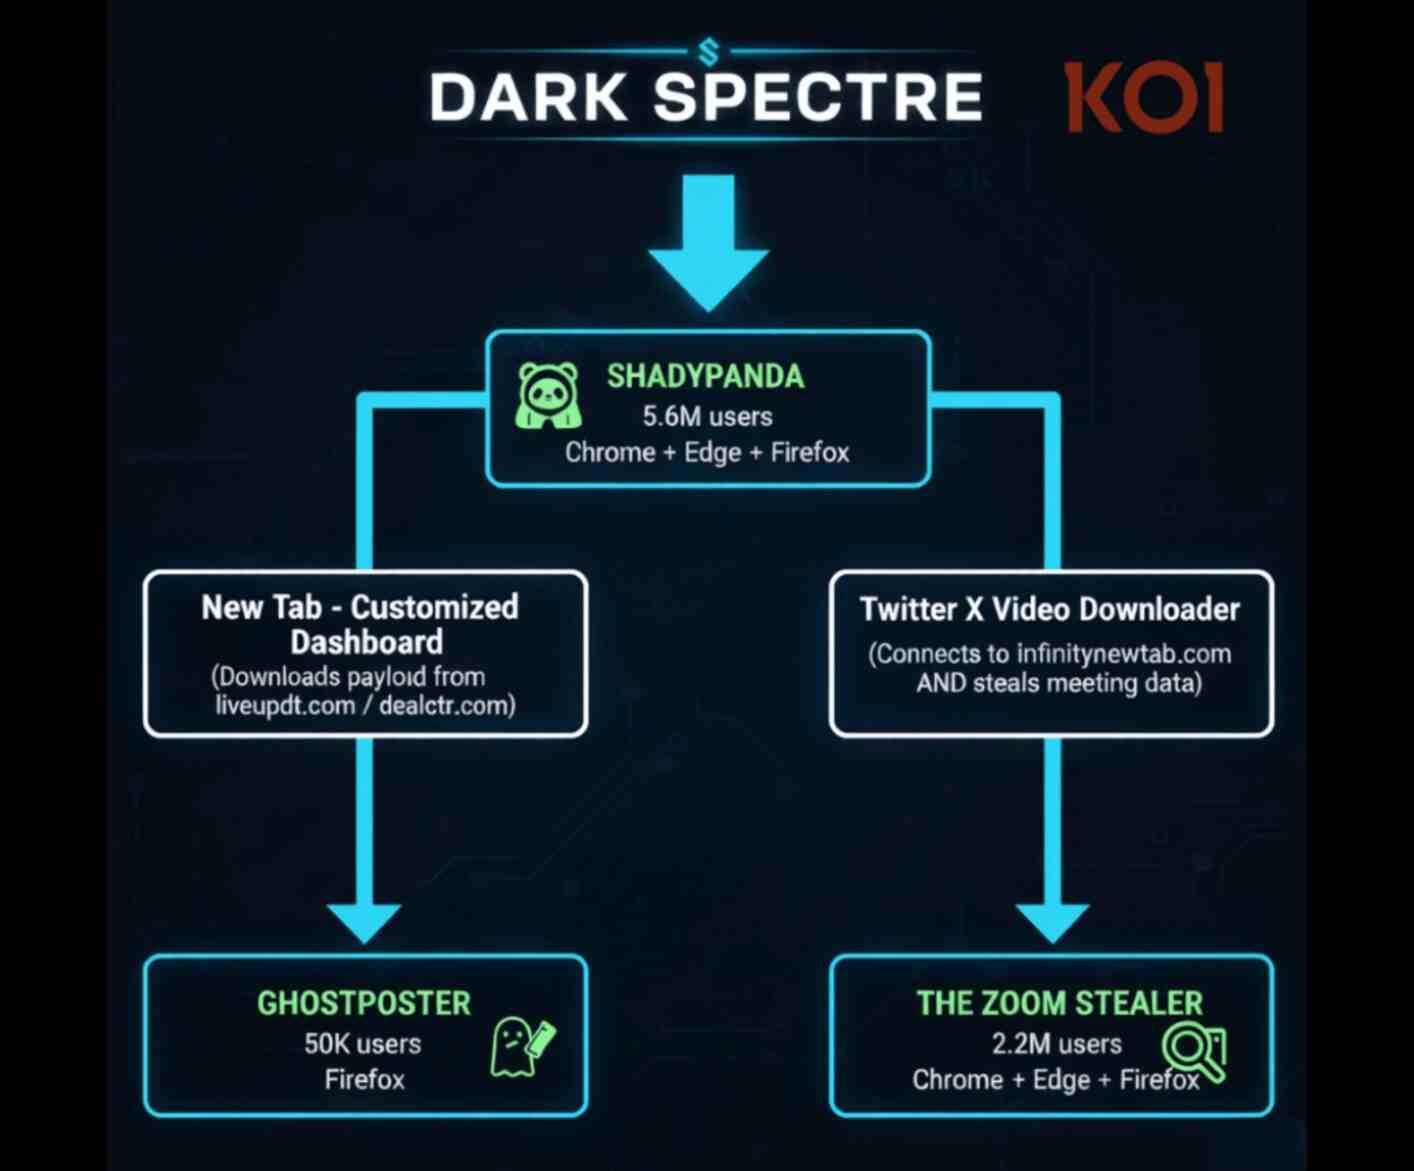
Kampaň označovaná ako Zoom Stealer predstavuje výrazný posun oproti predchádzajúcim operáciám. Kým DarkSpectre sa zameriavala najmä na masový zber dát a monetizáciu cez affiliate schémy, Zoom Stealer cielil prednostne na firemné prostredie a internú komunikáciu. Zasiahnuté boli rozšírenia dostupné pre Chrome, Edge a Firefox.
Rozšírenia zapojené do tejto kampane analyzovali obsah stránok súvisiacich s videokonferenciami. Prostredníctvom content scripts dokázali čítať údaje z registračných stránok, pozvánok a rozhraní nástrojov ako Zoom, Microsoft Teams či WebEx. Získavali meetingové odkazy, identifikátory schôdzok, časové údaje, zoznamy účastníkov a informácie o speakeroch. Nešlo o nahrávanie samotných hovorov, ale o zber metadát, ktoré majú v kontexte cielených útokov a priemyselnej špionáže vysokú hodnotu.
Najrozšírenejšie prípady neboli okrajové
Jedným z najproblematickejších zistení je rozsah kampaní. Nešlo o marginálne doplnky s obmedzeným dosahom. Medzi najviac zasiahnuté patrili rozšírenia ako Chrome Audio Capture, Twitter X Video Downloader, WeTab či falošný Google™ Translate v obchode Opera Add-ons.
V niektorých prípadoch sú známe aj orientačné počty inštalácií. Napríklad rozšírenie Chrome Audio Capture malo podľa analytikov približne 800-tisíc používateľov. Pri ďalších doplnkoch výskumníci hovoria skôr o súhrnných číslach, celé kampane zasiahli milióny prehliadačov, no presné „lifetime“ počty inštalácií jednotlivých rozšírení nie sú verejne dostupné. Oficiálne obchody totiž spravidla zobrazujú len obmedzené štatistiky.
Prehliadač ako slabé miesto firemnej bezpečnosti
Webový prehliadač dnes neplní len úlohu nástroja na konzumáciu obsahu. Predstavuje pracovné rozhranie k interným systémom, cloudovým službám a citlivým firemným dátam. Rozšírenie s rozsiahlymi oprávneniami má potenciál sledovať viac aktivít než lokálne bezpečnostné nástroje.
Zlyhaním nie je konkrétny doplnok, ale systém kontroly a dôvery. Kontrola rozšírení je bodová, nie kontinuálna. Používateľské návyky sú benevolentné a firemné politiky často podceňujú riziko prehliadača ako útočného vektora. V praxi to znamená, že prehliadač, nástroj, ktorý má otvorený každý zamestnanec celý deň, zostáva mimo systematického bezpečnostného dohľadu.


















