

Z ruského antivírusu sa stal spyware. Dokáže čítať správy v telefóne, sledovať históriu hovorov, ovládať fotoaparát či mikrofón
Nový špionážny malvér Android.Backdoor.916.origin dokáže premeniť tvoj smartfón na zariadenie tajnej služby. Zapína mikrofón, kameru, číta správy a kradne prihlasovacie údaje.
Bezpečnostní špecialisti z Dr. Webu prišli s novým a určite nie posledným varovaním pre používateľov operačného systému Android. Z „nenazdajky“ sa totiž objavil mimoriadne sofistikovaný nástroj, ktorý dokáže premeniť bežný smartfón na zariadenie s funkciami tajnej služby.
Nový backdoor mení smartfóny na špionážne zariadenia
Škodlivý kód s označením Android.Backdoor.916.origin bol po prvý raz zachytený začiatkom tohto roka. Jeho správanie však naznačuje, že sa nejde len o náhodné útoky, ale o cielenú špionážnu kampaň. Odborníci z antivírusového laboratória Dr. Web, ktorí hrozbu detailne analyzujú, potvrdili, že hlavným cieľom sú pracovníci a rôznych firiem.

Na rozdiel od bežného škodlivého softvéru, ktorého úlohou je napríklad zobraziť nechcenú reklamu, tento program zaobstaráva plnohodnotný špionážny mechanizmus. Po nainštalovaní na zariadenie dokáže zapnúť mikrofón a diskrétne nahrávať rozhovory, aktivovať kameru a prenášať obraz v reálnom čase, či získavať prístup k obsahu popredných chatovacích aplikácií a internetových prehliadačov a podobne. Navyše cielene monitoruje konkrétne aplikácie, ako sú Telegram, WhatsApp, Gmail, Google Chrome a Yandex, čo útočníkom umožňuje zbierať mimoriadne citlivé údaje. Analytici navyše upozorňujú, že obsahuje aj funkciu záznamu stláčaných klávesov, takže útočníkom uľahčuje krádež prihlasovacích údajov a iných citlivých textových informácií.
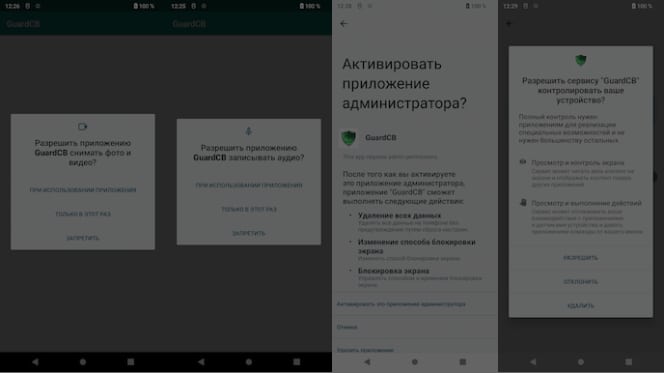
Malware si pýta veľké množstvo povolení
Samotná distribúcia malvéru prebieha rovnako prepracovane. Útočníci ho šíria najmä prostredníctvom súkromných správ v populárnych komunikátoroch. Hlavne ide o Telegram a WhatsApp. Pričom používajú masku legitímnej aplikácie.
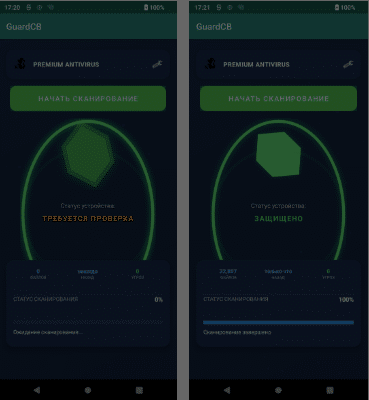
Najčastejšie sa objavuje vo forme falošného antivírusu s názvom GuardCB, ktorého ikona mimochodom pripomína logo Ruskej centrálnej banky. Užívateľovi sa tak môže zdať, že ide o oficiálny nástroj dôveryhodnej inštitúcie. Ďalšie verzie sa zas vydávajú za aplikácie s menami ako: SECURITY_FSB alebo jednoducho FSB, aby vyvolali dojem prepojenia so známymi ruskými bezpečnostnými zložkami. Všetky varianty sú pritom rovnaké, neobsahujú žiadne reálne ochranné funkcie. Namiesto toho iba imitujú proces skenovania a prezentujú používateľovi vymyslené výsledky, aby vyvolali falošný pocit dôvery a ochrany.
Neprehliadni

Okamžite po udelení povolení v systéme, získava aplikácia prístup k citlivým dátam v zariadení. Využíva napríklad: geolokáciu, číta SMS správy a históriu hovorov, ovláda fotoaparát, mikrofón aj úložisko. Obzvlášť nebezpečné je, že si vyžiada aj práva správcu zariadenia a služby prístupnosti. Vtedy malvér získava aj prístup k zaznamenávaniu aktivít používateľa, ale zároveň sťažuje aj jeho odinštalovanie. Následne sa zariadenie spojí s riadiacimi servermi, ktorými je appka ovládaná na diaľku. Malvér ich má zakódovaných hneď niekoľko a medzi nimi dokáže dynamicky prepínať, čo značne komplikuje jeho zastavenie. Samotná komunikácia so servermi je navyše šifrovaná.
Zatiaľ útočí na rusov a ruskí hovoriacich ľudí, ale časom môže aj na nás
Tento spyware v zariadení si môžeš všimnúť hlavne prostredníctvom zvýšenej spotreby batérie, nezvyčajne vysokého objemu prenesených dát, alebo prítomnosťou ikon aplikácií, ktoré si sám neinštaloval. Častým príznakom je aj to, že systém náhle vyžaduje povolenia pre prístup k mikrofónu či kamere bez zjavného dôvodu.
Podľa Dr. Web je síce možné hrozbu rozpoznať a odstrániť pomocou bezpečnostného softvéru, no prevencia zostáva základom ochrany. Malwér Android.Backdoor.916.origin pritom neútočí len na Rusov ako takých, ale aj za hranicami krajiny a to hlavne na ľudí, ktorí preferujú ruské technológie pred tými západnými. Nie je preto vylúčené, že môže napádať aj zariadenia napríklad aj na Slovensku.


















