

Nový malvér QuirkyLoader šíri nebezpečný spyware, ktorý ti môže ovládnuť zariadenie. Takto sa doň môže dostať
V kyberpriestore sa objavil nový loader QuirkyLoader, ktorý dokáže najnebezpečnejšie malvéry dostať do zariadení nepozorovanejšie.
Bezpečnostní analytici z IBM X-Force objavili nový druh škodlivého loadera QuirkyLoader, ktorý používa viacero najznámejších malvérových rodín.
Quirky Loader používajú malvéry ako Agent.Tesla, AsyncRAT, Formbook, MassLoger, Remcos, Rhadamanthys, či Snake Stealer, ktorý je známy aj pod názvom Snake Keylogger.

Viacstupňová infekcia začína e-mailom
Útočník používa legitímnych poskytovateľov emailových služieb aj vlastný e-mailový server na odosielanie emailov s priloženým škodlivým archívom. Tento archív obsahuje tri kľúčové komponenty: legitímny spustiteľný súbor, šifrovaný obsah a škodlivú knižnicu DLL.
Útočník používa techniku zvanú DLL side-loading, pri ktorej spustenie legitímneho spustiteľného súboru zároveň načíta aj škodlivú knižnicu DLL. Táto knižnica následne načíta, dešifruje a vloží finálny škodlivý kód do cieľového procesu.
Čo ale bezpečnostných analytikov najviac zaujalo je to, že hackeri za QuirkyLoader konzistentne programujú DLL moduly loaderu v .NET programovacích jazykoch. Používajú taktiež AOT kompiláciu. Ide o proces, ktorý kompiluje kód do kódu natívneho stroja ešte predtým, ako dôjde k exekúcií. Prakticky sa teda zdá, akoby boli napísané v programovacom jazyku C alebo C++.
Neprehliadni

“Infekčný reťazec QuirkyLoader začína, keď používateľ otvorí škodlivý archívny súbor pripojený k spamovému e-mailu. Tento archív obsahuje legitímny spustiteľný súbor, šifrovaný obsah maskovaný ako knižnica DLL a modul na načítanie knižnice DLL. V niektorých prípadoch archív obsahuje aj ďalšie legitímne knižnice DLL, aby skryl škodlivý modul,” vysvetľujú analytici.Zdroj: IBM X-Force Ďalšie fázy útoku
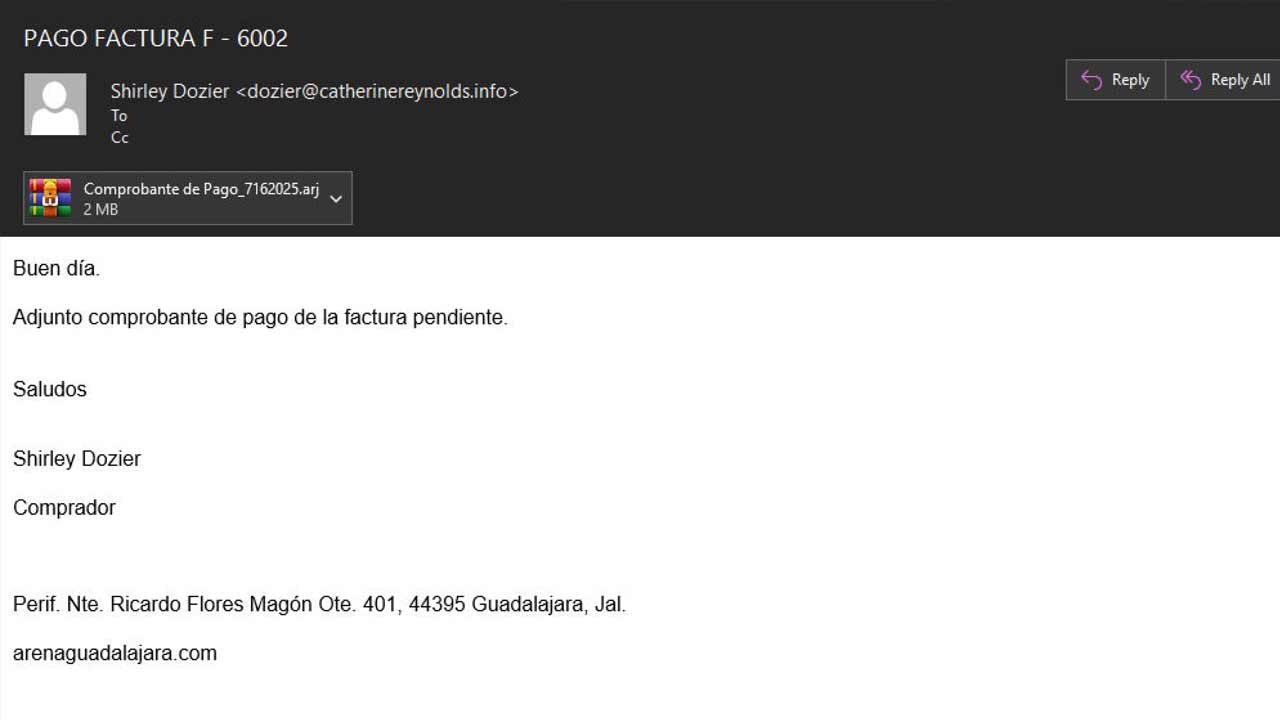
Keď obeť útoku otvorí legitímny EXE súbor, začnú sa ďalšie fázy infekcie. Spustiteľný súbor využíva DLL sideloading na nahratie škodlivého DLL súboru. Keď sa tento škodlivý súbor načíta, začína sa s dešifrovaním a do cieleného procesu sa nahráva finálny payload. Spravidla sa malvér dostáva do jedného z troch procesov, AddInProcess32.exe, InstallUtil.exe alebo aspnet_wp.exe.
Modul DLL v malvéri QuirkyLoader je dôsledne napísaný v jazyku C# .NET. Je kompilovaný pomocou technológie Ahead-of-Time kompilácie, ktorá najprv skompiluje kód v jazyku C# do Microsoft Intermediate Language. Potom preloží tento MSIL do natívneho strojového kódu.
Táto technika obchádza tradičnú metódu .NET, ktorá spočíva v prvotnej kompilácii kódu do Microsoft Intermediate Language a následnom použití Common Language Runtime na jeho preklad do natívneho kódu. Výsledkom je, že finálny binárny súbor sa podobá programu napísanému v jazyku C alebo C++.
Analytikov prekvapilo, že jeden variant malvéru využíval Speck-128 šifru s Counter CTR režimom, čo sa v prípade malvéru tak často nevidí. Šifra Speck funguje tak, že rozširuje hlavný kľúč do viacerých kľúčov pre jednotlivé kolá. Tieto kľúče pre kolá, spolu s nonce, využíva na generovanie kľúčového prúdu, a to vykonávaním operácií Add-Rotate-XOR.
Bezpečnostní analytici konštatujú, že QuirkyLoader je novým nebezpečným loaderom, na ktorý prešlo niekoľko veľkých malvérových rodín, ako Agent.Tesla, AsyncRAT, či Remcos. Hackeri volia niekoľkofázovú infekciu pomocou škodlivých mailov, ktoré obsahujú infikovaný archívny súbor.
Ak sa chceš podobným útokom vyhnúť, vždy si dávaj veľký pozor na emaily, ktoré prišli z neznámych adries a obsahujú prílohy. Spravidla sa ťa hackeri pokúšajú v podvodnej správe nahuckať, aby si konal rýchlo, inak sa niečo stane, no práve to môže byť znakom podvodu.
V prípade že ti príde do schránky spam, neotváraj prílohu, pokiaľ si si nie absolútne istý, čo sa v prílohe nachádza. Určite pomôže aj kvalitný antivírový softvér, ktorému ty sám dôveruješ. Existuje množstvo platených a bezplatných možností, pričom antivírové softvéry môžu okrem základnej ochrany ponúkať aj špecializáciu. Niektoré sa môžu napríklad špecializovať na RAT trójskych koňov, ktoré sa dostávajú zo zariadenia ťažko. Tu musíš vedieť ty, čo najviac vyhovuje tvojim potrebám.


















