

Tvoj Samsung mohol byť rok špehovaný bez toho, aby si o tom vedel. Stačilo prijať správu a hacker mal prístup k tvojmu telefónu
Bezpečnostní experti odhalili špionážny softvér LANDFALL, ktorý zneužíval chybu v smartfónoch Samsung Galaxy. Útok prebiehal bez zásahu používateľa a umožňoval útočníkom sledovať správy, hovory aj polohu obete.
Bezpečnostní experti z Unit 42, analytického tímu Palo Alto Networks, nedávno odhalili závažný prípad sofistikovaného sledovacieho softvéru nazvaného LANDFALL! Pričom využíval doteraz neznámu bezpečnostnú chybu v smartfónoch Samsung Galaxy. Ide o ďalší smutný toho dôkaz, že aj tie najpokročilejšie mobilné zariadenia môžu byť terčom veľmi prepracovaných kybernetických útokov, ak sa zraniteľnosti podcenia, opravia neskoro, prípadne sa úplne ignorujú!
Jadro problému spočíva v zraniteľnosti typu zero-day s označením CVE-2025-21042, ktorá sa ukrývala v knižnici libimagecodec.quram.so. Ide o komponent Androidu v Samsung zariadeniach, zodpovednom za spracovanie obrazových súborov.

Táto chyba je typu „Out-of-Bounds Write“ s tým, že umožňovala útočníkom spustiť na telefóne svoj kód bez akéhokoľvek zásahu používateľa, a to len obyčajným prijatím správy. Samsung o chybe vedel od septembra 2024, no oficiálnu opravu uvoľnil až v apríli tohto roku. Medzi ohrozenými boli vlajkové lode ako Galaxy S22, S23, S24 a skladacie modely Z Fold 4 a Z Flip 4. To zároveň predstavovalo dlhé mesiace vážneho bezpečnostného rizika pre používateľov týchto zariadení. Hlavne, že výrobcia stavia na tom, ako je bezpečný.
So škodlivým softwarom sa roztrhlo vrece!
Zásadným aspektom útoku bol spôsob, akým sa škodlivý kód šíril a to bez akejkoľvek interakcie s obeťou. Nosičom nebezpečného softvéru bol upravený obrazový súbor formátu DNG, do ktorého útočníci vložili zákerne upravený ZIP archív.
Vďaka chybe v zabezpečení knižnice sa tento kód automaticky vykonal pri doručení správy cez WhatsApp, ktorá automaticky spracováva multimediálne súbory bez potreby otvárania používateľom. Takýto zero-click útok predstavuje extrémne nebezpečný scenár, keďže obeť k nakazeniu nepotrebuje spraviť absolútne vôbec nič. Čo podobné špionážne kampane s Pegasusom, alebo Predatorom len potvrdzujú.
Neprehliadni

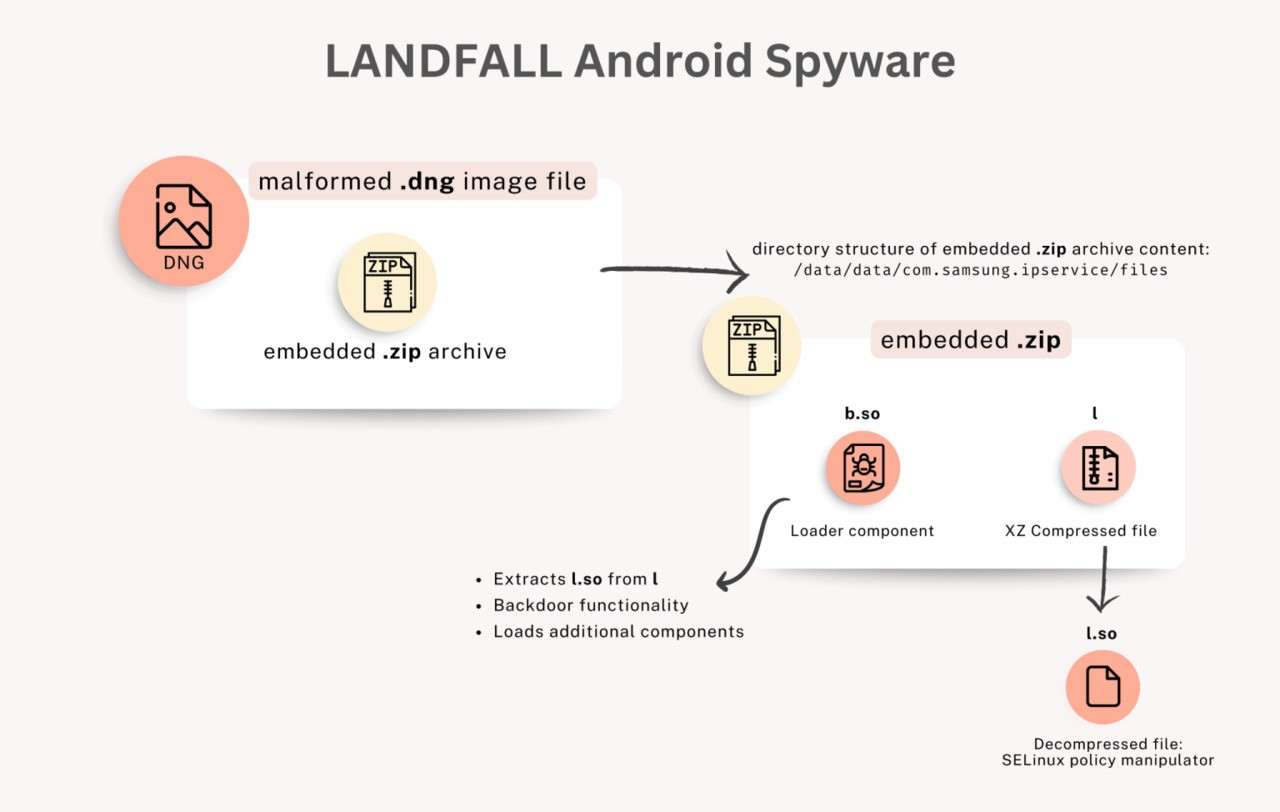
LANDFALL pritom nie je len obyčajný škodlivý program, ide o vyspelý modulárny rámec špionážneho softvéru vyvinutý pre náročné komerčné, alebo štátne použitie. Jeho hlavná časť, modul označený ako b.so, slúži ako zavádzajúci štartovací bod, ktorý nadväzuje pomocou šifrovaného protokolu HTTPS spojenie s riadiacim serverom (takzvaným C2 serverom). Odkiaľ ďalej sťahuje rozšírené špionážne moduly. Po inštalácii má spyware rozmanité schopnosti: od odchytávania SMS správ, kontaktov a histórie hovorov cez nahrávanie hovorov a mikrofónu až po priebežné sledovanie GPS polohy a krádež fotografií či iných súborov zo zariadenia.
Analýzy metadát ukázali, že cieľovou skupinou útokov boli špecifické geografické oblasti, prevažne Blízky východ, vrátane krajín ako Turecko, Irán, Irak a Maroko. No nevylučuje sa jeho rozšírenie aj do krajín Európske únie! Teda terčom útoku sa čoskoro môžu stať slovenskí používatelia!
Tato selektívnosť a spôsob nasadenia až podozrivo poukazujú na pôsobenie aktéra s veľkým finančným a politickým záujmom. Bezpečnostní výskumníci navyše našli podobnosti v infraštruktúre serverov s hackerskou skupinou Stealth Falcon, ktorá je známa sledovaním novinárov a disidentov predovšetkým v Spojených arabských emirátoch.
Samsung vedelo takmer rok o chybe!
Pre teba ako používateľa sú najdôležitejšie dva kľúčové kroky! Pravidelné a rýchle inštalovanie všetkých bezpečnostných aktualizácií od výrobcu zariadenia a opatrnosť pri používaní komunikačných aplikácií. Dôležité je najmä vypnutie automatického sťahovania príloh v správach, kde je to samozrejme možné. Aj keď legislatívne orgány v Európskej únii a USA sa čoraz viac zameriavajú na reguláciu obchodovania s takýmito špionážnymi nástrojmi, trh a technologické možnosti útočníkov naďalej rastú.
Príbeh LANDFALLu teda jasne ukazuje, že kyber-bezpečnosť nie je už len záležitosťou firiem, alebo špecialistov. Každý, kto používa smartfón, by mal vedieť, že aj tie najvyspelejšie a nie raz aj najdrahšie zariadenia môžu byť zraniteľné. S tým, že ochranu svojich dát, komunikácie a súkromia môžeš výrazne zlepšiť aspoň dodržiavaním základných bezpečnostných pravidiel. Napríklad komunikovať len s osobami, ktoré poznáš, inštalovať aplikácie zo zdrojov, ktoré sú dôveryhodné.


















