

Hackeri z Číny spustili novú špionážnu kampaň v Európe. Zneužívajú zraniteľnosť Windowsu, cez ktorú môžu napadnúť aj tvoj počítač
Čínska skupina UNC6384, napojená na Mustang Panda, spustila špionážnu kampaň, ktorá zneužíva chybu vo Windowse. Útok sa šíri cez bežné .LNK súbory a môže ohroziť aj domácich používateľov.

Bezpečnostní experti z Arctic Wolf Labs varujú pred novou kyberšpionážnou operáciou, ktorú vedie čínska skupina UNC6384, známa aj tým, že má prepojenia s notoricky známou skupinou Mustang Panda. Ich nová kampaň prebiehala počas septembra a októbra 2025 a zamerala sa napríklad na diplomatické misie v Maďarsku, Belgicku a ďalších európskych krajinách. No v ohrození sú aj bežní používatelia či predstavitelia a zamestnanci kľúčovej infraštruktúry.
Vyzerá to ako obyčajný dokument. A práve v tom je ten trik
Hoci cieľom boli diplomati, spôsob, akým útok prebieha, môže ohroziť aj bežných používateľov. Hackeri totiž zneužívajú chybu v systéme Windows, ktorú spoločnosť Microsoft stále neopravila, a šíria škodlivý kód cez obyčajné súbory s ikonou odkazu (.LNK). Takéto skratky pozná prakticky každý, nachádzajú sa bežne na ploche aj v priečinkoch, no tentoraz slúžia ako pasca.

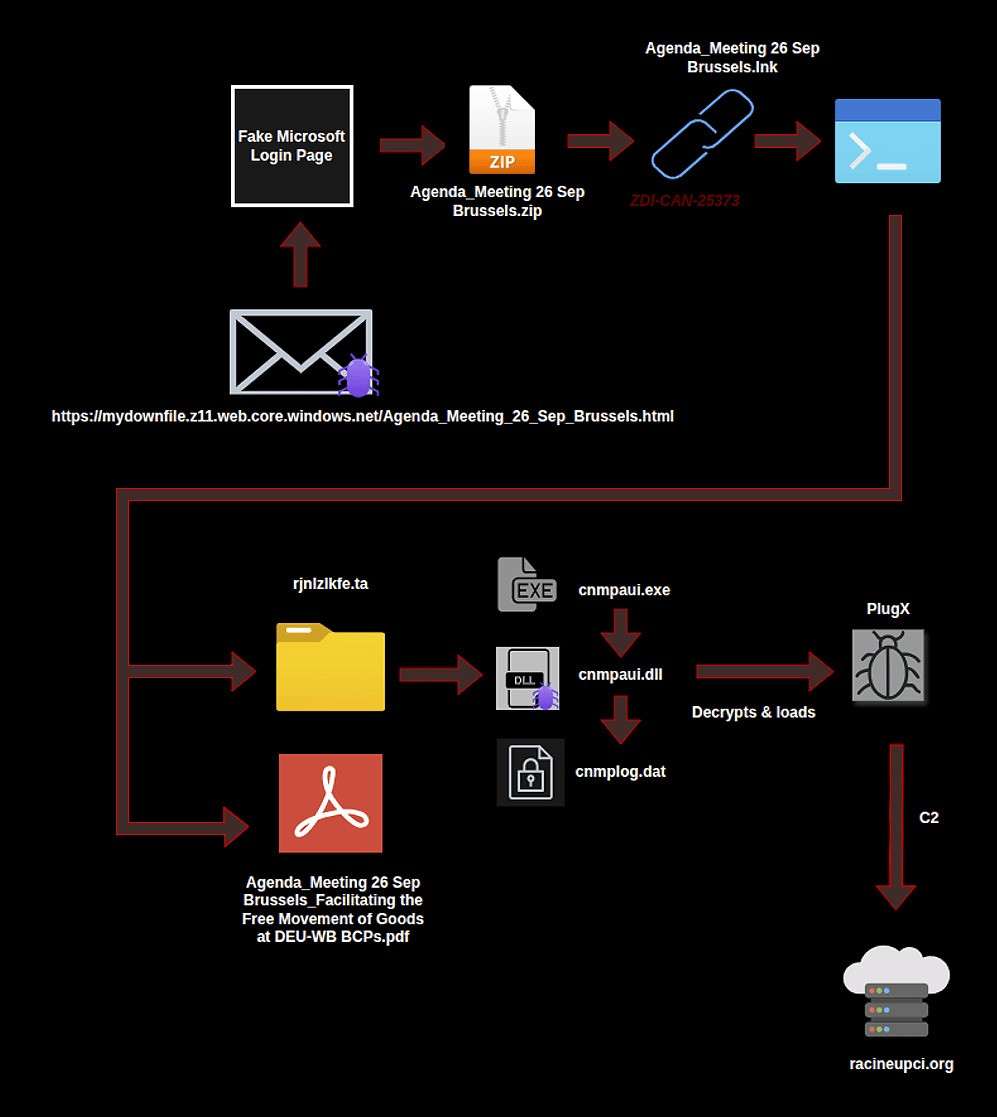
Útok sa začína falošným e-mailom, ktorý pôsobí úplne dôveryhodne. Hackeri si dávajú záležať, aby správa vyzerala ako oficiálna pozvánka či dokument, napríklad „Agenda meeting Brussels“ alebo „EPC invitation letter“. Ak používateľ klikne na priložený súbor, na obrazovke sa síce zobrazí legitímne PDF, ale v pozadí sa spustí PowerShell skript, ktorý stiahne a spustí ďalšie škodlivé súbory.
Kľúčový moment prichádza pri zneužití legitímneho programu od Canonu, ktorý bežne slúži na správu tlačiarní. Tento program sa pri spustení snaží načítať knižnicu s názvom cnmpaui.dll a najprv ju hľadá vo svojom vlastnom priečinku. A práve tu hackeri vložia svoju falošnú knižnicu so zhodným názvom. Program ju potom spustí ako súčasť seba samého, čím sa do systému nenápadne dostane škodlivý kód.
Vírus, ktorý sa schová aj pred antivírusom
Takto sa nainštaluje známy špionážny nástroj PlugX, ktorý dokáže útočníkom otvoriť prístup do napadnutého počítača. Umožňuje im prezerať súbory, nahrávať údaje, sledovať klávesnicu či získavať prístupové heslá. Všetko prebieha v tichosti, pretože vírus sa spúšťa v pamäti ako súčasť legitímneho procesu, a bežné antivírusy ho preto často vôbec nezachytia.
Neprehliadni

Zvlášť znepokojivé je, že skupina UNC6384 dokázala túto chybu využiť už do 6 mesiacov od jej zverejnenia v marci 2025. To znamená, že ich reakčný čas je extrémne krátky, zverejnenie zraniteľnosti stačilo, aby ju hackeri okamžite premenili na reálnu zbraň.
Arctic Wolf varuje, že Microsoft zatiaľ nevydal opravu pre túto chybu, a preto odporúča zablokovať automatické rozpoznávanie .LNK súborov v Prieskumníkovi. Ide o preventívne opatrenie, ktoré zabráni ich spusteniu bez súhlasu používateľa. Odborníci tiež pripomínajú jednoduché, no dôležité pravidlo: neotváraj žiadne .LNK súbory, ktoré ti prídu e-mailom alebo ktoré si stiahol z internetu, nech už vyzerajú akokoľvek dôveryhodne.
Podľa Arctic Wolf Labs ide o typickú špionážnu operáciu, cieľom nie sú peniaze, ale informácie. A práve preto môže byť nebezpečná aj pre bežných ľudí. Útočníci nemusia chcieť tvoje úspory – stačí im, že cez tvoj infikovaný počítač získajú prístup ďalej, napríklad do firemnej siete alebo k e-mailovým kontaktom.

















