

POZOR! Nový bankový trojan Sturnus dokáže vybieliť tvoj bankový účet skôr, než si to vôbec všimneš. Už má aj prvé obete
Nový Android bankový trojan Sturnus dokáže kradnúť heslá cez falošné prihlasovacie obrazovky, čítať správy z WhatsAppu, Signalu aj Telegramu priamo z obrazovky a útočníkovi umožní úplné ovládanie mobilu.

Výskumníci zo spoločnosti MTI Security zachytili hrozbu s názvom Sturnus. Ide o čerstvý Android bankový trojan, ktorý útočníkom dá takmer úplný prístup k telefónu obete. Najviac zaujme tým, že sa dostane aj k obsahu aplikácií, ktoré veľa ľudí považuje za „nedotknuteľné“, teda WhatsApp, Signal a Telegram. Neláme ich šifrovanie, správy jednoducho prečíta priamo z obrazovky po tom, čo si ich appka rozšifruje.
Sturnus útočníkovi umožní kradnúť prihlasovacie údaje cez presné falošné prihlasovacie obrazovky, ktoré vyzerajú ako originál banky, varuje Threat Fabric. Zároveň dá operátorovi úplnú kontrolu nad zariadením, od sledovania každej akcie až po zadávanie textu a zakrytie displeja čiernou vrstvou. Obeť tak v tom momente nemá šancu vidieť, že jej mobil poslúžil na niečo iné než to, čo mala v úmysle.

Hrozba v ranom štádiu, ale už plne funkčná
Podľa doterajšej analýzy Sturnus ešte prechádza testovaním a ladením. Aj napriek tomu už obsahuje pripravené útoky na banky v južnej a strednej Európe. V týchto regiónoch sa objavili aj jeho phishingové prekrytia, takže útočník cieli presne na aplikácie, ktoré tam ľudia používajú. Viditeľnosť kampaní zatiaľ pôsobí krátko a prerušovane, čo vyzerá ako skúšobná prevádzka pred väčšou akciou.
Technicky ide o malvér, ktorý v mnohých parametroch predbehne staršie rodiny. Komunikácia s riadiacim serverom je šifrovaná viacerými vrstvami, podporuje veľké množstvo zariadení a funguje veľmi flexibilne.
Zatiaľ sa objavili najmä obete z Európy, pričom útočníci testujú aj získavanie dát z WhatsAppu, Signalu a Telegramu. To naznačuje, že pripravujú operáciu s vyššími ambíciami.
Neprehliadni

Tvorcovia pomenovali malvér po škorcovi Sturnus vulgaris. Je pre neho typický rýchly, nepredvídateľný štebot, ktorý strieda tóny a tempo. Presne tak vyzerá aj komunikácia trojana. Strieda plaintext, RSA aj AES, správy sú krátke, niekedy zbytočne komplikované.
Malvér sa najprv prihlási cez HTTP, dostane svoj UUID a RSA kľúč, vytvorí si 256-bitový AES kľúč a ten pošle späť v zašifrovanej podobe. Potom už funguje iba cez AES/CBC. Súčasne otvorí aj WebSocket, ktorý slúži na živé ovládanie zariadenia počas VNC relácií.
Krádež dát cez falošné obrazovky a nastavenia dostupnosti
Sturnus používa dve techniky: HTML prekrytia a ťažbu dát cez nastavenia dostupnosti. Prekrytia sa nachádzajú priamo v súboroch malvéru a aktivujú sa podľa otvorenej aplikácie. Ak obeť otvorí bankovú appku, objaví sa falošná prihlasovacia obrazovka. Údaje odídu priamo útočníkovi a šablóna sa následne vypne, aby nepôsobila podozrivo.
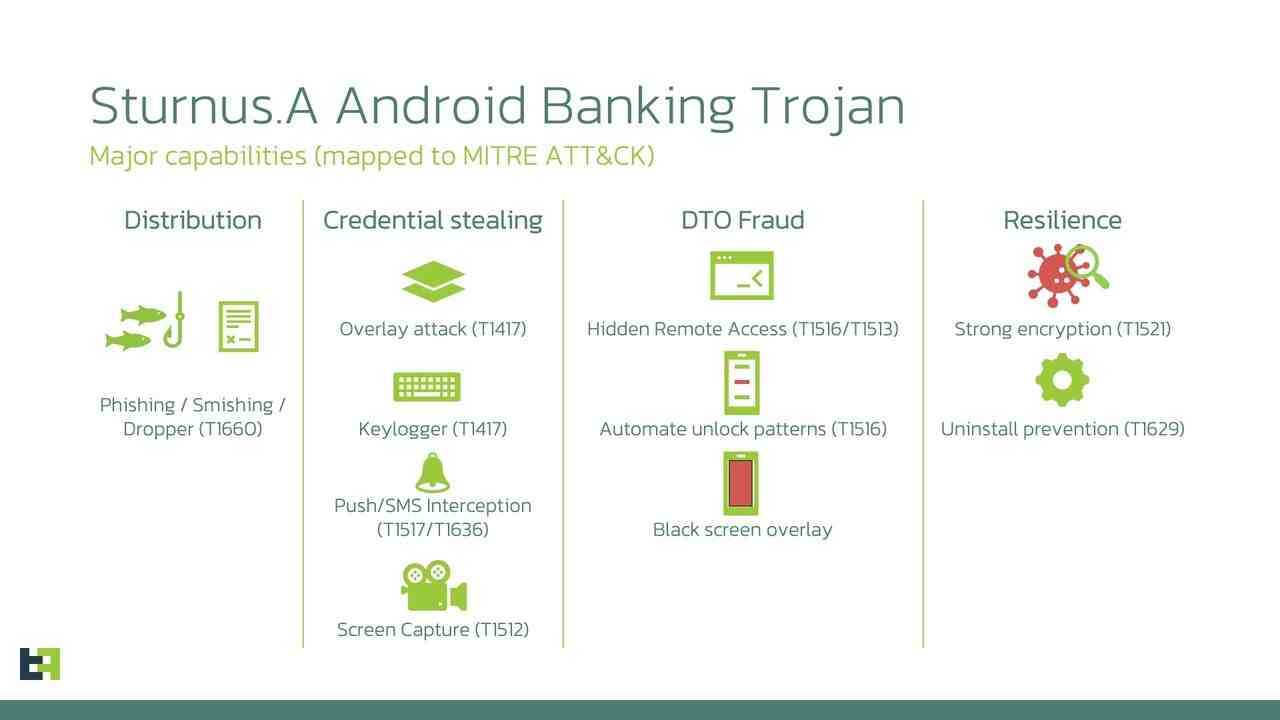
Druhý mechanizmus vychádza z nastavení dostupnosti. Ten zachytí texty, tlačidlá, prepínanie okien, dotyky a dokonca aj kompletnú štruktúru UI prvkov. Vďaka tomu útočník uchmatne aj obsah, ktorý by inak chránili bezpečnostné prvky ako FLAG_SECURE. Toto všetko umožní odchytenie PIN-ov a hesiel na odomknutie mobilu.
Keď obeť otvorí niektorú zo spomínaných messenger aplikácií, malvér okamžite aktivuje zber UI stromu. V tom momente odchádza všetko, mená kontaktov, prepisy konverzácií, správy, prílohy aj časové značky. Útočník sa tak dostane k obsahu po dešifrovaní, nie pri prenose. Z pohľadu obete vyzerá všetko bezpečne, ale telefón už nie.
Plné vzdialené ovládanie
Sturnus umožní operátorovi „používať“ telefón obete cez živý obraz alebo cez minimalistickú UI vrstvu. Prvý režim prenáša framebuffer a funguje vďaka natívnej knižnici, ktorá pracuje s VNC protokolom. Druhý režim posiela iba štruktúru UI, mená prvkov, pozície, možnosti interakcie. Útočník potom vie poslať klik, scroll, text alebo otvorenie aplikácie bez toho, aby obeť zaregistrovala aktivitu.
Po získaní práv správcu zariadenia Sturnus bráni vlastné odstránenie. Ak sa obeť pokúsi otvoriť nastavenia, kde by mohla túto funkciu vypnúť, malvér ju okamžite presmeruje inam. Zariadenie tak ostane pod jeho kontrolou.
V pozadí beží niekoľko modulov, ktoré sledujú stav batérie, sieť, SIM kartu, USB, bezpečnostné nastavenia a pokusy o analýzu alebo root. Malvér si vytvorí detailný obraz o zariadení, aby vedel, či funguje na reálnom telefóne alebo v testovacom prostredí.
Ako sa Sturnus pravdepodobne šíri
Aj keď výskumníci nevideli presný vektor šírenia, pri Android bankových trojanoch sa dlhodobo objavujú rovnaké postupy. Útočníci často posielajú phishingové SMS s odkazom na aplikáciu, ktorá sa tvári ako kuriérska služba, fakturačný portál alebo aktualizácia. Druhou cestou sú falošné aplikácie mimo Google Play, ktoré klamú ikonou alebo názvom.
Preto si dávaj pozor na akékoľvek výzvy na udelenie prístupu k nastaveniam dostupnosti. Ak ti to pýta hra, baterková appka, kalkulačka alebo čokoľvek, čo to reálne nepotrebuje, okamžite to zruš. Sturnus bez tohto povolenia nedokáže fungovať.
Sturnus predstavuje modernú hrozbu, ktorá umožní útočníkom čítať správy z WhatsAppu, Signalu či Telegramu, kradnúť bankové údaje a ovládať zariadenie na diaľku. Útoky zatiaľ pôsobia ako testovacia fáza, ale technická vyspelosť naznačuje, že tvorcovia pripravujú väčšiu kampaň. Pri Android zariadeniach preto sleduj najmä aplikácie mimo Google Play a každý pokus aplikácie pýtať prístup k nastaveniam dostupnosti, ktorý by vôbec nedával zmysel.


















