

Milióny Android zariadení odchádzali z výroby so zákerným malvérom Keenadu: Žiadna aplikácia nie je v bezpečí, hovoria experti z Kaspersky
Predinštalovaný malvér Keenadu bol objavený priamo vo firmvéri Android tabletov. Dokáže ovládnuť každú aplikáciu, manipulovať reklamy, kradnúť údaje a je prepojený s botnetmi Triada a BADBOX. Infekcia môže vzniknúť ešte počas výroby zariadenia.
V apríli 2025 bezpečnostní výskumníci odhalili novú verziu známeho Android malvéru Triada. Ten sa nachádzal priamo v systéme Android zariadení predávaných cez online trhy. Nešlo ale o bežný vírus, ktorý si stiahneš z internetu. Škodlivý kód bol zabudovaný hlboko v systéme telefónu alebo tabletu. Po zapnutí zariadenia sa automaticky aktivoval a „prilepil“ sa ku každej aplikácii, ktorú používateľ spustil. Výsledkom bolo, že útočník mal prístup k správam, prihlasovacím údajom aj sociálnym sieťam bez toho, aby si to majiteľ zariadenia vôbec všimol.
Tento objav viedol k detailnejšej analýze ďalších hrozieb na úrovni firmvéru, ktorá odhalila nový backdoor s názvom Keenadu. Funguje podobne ako Triada a dokáže kompromitovať každú spustenú aplikáciu. Malvér odhalili bezpečnostní analytici z Kaspersky. Podľa ich telemetrie sa s Keenadu stretlo viac než 13-tisíc používateľov po celom svete, pričom najviac prípadov zaznamenali v Rusku, Japonsku, Nemecku, Brazílii a Holandsku.

Keenadu sa inštaluje počas build fázy firmvéru cez škodlivý statický modul spojený s libandroid_runtime.so. Po aktivácii sa malvér injektuje do procesu Zygote, teda procesu, ktorý slúži ako „rodič“ všetkých aplikácií v Androide, načítava sa do každej aplikácie a umožňuje útočníkom prakticky neobmedzený vzdialený prístup k zariadeniu. Medzi jeho schopnosti patrí manipulácia s vyhľadávačmi, exfiltrácia dát, interakcia s reklamnými prvkami a inštalácia nových aplikácií bez vedomia používateľa.
Zaujímavé je, že Keenadu nemusí začať útočiť okamžite. Analýza ukázala, že dokáže čakať aj viac než dva mesiace od aktivácie, kým si vyžiada ďalšie škodlivé moduly zo servera útočníkov. Ide o taktiku, ktorá má sťažiť jeho odhalenie.
Ako Keenadu funguje
Analýza odhalila klient-server architektúru malvéru. AKServer funguje v system_server a pôsobí ako škodlivá systémová služba, zatiaľ čo AKClient sa spúšťa v každej aplikácii a komunikuje so serverom cez Android binder. Tento mechanizmus umožňuje škodlivému softvéru obchádzať systémové oprávnenia, získať polohu zariadenia, exfiltrovať citlivé informácie a získať kontrolu nad aplikáciami. Keenadu obsahuje aj ochranné mechanizmy. Neaktivuje sa, ak je zariadenie v čínskom časovom pásme alebo ak chýbajú služby Google Play, čím sa minimalizuje riziko odhalenia.
Neprehliadni

Špecifické moduly Keenadu zamerané na monetizáciu, ako loader či clicker, dokážu interagovať s aplikáciami ako Amazon, SHEIN, Temu, YouTube či Facebook. V praxi to znamená, že môžu simulovať kliky na reklamy, presmerovať vyhľadávanie v prehliadači alebo dokonca falšovať inštalácie aplikácií, aby útočníci získali provízie z reklamných sietí. Objavili sa aj prípady, keď infikované zariadenia bez vedomia používateľa pridávali produkty do nákupných košíkov v online obchodoch.
Modul Nova (Phantom) využíva strojové učenie a WebRTC na manipuláciu s webovými reklamami. Dokonca boli zaznamenané aj zadné vrátka v systéme launcher či službách na skenovanie tváre, čo predstavuje novú úroveň integrácie malvéru do Android systému.
Keenadu bol objavený vo firmvéri Alldocube iPlay 50 mini Pro a ďalších tabletov, pričom infikované firmvéry boli digitálne podpísané. To je dôležité, pretože to naznačuje, že nešlo o jednoduché napadnutie aktualizačného servera. Útočníci sa s vysokou pravdepodobnosťou dostali priamo do výrobného alebo build procesu. Inými slovami, zariadenie mohlo byť kompromitované ešte predtým, než opustilo továreň.
Analýza kódu a telemetria zároveň odhalili prepojenia medzi botnetmi Triada, BADBOX, Vo1d a Keenadu. Niektoré moduly zdieľajú podobný kód a architektúru. To naznačuje, že ide o širší ekosystém Android malvéru, kde sa jednotlivé skupiny inšpirujú alebo dokonca spolupracujú. Autori Keenadu sa zjavne poučili z existujúcich kampaní a cielene útočia predovšetkým na Android tablety.
Výskum malvéru Keenadu ukazuje, ako ľahko môže byť kompromitovaný celý Android ekosystém prostredníctvom supply chain útokov a prepojenia botnetov. Od firmvéru cez systémové služby až po obľúbené aplikácie môže malvér získať takmer neobmedzenú kontrolu nad zariadením, exfiltrovať citlivé údaje a manipulovať používateľské interakcie. Tento prípad je varovaním pre výrobcov aj používateľov, že bezpečnosť zariadenia nezačína až v obchode s aplikáciami, ale už pri jeho výrobe.
Toto nie je malvér, ktorý len tak stiahneš
Keenadu sa nešíri primárne ako bežný trojan, ktorý si používateľ stiahne z Google Play alebo iného obchodu s aplikáciami. Hlavný spôsob infekcie spočíva v tom, že sa malvér predinštaluje priamo vo firmvéri zariadenia. To znamená, že okamžite po spustení zariadenia sa aktivuje a infikuje všetky spustené aplikácie. Tým získava prístup k citlivým údajom používateľa bez toho, aby si to človek uvedomil. Tento typ útoku sa nazýva supply-chain útok, pretože sa odohráva ešte počas výroby alebo distribúcie zariadenia.
Hoci primárnym kanálom Keenadu sú infikované firmvéry, niektoré moduly sa môžu objaviť aj v aplikáciách. Väčšinou ide o aplikácie z alternatívnych zdrojov alebo neoficiálne verzie populárnych programov. V niekoľkých prípadoch sa však infikované aplikácie dostali aj do oficiálnych obchodov.
Bezpečnostní analytici počas výskumu odhalili tri infikované aplikácie, ktoré v sebe niesli modul Keenadu a šírili sa cez Google Play. Ide o:
- Eoolii
- Ziicam
- Eyeplus – Your home in your eyes
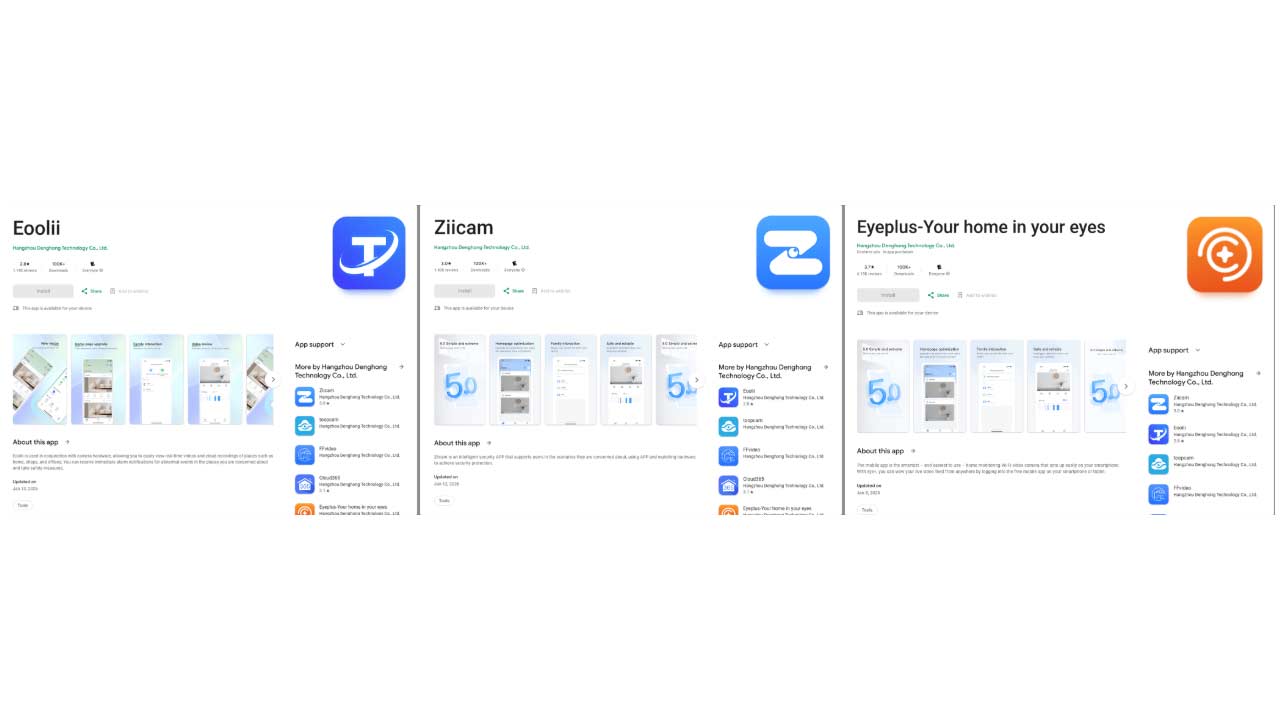
Vo všetkých prípadoch išlo o aplikácie pre smart kamery, ktoré si stiahli státisíce používateľov. Hoci Google po upozornení aplikácie odstránil, ukazuje to, že ani oficiálny obchod nie je absolútne imúnny.
Ak je však Keenadu súčasťou samotného firmvéru, situácia je oveľa vážnejšia. Takýto malvér nie je možné jednoducho odinštalovať ako bežnú aplikáciu. V mnohých prípadoch je jediným riešením čistá aktualizácia firmvéru od výrobcu alebo výmena zariadenia. To je hlavný dôvod, prečo odborníci považujú Keenadu za jednu z najsofistikovanejších Android hrozieb posledných rokov.


















