

Nový špionážny malvér dokáže prevziať kontrolu nad Androidom aj iPhonom. Je schopný sledovať ťa cez kameru a počúvať cez mikrofón
Nový špionážny malvér ZeroDayRAT dokáže ovládnuť Android aj iPhone, číta správy, zachytáva SMS kódy, sleduje polohu a umožňuje zapnúť kameru či mikrofón bez vedomia používateľa.
Bezpečnostná firma iVerify upozornila na nový špionážny nástroj s názvom ZeroDayRAT. Ide o mobilný RAT (Remote Access Trojan), ktorý po infiltrácii prevezme nad tvojím telefónom takmer úplnú kontrolu. Malvér zasahuje Android aj iPhone a podľa výskumníkov funguje aj na najnovších verziách oboch systémov.
ZeroDayRAT sa na internete nešíri potichu. Jeho autor ho podľa zistení predáva cez Telegram ako komerčnú službu. „Zákazník“ získa prístup k webovému riadiacemu panelu, technickú podporu aj pravidelné aktualizácie. Výskumníci z iVerify tvrdia, že ide o úroveň špionáže, ktorú si kedysi vedeli dovoliť najmä štátom podporované skupiny.

„ZeroDayRAT predstavuje úroveň komplexnosti, ktorá si kedysi vyžadovala podporu štátu,“ uviedla firma iVerify.
Takto ZeroDayRAT prenikne do tvojho zariadenia
Najčastejšou cestou je smishing, teda phishingová SMS správa. Príde ti text s odkazom, ktorý sa tvári ako správa od kuriéra, banky alebo známej služby. Klikneš, stiahneš aplikáciu maskovanú ako legitímny nástroj a tým otvoríš dvere útočníkovi. Rovnaký balík sa šíri aj cez e-mail, falošné obchody s aplikáciami alebo odkazy zaslané cez komunikačné platformy.
Po inštalácii sa ZeroDayRAT aktivuje na pozadí a prepojí tvoj telefón s riadiacim panelom útočníka. Ten si otvorí prehľadnú webovú nástenku rozdelenú do viacerých sekcií. V základnom prehľade vidí model zariadenia, verziu systému, stav batérie, krajinu, SIM kartu, operátora aj zoznam aplikácií.
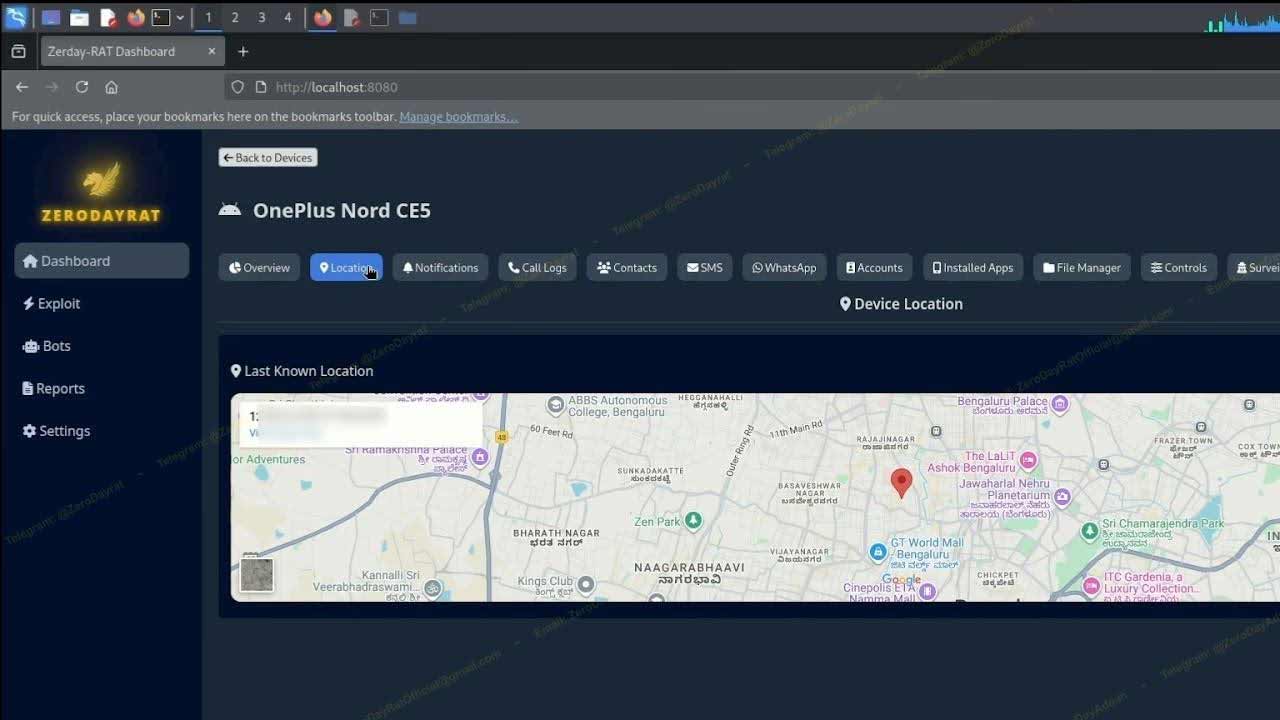
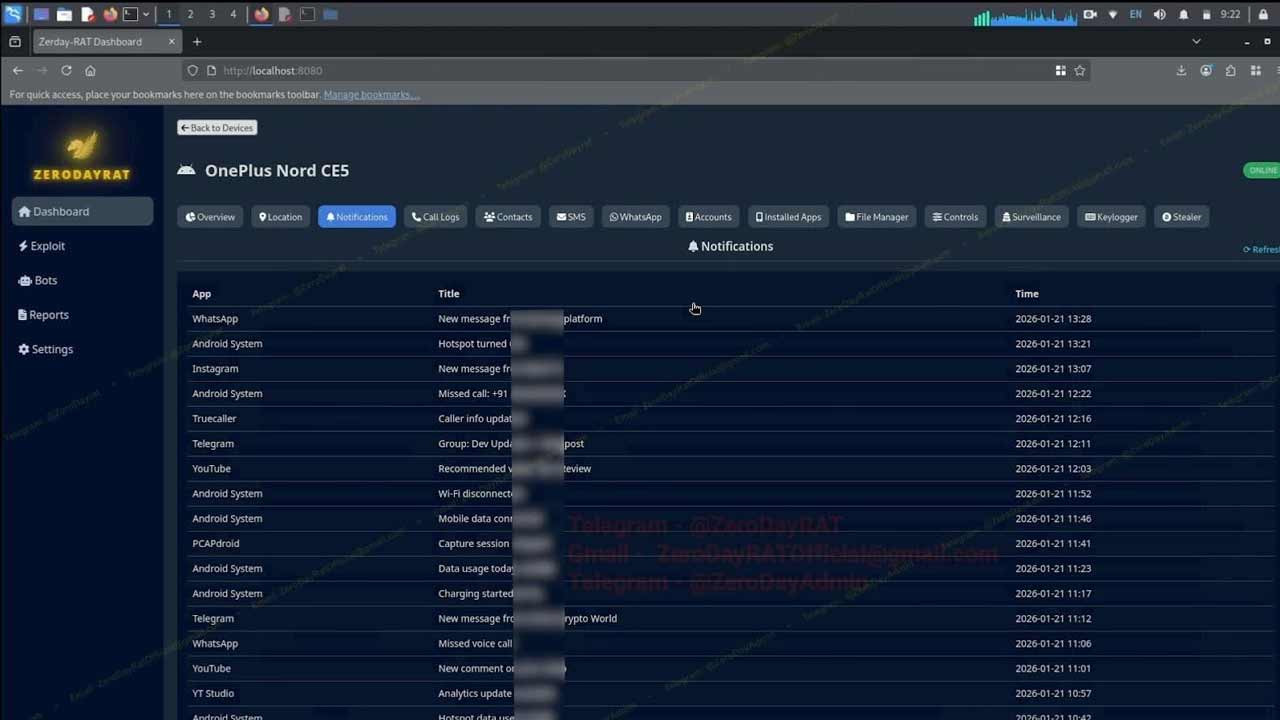
V ďalších častiach získa prístup k správam, od bankových notifikácií cez správy od operátora až po súkromnú komunikáciu. Modul na sledovanie polohy využije GPS dáta a zobrazí tvoj pohyb kdekoľvek na svete. Keďže malvér zachytí systémové notifikácie, útočník si prečíta aj upozornenia z aplikácií ako WhatsApp či iných messengerov.
Neprehliadni

ZeroDayRAT zároveň číta SMS správy, takže zachytí aj jednorazové overovacie kódy. To výrazne uľahčí prienik do ďalších účtov, vrátane služieb ako Google či Amazon.
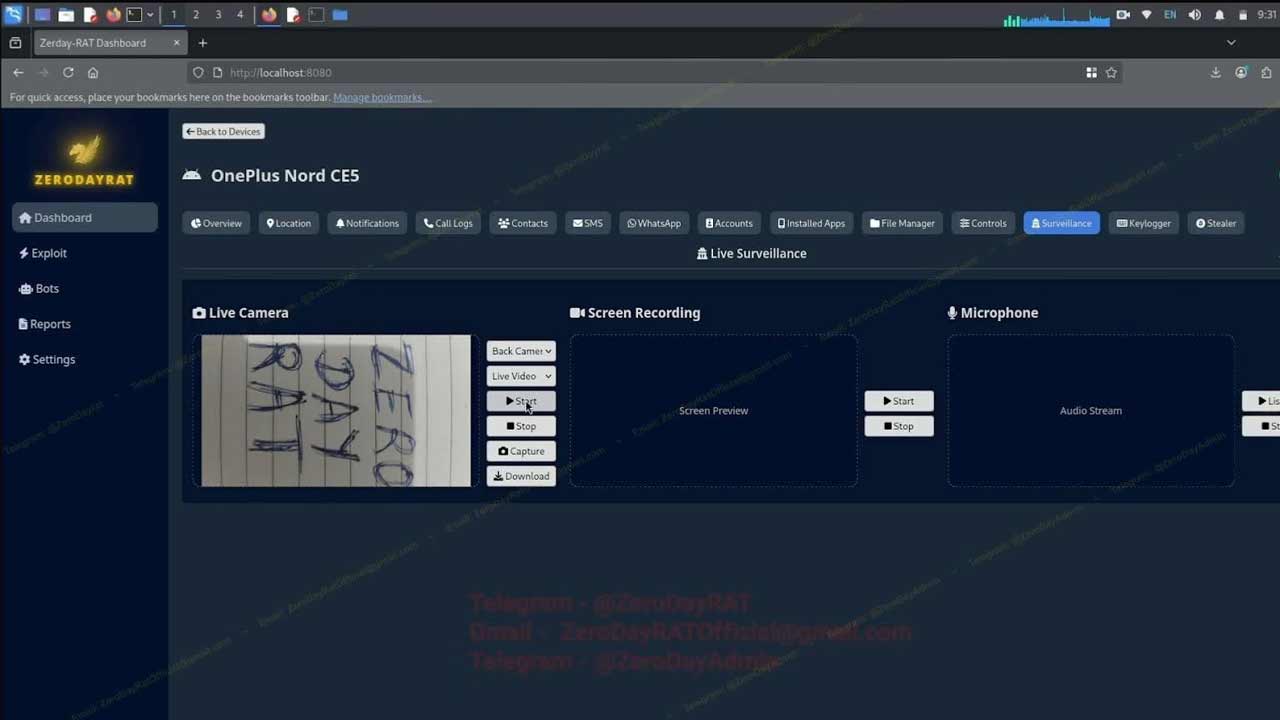
Najinvazívnejšia časť malvérového balíka ponúkne živé sledovanie. Útočník zapne kameru, mikrofón alebo nahrávanie obrazovky v reálnom čase. Keylogger zachytí každý dotyk a každé písmeno. Panel zobrazí aj náhľad displeja, takže útočník presne vie, čo práve robíš.
„Pre jednotlivca môže infekcia znamenať úplnú stratu súkromia,“ upozorňuje iVerify.
iPhony v tomto prípade už nie sú „bezpečnou baštou“
Mnohých prekvapí, že nástroj cieli aj na iOS. iPhone sa často vníma ako „nepriestrelný“, no v realite to častokrát takto nefunguje.
Aby podobný RAT fungoval naplno bez extrémne drahej zero-day zraniteľnosti, útočníci často zneužijú konfiguračné profily. Tie slúžia legitímne napríklad vo firmách na nastavenie e-mailov či VPN. V nesprávnych rukách sa zmenia na nástroj kontroly.
Ak ťa webstránka alebo „technická podpora“ vyzve, aby si si do iPhonu stiahol a v nastaveniach manuálne schválil nejaký profil, často pod zámienkou zrýchlenia internetu, bezpečnostnej aktualizácie alebo firemnej ochrany, zastav sa. Schválením takéhoto profilu môžeš útočníkovi odovzdať rozsiahle oprávnenia nad zariadením.
iOS síce drží prísny model bezpečnosti, no používateľ sám vie tieto bariéry obísť, keď udelí dôveru nesprávnemu zdroju.
Naliehavosť, opäť ako hlavná zbraň podvodníkov
ZeroDayRAT nestavia iba na technike, ale aj na psychológii. Smishingové správy vyvolajú tlak. „Vaša zásielka bola pozastavená, doplaťte 0,40 €.“ „Váš účet bude o dve hodiny zablokovaný.“ Text vytvorí pocit, že musíš konať okamžite.
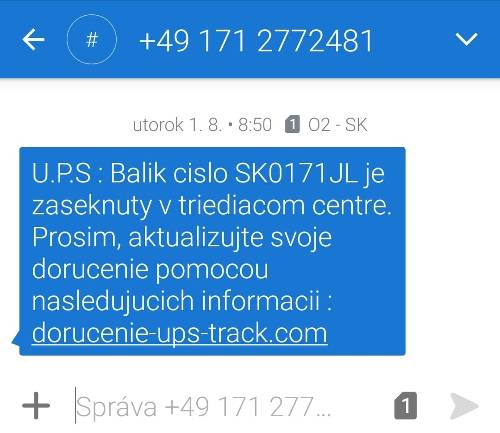
Práve časový nátlak a strach patria medzi najspoľahlivejšie signály podvodu. Banky ani úrady neposielajú ultimáta cez SMS s odkazom na inštaláciu aplikácie. Ak správa vyvolá paniku, je rozumné spozornieť a overiť si informáciu priamo cez oficiálnu stránku alebo zákaznícku linku.
SMS kódy už nestačia
Keďže ZeroDayRAT číta SMS správy aj notifikácie, klasické dvojfázové overenie cez SMS proti nemu neposkytne dostatočnú ochranu. Útočník zachytí jednorazový kód priamo na obrazovke a použije ho skôr, než si niečo všimneš.
Dobrou správou je, že v tomto prípade nie si úplne bezbranný. Prejdi na autentifikačné aplikácie ako Google Authenticator alebo Microsoft Authenticator. Ešte vyššiu úroveň ochrany prinesú fyzické bezpečnostné kľúče, napríklad YubiKey. Tie fungujú na princípe kryptografického overenia a útočník by musel mať samotný kľúč fyzicky pri sebe.
„Mobilnú bezpečnosť treba brať rovnako vážne ako ochranu počítačov a e-mailu,“ uviedla firma iVerify.
ZeroDayRAT ukazuje, kam sa komerčný kyberzločin posunul. Nástroje s vysokou úrovňou kontroly dnes získajú aj menší hráči, ktorí zaplatia správnu sumu. O to väčší význam má obozretnosť, aktualizácie a premyslený výber bezpečnostných nástrojov. Tvoj telefón dnes neuchováva iba fotky a správy, ale aj kľúče k digitálnemu životu.


















