

Hackeri aktualizovali starý podvod, ktorým útočili aj na Slovákov. Teraz je ešte prefíkanejší a nebezpečnejší. Takto funguje
Stačí spustiť zadanie a útočník môže získať prístup k zariadeniu obete.

Online podvody sa neustále vyvíjajú. Kým ešte nedávno útočníci posielali podvodné e-maily alebo sa snažili získať prihlasovacie údaje cez falošné stránky, dnes idú oveľa sofistikovanejšou cestou. Najnovšia kampaň ukazuje, že hackeri dokážu zneužiť aj samotný pracovný proces. A tentoraz nejde len o jednotlivcov. Ide aj o firmy, tímy a celé projekty.
Bezpečnostní analytici zo spoločnosti ReversingLabs upozorňujú na novú verziu kampane, ktorú s vysokou pravdepodobnosťou pripisujú skupine Lazarus Group. Tá je dlhodobo spájaná s útokmi zameranými na kryptomeny, burzy a finančné platformy. Tentokrát však hackeri aktualizovali svoj modus operandi spôsobom, ktorý výrazne zvyšuje riziko.

Hackeri zneužívajú pracovné ponuky a technické úlohy ako vstupnú bránu do systému
Útočníci si vytvárajú falošné firmy pôsobiace v oblasti blockchainu a kryptomien a cez sociálne siete či pracovné portály oslovujú uchádzačov o prácu.
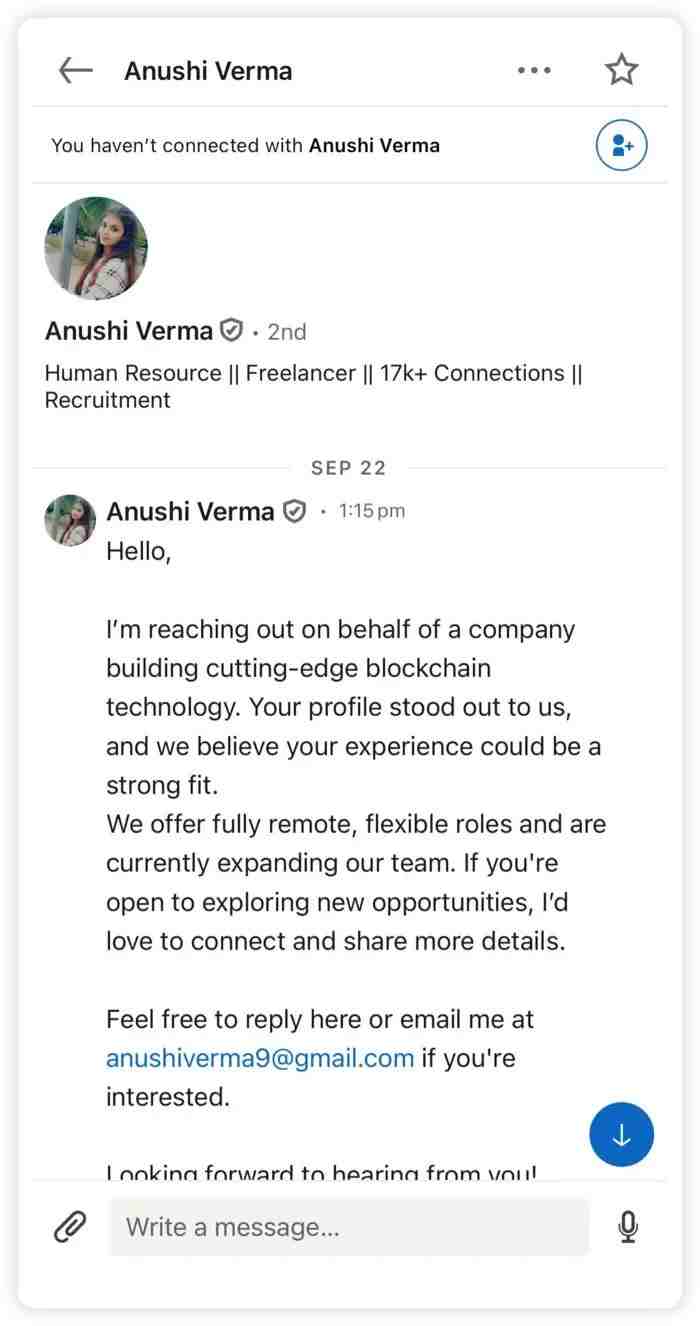
Keď sa potenciálna obeť chytí, nasleduje technická úloha. Útočníci pošlú odkaz na projekt uložený na GitHube, ktorý na prvý pohľad vyzerá ako bežná ukážka práce, napríklad jednoduchá aplikácia súvisiaca s kryptomenami. Uchádzač má projekt stiahnuť do počítača, spustiť ho a opraviť niekoľko chýb v kóde. Vyzerá to ako štandardný test schopností. Problém je v tom, že súčasťou projektu sú aj dodatočné súbory, ktoré sa pri spustení automaticky nainštalujú. A práve medzi nimi je ukrytý škodlivý kód. Obeť si tak myslí, že pracuje na pracovnej úlohe, no v skutočnosti si do systému sama nainštaluje vírus.
Tento model však nie je obmedzený len na vývojárov. Rovnaký modus operandi môžu útočníci použiť aj proti bežným ľuďom. Stačí sľub brigády, testovacej spolupráce alebo jednoduchého online zárobku. Obeť dostane „zadanie“, napríklad vykonanie nejakej úlohy. V skutočnosti ide o rovnaký trik. Útočník obeť presvedčí, aby si sama spustila škodlivý súbor. Nejde teda len o programátorské balíky. Ide o psychológiu dôvery a o to, že vírus si človek nainštaluje dobrovoľne, pretože verí, že ide o prácu.
Neprehliadni

Vírus sa schováva do oficiálnych knižníc, ktoré si projekt automaticky sťahuje
Najnebezpečnejšia časť tohto útoku je ale jeho nenápadnosť. Samotné repozitáre vyzerajú čisto a profesionálne. Vírus nie je priamo v projekte, ktorý obeť vidí. Je ukrytý v pomocných súboroch, ktoré sa pri spustení projektu automaticky stiahnu z internetu. A keďže sa sťahujú z oficiálnych platforiem, pôsobí to dôveryhodne. V skutočnosti sa však spolu s nimi do počítača dostane aj škodlivý kód. Výskumníci identifikovali až 192 škodlivých balíkov, ktoré označili ako „Graphalgo“. Tieto balíky fungujú ako sprostredkovatelia, ktorí po spustení projektu stiahnu do zariadenia vzdialený prístupový trojan, teda RAT.
V jednom z prípadov bol balík s názvom „bigmathutils“ úplne neškodný až do určitej verzie. Až neskôr doň útočníci pridali škodlivý kód. Krátko nato balík odstránili a označili ho ako zastaraný. Ide o taktiku, ktorá buduje dôveru a až následne aktivuje útok. Tento model trpezlivosti je pre Lazarus typický a zodpovedá ich dlhodobej stratégii.
Po úspešnej infekcii má útočník možnosť sledovať bežiace procesy, spúšťať príkazy zo vzdialeného riadiaceho servera, sťahovať súbory alebo do systému nahrávať ďalší škodlivý softvér. Zaznamenané boli aj mechanizmy, ktoré kontrolujú prítomnosť kryptomenových rozšírení ako MetaMask, čo naznačuje finančnú motiváciu útoku. Komunikácia s riadiacim serverom je navyše chránená tokenmi, aby sa k nej nedostali bezpečnostní analytici.
Problém sa ale nekončí pri jednom infikovanom počítači. Ak sa takýto kód spustí na firemnom zariadení, útočník môže získať prístup k interným systémom, zdrojovým kódom, prihlasovacím tokenom či cloudovým službám. Z obyčajného „pracovného testu“ sa tak môže stať vstupná brána do celej firmy.
Najväčší problém je, že tu chýba typický varovný signál. Žiadny phishingový odkaz, žiadna podozrivá príloha. Všetko prebieha v profesionálnom kontexte. Človek pracuje na projekte, ktorý mu má priniesť prácu. V skutočnosti tým útočníkovi umožní prístup do vlastného systému.
Ak si v posledných mesiacoch spúšťal projekt od neznámej firmy, ktorá ťa oslovila bez predchádzajúceho kontaktu, je na mieste zvýšiť opatrnosť. Prípadne si reagoval na inzerát neznámej spoločnosti. Odborníci odporúčajú zmeniť všetky heslá, rotovať API tokeny, obnoviť SSH kľúče a v prípade podozrenia zvážiť aj kompletnú reinštaláciu operačného systému.

















