

Chrome má kritickú chybu, ktorú už hackeri zneužívajú. Stačí len návšteva škodlivého webu a tvoje zariadenie môže byť napadnuté
Bezpečnostná chyba v Chrome a ďalších prehliadačoch založených na Chromium umožňovala útočníkovi cez upravenú webovú stránku spustiť škodlivý kód priamo v prehliadači.
Ak používaš Google Chrome alebo iný prehliadač postavený na Chromium, skontroluj si verziu. Google práve vydal opravu pre vážnu bezpečnostnú chybu typu zero-day, ktorú útočníci už stihli zneužiť v praxi. Ide o prvý takýto prípad v roku 2026.
Aktualizácia dorazila vo verzii 145.0.7632.75/76 pre Windows a Mac a vo verzii 144.0.7559.75 pre Linux. Opravuje zraniteľnosť CVE-2026-2441, ktorá vznikla pri spracovaní CSS fontov, teda kódu, ktorý určuje, ako sa zobrazí text na stránke. Problém je známy ako „iterator invalidation“, čo znamená, že prehliadač spracovával dáta, ktoré sa počas výpočtu zmenili. To mohlo spôsobiť pád prehliadača, poškodenie pamäte alebo dokonca spustenie cudzieho kódu v sandboxe prehliadača.

Podľa záznamu CVE mohla byť chyba zneužitá prostredníctvom špeciálne upravenej HTML stránky, ktorá dokázala spustiť ľubovoľný kód v rámci sandboxovaného prostredia. Google zároveň potvrdil, že má dôkazy o aktívnom zneužívaní tejto zraniteľnosti „in the wild“. Detaily o konkrétnom spôsobe útoku však zatiaľ nezverejnil, čo je bežná prax – technické informácie sa zvyčajne zverejňujú až po tom, ako má väčšina používateľov nainštalovanú opravu.
Chybu objavil bezpečnostný výskumník Shaheen Fazim 11. februára 2026 a Google začal aktualizáciu distribuovať už 13. februára, informuje How to Geek. Ide teda o pomerne rýchlu reakciu.
Zdroj: Marcin Paśnicki z Pixabay
Tento typ problému sa netýka len Chromu. Rovnako môže zasiahnuť aj prehliadače Microsoft Edge, Vivaldi, Opera, Opera GX či Brave, keďže stoja na rovnakom jadre Chromium. Microsoft už potvrdil, že o bezpečnostných opravách vie a pracuje na ich zapracovaní do Edge, no v čase publikovania ešte aktualizácia nemusela byť dostupná pre všetkých.
Neprehliadni

Prečo sa zero-day chyby objavujú čoraz častejšie
V roku 2026 už nejde len o náhodu ani mesiace manuálneho bádania. Útočníci používajú špecializované AI modely na tzv. fuzzing – automatizované generovanie obrovského množstva vstupov a kombinácií, kým systém nenájde trhlinu spôsobujúcu chybu pamäte.
„Sú to preteky algoritmov proti algoritmom,“ vysvetľuje bezpečnostný analytik.
Zero-day chyby sa tak objavujú rýchlo a vývojári musia reagovať prakticky okamžite. Pre kontext, Google v roku 2025 opravil osem zero-day zraniteľností, čo ukazuje, že ide o pravidelný jav, nie výnimku.
Ďalším faktorom je jazyk, v ktorom je kód prehliadača napísaný. Väčšina jadra Chromium je v C++, ktorý je náchylný na chyby pri práci s pamäťou, ako je práve iterator invalidation. Google aj Microsoft postupne prepisujú kritické časti do jazyka Rust, ktorý podobným problémom predchádza už pri samotnom písaní kódu. Kým sa však prepíše starý kód, podobné varovania budú pokračovať.
Skontroluj si verziu prehliadača
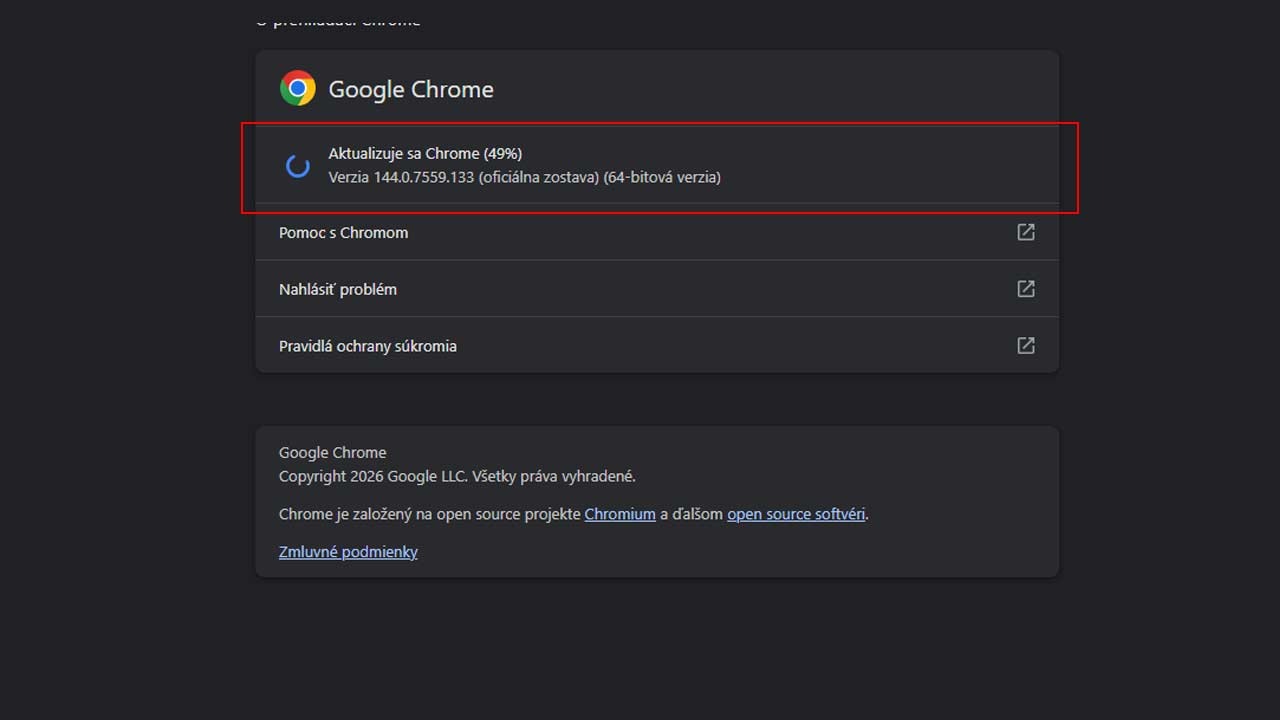
Chrome sa aktualizuje automaticky, no manuálne si to môžeš overiť cez: tri bodky > Pomocník > Informácie o prehliadači Google Chrome alebo zadaním chrome://settings/help do adresného riadku. Ak prehliadač nájde novú verziu, stiahne ju a po reštarte ju aktivuje.
Ak používaš iný prehliadač postavený na Chromium, odporúča sa rovnako skontrolovať dostupnosť aktualizácie priamo v jeho nastaveniach.
Prehliadače sú dnes extrémne komplexný softvér s miliónmi riadkov kódu. Spracovávajú HTML, CSS, JavaScript, multimédiá, sieťovú komunikáciu aj šifrovanie. Stačí malá chyba a útočník ju dokáže využiť. Zero-day znamená, že útočníci nájdu dieru skôr, než sa objaví oprava. Preto je rýchla aktualizácia dnes najjednoduchší a zároveň najúčinnejší spôsob ochrany.


















