

Používaš Chrome? Viac ako 300-tisíc ľudí si doň pustilo škodlivý doplnok, ktorý kradne údaje
Desiatky škodlivých rozšírení pravdepodobne vznikli v rámci jednej širokej hackerskej kampane.
Chrome Web Store opäť ukázal svoju temnú stránku. Bezpečnostní analytici odhalili viac ako 30 škodlivých rozšírení, ktoré sa tvárili ako AI asistenti, no v skutočnosti kradli prihlasovacie údaje, obsah e-mailov aj históriu prehliadania. Celkovo si ich nainštalovalo viac než 300 000 používateľov.
Kampaň dostala názov AiFrame a objavili ju analytici zo spoločnosti LayerX, ktorá sa zameriava na bezpečnosť prehliadačov. Všetky rozšírenia podľa nich komunikovali s rovnakou infraštruktúrou pod doménou „tapnetic[.]pro“. Nešlo teda o náhodu, ale o koordinovanú akciu.

Tvárili sa ako AI, no potajomky kradli dáta
Najúspešnejšie rozšírenie nieslo názov Gemini AI Sidebar a dosiahlo približne 80 000 používateľov, kým ho obchod odstránil. Ďalšie však stále zostali dostupné, vrátane:
- AI Sidebar: 70 000 používateľov
- AI Assistant: 60 000 používateľov
- ChatGPT Translate: 30 000 používateľov
- AI GPT: 20 000 používateľov
- ChatGPT: 20 000 používateľov
- Google Gemini: 10 000 používateľov
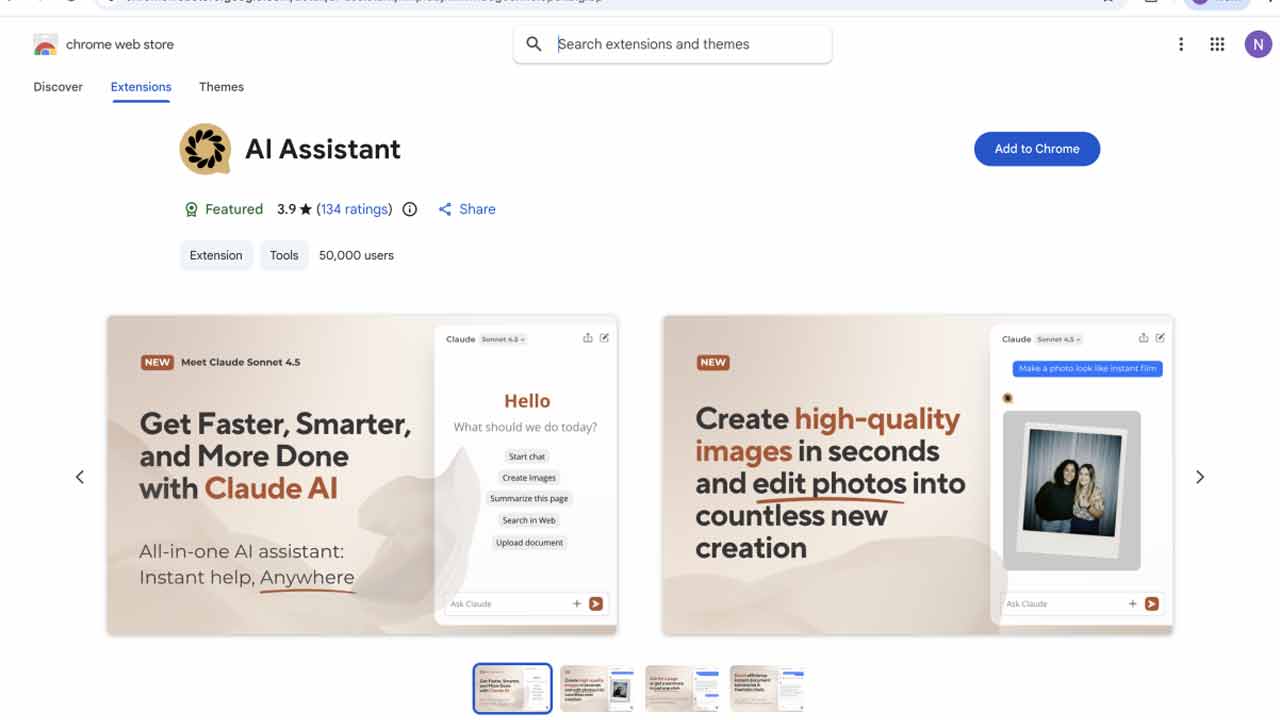
Všetkých 30 doplnkov zdieľalo rovnakú internú štruktúru, JavaScript logiku, povolenia aj backend. Navonok pôsobili ako moderní AI pomocníci, no v skutočnosti neobsahovali žiadnu lokálnu umelú inteligenciu. Funkčnosť zabezpečil jednoduchý trik, načítali obsah vzdialenej stránky cez celoobrazovkový iframe. Prevádzkovateľ tak mohol kedykoľvek zmeniť správanie doplnku bez aktualizácie a vyhnúť sa kontrole Googlu.
Rozšírenia zbierali obsah stránok, ktoré si navštívil, vrátane citlivých prihlasovacích formulárov. Osobitnú pozornosť si zaslúžil Gmail. Polovica analyzovaných doplnkov cielila priamo na mail.google.com, spúšťali sa hneď na začiatku načítania stránky a vložili vlastné prvky do rozhrania.
Neprehliadni

Skript čítal obsah e-mailov priamo z DOM štruktúry a opakovane extrahoval text vlákien, vrátane konceptov, ktoré si ešte neodoslal.
„Text e-mailových správ a súvisiace kontextové údaje môžu byť odoslané mimo zariadenia a mimo bezpečnostných hraníc služby Gmail na vzdialené servery,“ vysvetľujú analytici z LayerX.
Niektoré doplnky obsahovali aj mechanizmus vzdialene spustenej hlasovej analýzy. Využívali Web Speech API na rozpoznávanie reči a generovanie prepisov. Výsledky následne odoslali späť operátorom. Ak si doplnku udelil povolenie na prístup k mikrofónu, mohli zachytiť časť rozhovorov v tvojom okolí.
Zneužitie Manifest V3
Google pred časom zaviedol nový štandard pre rozšírenia (Manifest V3), ktorý mal zvýšiť bezpečnosť a obmedziť prístup k dátam. Problém je, že útočníci využívajú zvyklosť používateľov udeľovať široké povolenia, napríklad „čítať a meniť všetky vaše dáta na navštívených webových stránkach“, aby AI asistent vôbec fungoval.
Takto sa malvér schováva za legitímne potreby umelej inteligencie, a používateľ často ani netuší, že mu do počítača prúdia citlivé údaje.
Nebezpečenstvo Session Hijacking
Najmä cookies a aktívne prihlasovacie tokeny sú riziko. Ak rozšírenie ukradne tvoj aktívny „session token“, útočník sa do účtu dostane aj bez hesla alebo 2FA kódu. Jednoducho skopíruje tvoju identitu a systém ho vpustí dnu ako teba.
Falošné recenzie a „Social Proof“
Pred pár rokmi univerzálna rada znela, aby si pri sťahovaní nového rozšírenia kontroloval hodnotenie a recenzie. Ako je teda možné, že si malvér stiahli stovky tisíce užívateľov? Odpoveď je AI a dnes útočníci často používajú farmy na recenzie. Keď vidíš rozšírenie so 4,5 hviezdičkami a tisíckami stiahnutí, kritické myslenie vypne. Dnes je preto dôležité nekontrolovať len to, či má rozšírenie pozitívne recenzie, ale ako tie recenzie vyzerajú. Bohužiaľ, pravdou je, že v niektorých prípadoch človek naozaj nedokáže rozlíšiť medzi falošnými a pravými recenziami. Vo väčšine prípadov si ale všimneš, že tie pozitívne recenzie vyzerajú na jedno kopyto, alebo že ich bolo veľa pridaných v rovnaký čas.
Bezpečnostní analytici kontaktovali Google, no technický gigant sa k prípadu nevyjadril. Ku dnešnému dňu ale niektoré doplnky zmizli, no ďalšie zostali aktívne. LayerX odporučil skontrolovať zoznam nebezpečných rozšírení. Ak si niektoré z uvedených rozšírení používal, alebo stále používaš, odporúča sa resetovať heslá ku všetkým účtom.
Chrome Web Store ponúka tisíce nástrojov, no nie každý „AI asistent“ pracuje v tvoj prospech. Stačí jedno kliknutie a citlivé údaje opustia tvoj prehliadač. Ostražitosť ostáva najlacnejšou ochranou.
Kompletný zoznam zaznamenaných škodlivých rozšírení
- Gemini AI Sidebar: 80 000 používateľov
- AI Assistant: 50 000 používateľov
- AI Sidebar: 50 000 používateľov
- ChatGPT Translate: 30 000 používateľov
- AI GPT: 20 000 používateľov
- ChatGPT Sidebar: 10 000 používateľov
- AI Sidebar (iné rozšírenie s rovnakým generickým názvom): 9 000 používateľov
- Google Gemini: 7 000 používateľov
- ChatGPT Translation: 1 000 používateľov
- Chat GPT for Gmail: 1 000 používateľov
- DeepSeek Chat: 1 000 používateľov
- Ask Gemini: 1 000 používateľov
- Email Generator AI: 881 používateľov
- Ai Picture Generator: 813 používateľov
- XAI: 760 používateľov
- Chat With Gemini: 225 používateľov
- Chat Bot GPT: 426 používateľov
- Grok Chatbot: 225 používateľov
- ChatGBT: 396 používateľov
- Asking Chat Gpt: 261 používateľov
- Grok: 261 používateľov
- DeepSeek Download: 275 používateľov
- ChatGPT Picture Generator: 251 používateľov
- AI Image Generator Chat GPT: 249 používateľov
- AI Translator: 194 používateľov
- Llama: 147 používateľov
- AI For Translation: 91 používateľov
- AI Email Writer: 64 používateľov
- AI Cover Letter Generator: 27 používateľov
- AI Message Generator: 24 používateľov


















