

Masívna kampaň „Pushpaganda“ zahltila internet správami generovanými AI: Medzi zasiahnutými krajinami bolo aj Slovensko
Bezpečnostní analytici zo Satori Threat Intelligence varujú pred Pushpaganda kampaňou, ktorá vytvárala falošné AI správy na základe lokálnych udalostí a dostala sa aj do Google Discover.
Podvodná kampaň známa ako „Pushpaganda“ ukázala, že moderné online útoky už nestavajú len na klasických trikoch, ale čoraz viac na umelej inteligencii a správaní používateľa. Útočníci ju využili na to, aby dostali falošné správy priamo do prostredia, ktoré ľudia považujú za dôveryhodné, do Google Discover.
Bezpečnostní analytici zo Satori Threat Intelligence tvrdia, že na prvý pohľad vyzerali tieto články ako bežné správy. V skutočnosti však išlo o AI-generovaný obsah, ktorý útočníci masovo vytvárali a optimalizovali tak, aby sa dostal do odporúčaní Googlu. Vďaka tomu sa falošné informácie objavili medzi legitímnymi správami bez toho, aby si si všimol rozdiel.

Umelá inteligencia prispôsobila obsah správ lokálnym udalostiam
Výskumníci pritom upozornili, že AI tu nehrala len úlohu „pisára“. Útočníci ju použili aj na niečo oveľa dôležitejšie, na vytváranie dôveryhodného kontextu. Modely dokázali rýchlo generovať články prispôsobené tomu, čo sa práve riešilo v konkrétnom regióne. Ak sa niekde stala lokálna udalosť, systém dokázal vytvoriť desiatky verzií správ, ktoré pôsobili ako reálne lokálne spravodajstvo.
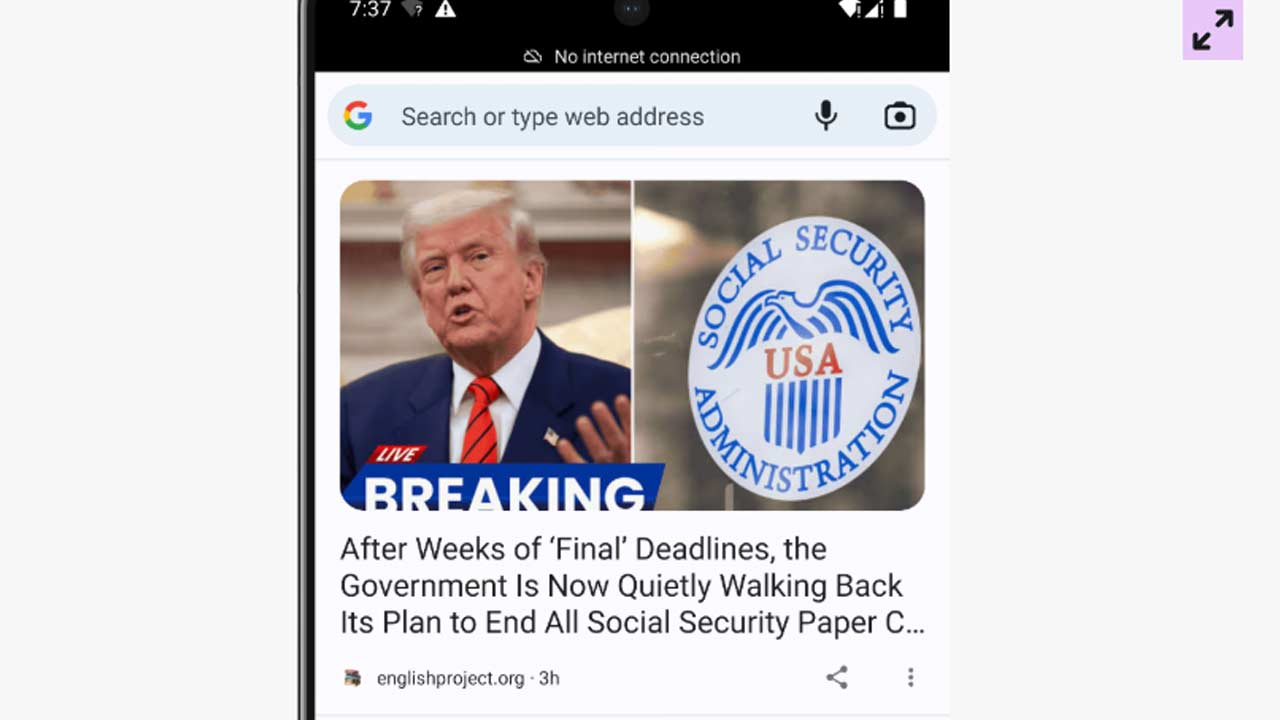
„AI dokázala vytvoriť pocit, že ide o skutočné lokálne správy, hoci išlo o masovo generovaný obsah,“ uviedli výskumníci: „Týmto spôsobom sa z podvodu stal hyper-lokálny útok, presne zacielený, rýchly a ťažko odlíšiteľný od reality.“
Druhý krok kampane sa spoliehal na psychológiu. Keď si klikol na článok, stránka ťa začala presviedčať, aby si povolil push notifikácie. Útočníci vedeli, že moderný internet ťa neustále núti niečo potvrdzovať, cookies, newslettery, polohu či prístup k údajom. Tento jav sa dá opísať ako únava z rozhodovania. Čím viac podobných okien vidíš, tým menej pozornosti im venuješ.
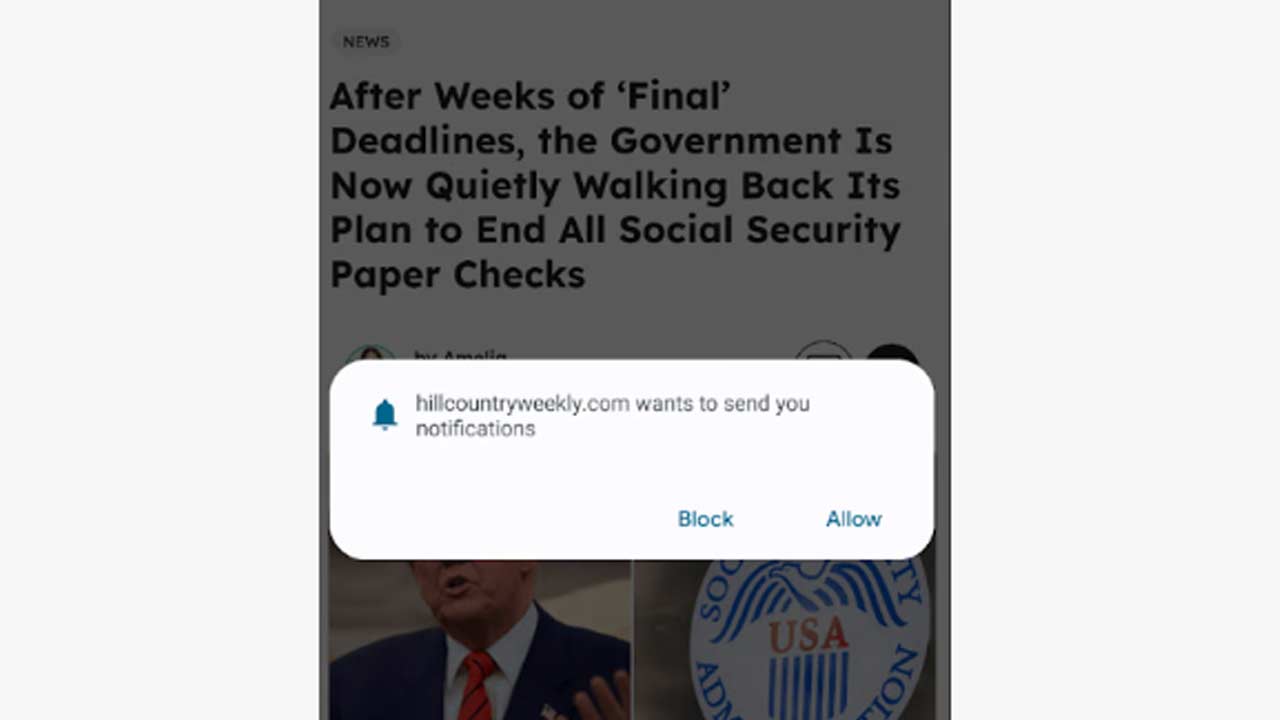
Práve to útočníci zneužili. Tlačidlo „povoliť“ pôsobilo ako rýchla cesta späť k obsahu, zatiaľ čo odmietnutie bolo menej výrazné. Ide o klasický príklad takzvaných temných vzorcov, teda dizajnových trikov, ktoré ťa nenápadne tlačia do súhlasu.
Neprehliadni

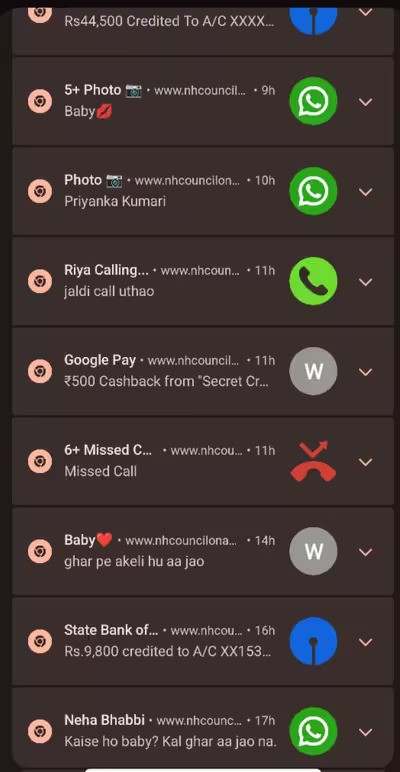
Po udelení povolenia začala tretia fáza. Do zariadenia ti prichádzali falošné upozornenia, často urgentné správy o právnych problémoch alebo bezpečnostných hrozbách. Kliknutie ťa presmerovalo na ďalšie stránky plné reklám alebo podvodov, ktoré generovali zisk pre útočníkov.
Celá operácia bežala vo veľkom rozsahu. Výskumníci zaznamenali približne 240 miliónov reklamných požiadaviek za jediný týždeň a viac než stovku zapojených domén. Kampaň sa začala v Indii, no rýchlo sa rozšírila do USA, Kanady či Európy.
„Útočníci oklamali používateľov tak, že si sami zapli notifikácie s naliehavými správami,“ uviedli výskumníci zo Satori.
Aj Slovensko sa nachádzalo medzi krajinami, ktoré Pushpaganda zasiahla
Hoci kampaň dominovala hlavne v USA a vo väčších Európskych krajinách, vďaka použitiu AI mohli útočníci vytvoriť kampaň v prakticky akejkoľvek krajine. Aj Slovensko bolo medzi tými, ktoré zaznamenali zvýšený počet dezinformačných článkov v Google Discover. Ak túto službu používaš, dôležité je neklikať okamžite na upozornenia, ktoré sa ti objavia hneď po otvorení stránky.
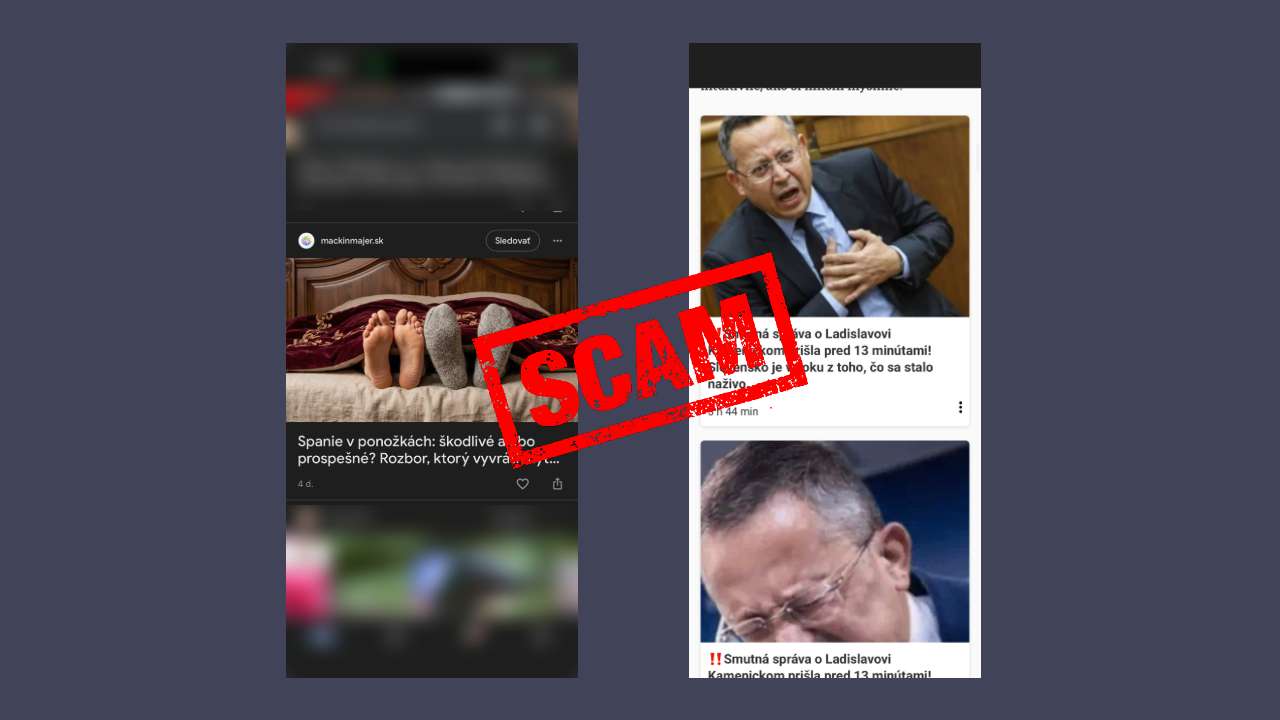
Rovnako ak natrafíš na portál, ktorý prináša „šokujúce novinky“ je dobré si informáciu potvrdiť z ďalšieho zdroja, než webu potvrdíš možnosť posielať ti upozornenia. V tom „lepšom“ prípade ti budú v prehliadači vyskakovať upozornenia na ďalšie dezinformácie, v tom horšom rôzne podvodné reklamy alebo upozornenia, ktoré sa ťa pokúsia presvedčiť, že máš v počítači nainštalovaný malvér.
Objavili sa aj rozsiahle siete propagujúce dezinformačný a podvodný biznis
Dôležitý rozmer tohto útoku však nepredstavovala len technika, ale aj ekonomika celej scény. Popri Pushpagande sa objavili aj rozsiahle siete ako Low5, ktoré fungovali ako infraštruktúra pre digitálny podvodný biznis.
Tento systém spojil viac než 3 000 domén a desiatky mobilných aplikácií, ktoré generovali falošnú návštevnosť a reklamné kliknutia. Nešlo o jeden izolovaný útok, ale o trh, kde si útočníci prenajímali prístup k už existujúcej infraštruktúre.
Vznikol tak model „fraud-as-a-service“, teda podvod ako služba. Útočník si nemusel budovať vlastnú sieť, jednoducho sa napojil na existujúce domény a aplikácie a spustil vlastnú kampaň. Ak jednu časť systému zablokovali, iné časti pokračovali ďalej a infraštruktúru si rýchlo prevzal niekto iný.
„Zdieľaná monetizačná vrstva umožňuje viacerým útočníkom napojiť sa na rovnaký systém a rýchlo škálovať podvody,“ uviedli výskumníci.
V tomto prostredí zohráva úlohu aj ďalší problém, rýchlosť a presnosť AI. Útočníci už nevytvárajú univerzálne podvody, ale extrémne prispôsobené kampane, ktoré reagujú na konkrétnu situáciu v reálnom čase. Znamená, že podvod už nemusí vyzerať ako podvod, môže vyzerať ako presne to, čo práve hľadáš.
Google medzitým reagoval a časť tejto aktivity odstránil z platformy. Firma zároveň zdôraznila, že má systémy na odhaľovanie spamového obsahu a AI-generovaných manipulácií, ktoré porušujú pravidlá.
Celý prípad však ukázal, že boj sa neposúva len medzi útočníkmi a platformami. Posúva sa aj do úrovne dizajnu internetu a ľudského správania. Útočníci už neútočia priamo na zariadenie, zameriavajú sa na pozornosť, rutinu a automatické kliky.


















