

Android ekosystém zasiahol zákerný malvér Perseus: Ten špehuje naozaj všetko, aj aplikáciu Poznámky
Bezpečnostných analytikov z Threat Fabric prekvapil záber nového malvéru Perseus, ktorý sa šíri cez falošné aplikácie.
Mobilný malvér sa za posledné roky výrazne zmenil. Hackerom už nestačí ukradnúť heslá alebo odchytiť SMS kódy. Nové hrozby sa snažia získať plnú kontrolu nad zariadením a zároveň zbierať čo najviac informácií o používateľovi.
Jedným z najnovších príkladov je malvér s názvom Perseus. Bezpečnostní výskumníci z Threat Fabric ho zachytili priamo v reálnych kampaniach a jeho schopnosti ukazujú, kam sa tento typ útokov posúva.

Perseus je postavený na starom kóde, no naučil sa nové triky
Perseus nevznikol úplne od nuly. Stavia na starších známych hrozbách ako Cerberus a Phoenix, ktoré sa medzi útočníkmi šírili už roky.
To však neznamená, že ide o zastaraný nástroj. Práve naopak, hackeri jeho kód výrazne vylepšili. Vývojári vzali osvedčený základ a pridali nové funkcie, ktoré zvyšujú kontrolu nad zariadením a zároveň zlepšujú schopnosť skryť sa.
„Perseus ukazuje, ako sa mobilný malvér prispôsobuje a využíva legitímne funkcie systému,“ hovoria bezpečnostní analytici.
Zaujímavý detail sa objavil pri analýze jednej vetvy kódu. Obsahovala emotikony, nezvyčajne podrobné logovanie a štruktúru, ktorá naznačuje použitie AI nástrojov pri vývoji. To v klasickom malvéri nebýva bežné.
Neprehliadni

Útočník už nemusí byť špičkový programátor. Stačí mu starý uniknutý kód, napríklad Cerberus, a nástroje umelej inteligencie mu pomôžu opraviť chyby, pridať nové funkcie a upraviť kód tak, aby sa dokázal lepšie skryť. Vývoj malvéru sa tým výrazne zrýchľuje.
Pozor na tento typ aplikácií, Perseus sa môže ukrývať práve v nich
Perseus sa šíri najmä cez aplikácie, ktoré sa tvária ako IPTV služby. Ide o aplikácie, ktoré ti sľubujú sledovanie televízie cez internet, často zadarmo alebo za podozrivo nízku cenu, vrátane platených kanálov, športu či filmov.
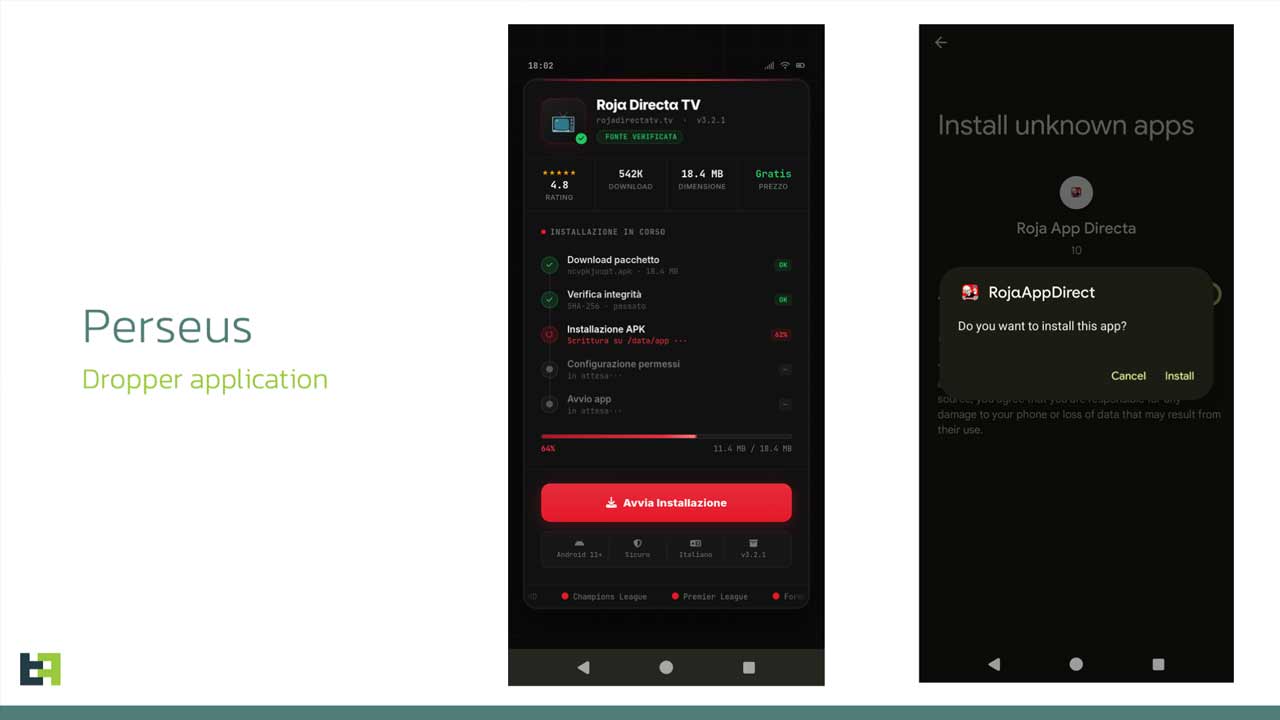
Dôležité však nie je len to, čo sa vydáva za legitímnu aplikáciu, ale aj správanie používateľov. Ľudia, ktorí používajú IPTV, si zvykli inštalovať aplikácie mimo oficiálnych obchodov. Ignorujú varovania systému a povolia inštaláciu z neznámych zdrojov. Práve tento zvyk útočníci využívajú.
Nejde len o technickú chybu, ale o psychologický moment. Ak raz povolíš inštaláciu „pre telku zadarmo“, otvoríš dvere aj pre malvér.
Cieľom malvéru je získať absolútnu kontrolu
Po aktivácii získa Perseus veľmi široké možnosti. Využíva Nastavenia dostupnosti, čo je funkcia určená na pomoc znevýhodneným používateľom. Malvér ju však zneužije na ovládanie zariadenia.
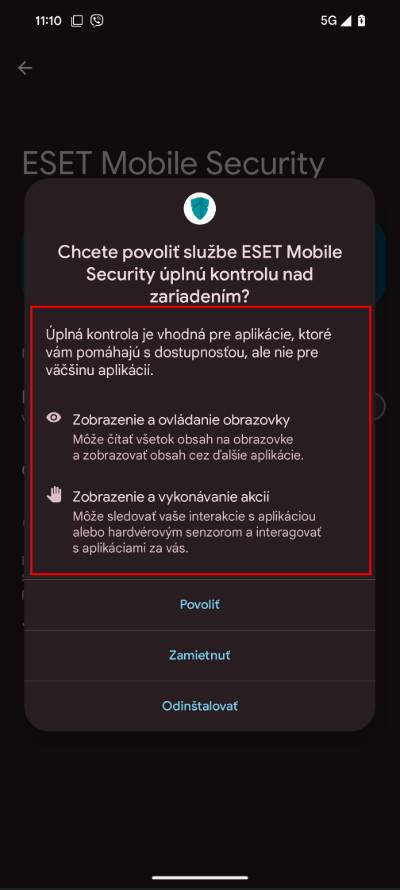
Dokáže sledovať obrazovku, simulovať kliknutia a ovládať aplikácie. V praxi to znamená, že útočník môže mobil riadiť na diaľku.
Dokonca si vytvorí takmer živý prenos obrazovky alebo analyzuje rozhranie aplikácií a pracuje s nimi automaticky. Perseus využíva aj klasické techniky. Prekryje aplikáciu falošným oknom a prinúti ťa zadať údaje. Zároveň zaznamenáva všetko, čo napíšeš.
To umožňuje krádež prihlasovacích údajov, PIN kódov aj rôznych finančných informácií, ktoré môže útočník následne zneužiť. V kombinácii s diaľkovým ovládaním dokáže útočník vykonať aj samotné transakcie.
Malvér sleduje naozaj všetko, aj aplikáciu Poznámky
Najväčšia zmena sa objavila pri práci s dátami. Perseus dokáže prehľadávať aplikácie na poznámky. Otvorí ich, prejde jednotlivé záznamy a uloží ich obsah.
Poznámky často obsahujú veci, ktoré inde nenájdeš, napríklad heslá, obnovovacie frázy alebo súkromné informácie. Práve preto sú pre útočníkov tak cenné.
Najprv ťa „preklepne“, až potom zaútočí
Perseus nepôsobí ako jednoduchý vírus, ktorý sa spustí okamžite. Najskôr si „preklepne“ prostredie a zistí, kde sa vlastne nachádza.
Kontroluje pritom viacero vecí, napríklad či má zariadenie SIM kartu, aký je stav batérie, koľko aplikácií sa v ňom nachádza a či hardvér pôsobí realisticky. Na základe týchto údajov si vytvorí obraz o tom, či ide o skutočný telefón alebo len testovacie prostredie.
Ak zistí podozrivé znaky, napríklad neustále plnú batériu alebo prázdny systém bez dát, vyhodnotí zariadenie ako testovacie a neaktivuje hlavné funkcie.
Malvér teda sťažuje analytikom odhalenie a rozobratie jeho kódu, lebo sa dokáže skryť a čakať na „skutočnú obeť“.
Perseus nepredstavuje úplne nový typ hrozby. Ukazuje však, ako sa malvér posúva, rýchlejšie sa vyvíja, lepšie sa skrýva a zbiera viac dát než predtým. Kombinuje technické triky s využitím správania používateľov a novými nástrojmi, ktoré zjednodušujú jeho vývoj.
„Ide o evolúciu, ktorá zvyšuje efektivitu a prispôsobivosť,“ uzatvárajú analytici.
Práve to robí malvér Perseus mimoriadne nebezpečným škodlivým kódom.


















