

Nový bankový trojan PixPirate útočí na naše peňaženky. Takto si počká na tvoju platbu a peniaze presmeruje inde
Nový Android malvér PixPirate útočí v momente, keď odosielaš peniaze. Sleduje obrazovku, prepíše údaje platby a zneužíva výkon telefónu na ťažbu kryptomien bez tvojho vedomia.

Kyberbezpečnostní analytici zo Zimperium upozornili na nový typ bankového malvéru pre Android, ktorý síce vznikol v Brazílii, no odvtedy sa preniesol aj do Európy, vrátane Slovenska. Nejde pritom o klasický vírus, ktorý sa snaží potichu zbierať údaje. Tento útok cieli na konkrétny moment, chvíľu, keď odosielaš peniaze
Brazílsky systém PIX funguje podobne ako okamžité SEPA platby, ktoré fungujú u nás. Peniaze sa presunú v priebehu sekúnd a možnosť vrátenia prakticky neexistuje. Práve na túto vlastnosť sa celý útok spolieha. Útočník nepotrebuje prelomiť banku ani zabezpečenie. Stačí mu zasiahnuť presne v momente, keď transakciu potvrdíš.

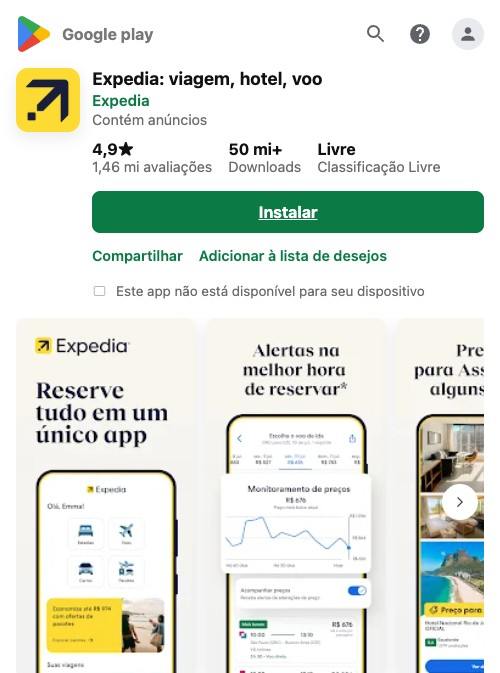
Celý scenár začína nenápadne. Stiahneš si aplikáciu, ktorá pôsobí dôveryhodne. Môže ísť o kuriérsku službu, banku, cestovnú aplikáciu alebo antivírus. Stránka, z ktorej ju získaš, vyzerá ako Google Play, má rovnaký dizajn aj hodnotenia. Rozdiel si prakticky nemáš šancu všimnúť. Aplikácia však nepochádza z oficiálneho zdroja.
Po spustení ťa vyzve na zapnutie služby prístupnosti. Táto funkcia má legitímne využitie, no zároveň dáva aplikácii možnosť čítať obsah obrazovky a ovládať telefón. Útočníci v tomto prípade zašli ešte o krok ďalej a do podvodnej aplikácie implementovali správu „Toto oprávnenie slúži len na funkcie aplikácie. Žiadne osobné údaje sa nezbierajú“. Tá mala užívateľov upokojiť, no keď povolenie potvrdili, malvér získal prístup k najcitlivejším údajom.
Malvér zo začiatku pracuje nenápadne
Bezpečnostní analytici varujú, že po tomto kroku sa nič nápadné nestane. Telefón funguje normálne, aplikácia nevyvolá podozrenie. Malvér totiž neútočí okamžite, najprv sleduje prostredie. V pozadí začne streamovať obrazovku na server útočníka, takže niekto vidí v reálnom čase všetko, čo robíš.
Neprehliadni

Okrem toho má ešte jednu funkciu, o ktorej sa menej hovorí. Keď práve „nečaká“ na tvoju platbu, využíva výkon telefónu na ťaženie kryptomeny Monero. Robí to inteligentnejšie, než väčšina „minerov“ na internete. Podvodná aplikácia sleduje teplotu zariadenia aj stav batérie. Ak sa teploty zdvihnú alebo spotreba batérie narastie, miner sa vie ukončiť, aby nevzbudil podozrenie a v systéme mohol ostať čo najdlhšie.
Znamená to, že aj keď nepoužívaš banku, telefón pracuje pre niekoho iného, zarába mu kryptomeny a kvôli sústavnému zaťaženiu sa rýchlejšie opotrebúva.
Škodlivá činnosť sa začne v momente, keď otvoríš banku
Rozhodujúci moment príde až vtedy, keď otvoríš bankovú aplikáciu a zadáš platbu. Malvér sleduje text na obrazovke a vyhľadáva signály, že ide o transakciu. Keď ich rozpozná, začína so škodlivou činnosťou. Na displeji sa objaví hláška „Počkajte“, ktorá pôsobí ako bežné načítanie.
V pozadí sa však odohrá zásadná zmena. Útočník prepíše údaje príjemcu a aplikácia následne automaticky potvrdí transakciu. Ty vidíš len úspešne dokončenú platbu.
„Útočník sleduje obrazovku v reálnom čase a zasiahne presne v momente transakcie,“ varujú bezpečnostní analytici.
Peniaze však odídu na úplne iný účet.
Z Brazílie sa útok rozrástol aj do Európy
Dôležité je pochopiť, prečo tento útok funguje aj na Slovensku. Nejde o konkrétny systém PIX. Ide o princíp okamžitých platieb. SEPA Instant, mobilné bankovníctvo či QR platby fungujú rovnako rýchlo a bez možnosti zásahu po odoslaní. Malvér pritom nepotrebuje poznať konkrétnu banku. Sleduje obrazovku a reaguje podľa toho, čo vidí.
Kým má útočník prístup k obrazovke, dokáže sa prispôsobiť väčšine systémov.
„Malvér nepotrebuje poznať aplikáciu. Stačí mu sledovať a konať v správnom momente,“ zhrnuli experti.
Toto sú škodlivé aplikácie, ktoré bezpečnostní analytici zatiaľ zaznamenali:
- Expedia: viagem, hotel, voo: slúži ako dropper
- Sicredi X: vydáva sa za banku Sicredi, obsahuje RAT aj dropper
- Correios: vydáva sa za brazílsku poštu, obsahuje RAT aj dropper
- Reconhecimento XP: vydáva sa za XP Investimentos, obsahuje RAT
- STJ: vydáva sa za Najvyšší súd Brazílie, slúži ako dropper
- Central Caçamba: lokálne služby zberu odpadu, obsahuje RAT
- PARANA CAÇAMBAS: regionálne služby zberu odpadu, obsahuje RAT aj dropper
- Avg Antivirus: vydáva sa za AVG antivírus, obsahuje RAT aj dropper
- PILATESEMCASA: fitness aplikácia, obsahuje RAT aj dropper
Bezpečnostní experti zo Zimperia zároveň varujú, že aplikácie, ktoré vidíš na zozname vyššie nie sú jediné, ktoré sa môžu na internete nachádzať. Kyberzločinci neustále prispôsobujú škodlivé aplikácie trhu, na ktorom operujú. V prípade Slovenska sa môžu zamerať na lokálne banky alebo aplikácie, ktoré operujú na globálnom trhu.
Preto si dávaj pozor, odkiaľ aplikácie sťahuješ. Vždy sa uisti, že si na oficiálnej stránke Google Play. Zároveň kontroluj aj hodnotenia a recenzie.
Bezpečnostné funkcie postupne prichádzajú
Technologické firmy už začali na hrozbu reagovať. Google predstavil v testovacej verzii Androidu 17 nový režim ochrany, ktorý dokáže blokovať podozrivé aplikácie žiadajúce prístup k službám prístupnosti. Tento krok cieli priamo na podobné útoky, ktoré zneužívajú legitímne funkcie systému.
Aj dnes však existuje spôsob, ako si niečo všimnúť. Moderné Android zariadenia zobrazujú indikátor, keď aplikácia nahráva obrazovku. Ide o malú ikonu kamery alebo zelený bod v hornom rohu. Ak ju vidíš v momente, keď nenahrávaš video ani nezdieľaš obrazovku, ide o varovný signál.
Celý problém tak nestojí na jednej konkrétnej chybe, ale na kombinácii dôvery a oprávnení. Stačí jedna aplikácia mimo oficiálneho obchodu a jedno potvrdenie navyše. Útočník potom nemusí nič lámať ani obchádzať. Stačí mu sledovať a zasiahnuť v správnom momente.


















