

Google práve výrazne sťažil krádež prihlasovacích údajov. Túto verziu prehliadača Chrome si ihneď stiahni, prináša prelomovú funkciu
Google v Chrome zavádza ochranu, ktorá naviaže tvoje prihlásenie na konkrétne zariadenie. Ak hacker ukradne cookies, bez bezpečnostného čipu a kryptografického kľúča sa do účtu nedostane.
Google vytiahol novú zbraň proti jednému z najotravnejších problémov dnešného internetu, krádeži prihlásení. Projekt s názvom Device Bound Session Credentials (DBSC) sa po testovaní dostal medzi bežných používateľov v Chrome 146 na Windows a čoskoro dorazí aj na macOS. Google opisuje novú funkciu ako zmenu prístupu k tomu, ako sa chráni tvoje prihlásenie na webe.
Doteraz fungoval útok pomerne jednoducho. Stačilo, aby si do počítača stiahol škodlivý program. Ten sa potichu dostal k súborom prehliadača a vytiahol z nich tzv. cookies, malé dáta, ktoré web používa na to, aby si napríklad pamätal čo si vložil do košíka v e-shope, aké nastavenia si zvolil na stránke, alebo aby ťa nemusel stále prihlasovať na web, ktorý používaš často. Útočník potom tieto cookies použil a bez hesla sa dostal do tvojho účtu, pričom často ich ešte predal ďalej. Malware ako LummaC2 sa v tomto výrazne zlepšil a stal sa bežným nástrojom.

Problém bol v tom, že keď sa útočník dostal priamo do tvojho zariadenia, mal prakticky voľné ruky. Vedel čítať pamäť aj súbory a klasická ochrana nestačila. Firmy sa preto spoliehali skôr na spätné odhalenie podvodu, sledovali podozrivé správanie a snažili sa ukradnuté prístupy zablokovať. Lenže šikovný útočník vedel tieto kontroly obísť. DBSC tento model otočil. Namiesto naháňania útočníkov po útoku sa snaží zabrániť tomu, aby ukradnuté dáta vôbec fungovali.
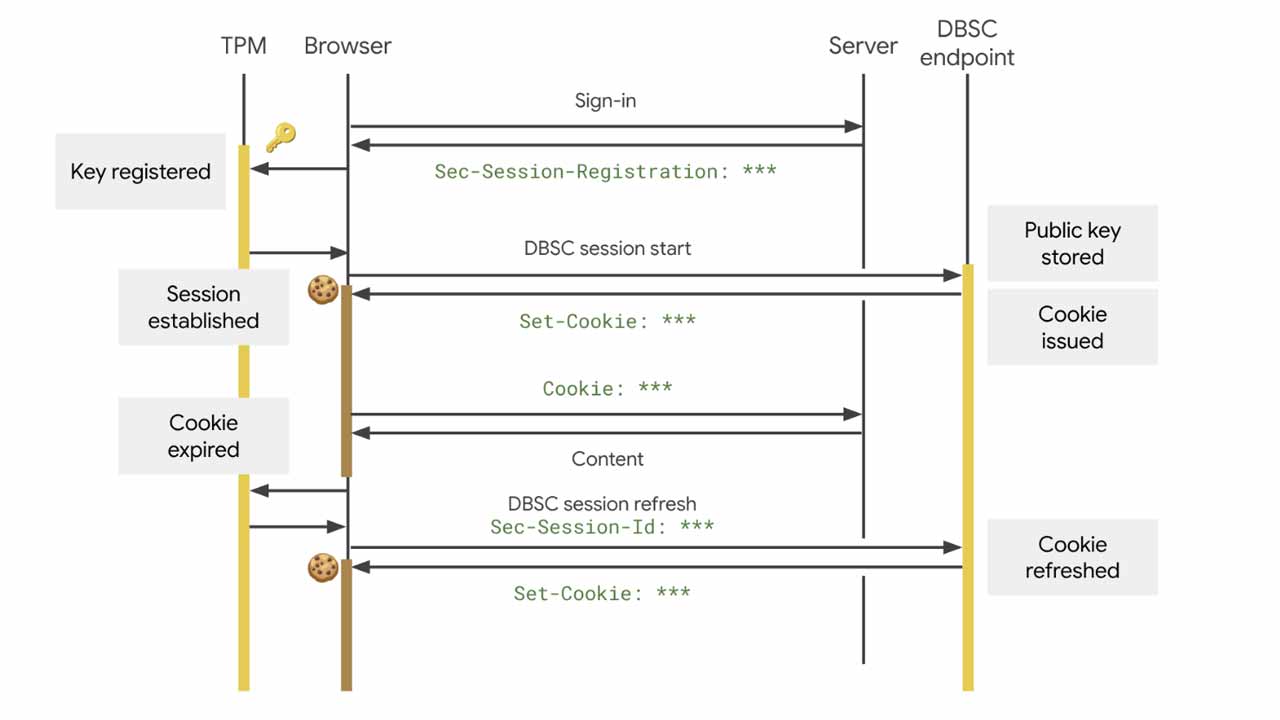
Nová funkcia DBSC funguje tak, že sa tvoje prihlásenie naviaže na konkrétne zariadenie. Chrome pri tom využije bezpečnostný čip v počítači, napríklad TPM vo Windows alebo Secure Enclave na Macu. Tento čip vytvorí unikátny kryptografický kľúč, ktorý nikdy neopustí zariadenie. Server potom pri každom obnovení prihlásenia overí, či prehliadač tento kľúč naozaj má.
Ak útočník ukradne cookies, nemá kľúč a bez neho sa do účtu nedostane. Navyše tieto cookies majú krátku životnosť, takže rýchlo stratia hodnotu.
Neprehliadni

„DBSC zásadne mení schopnosť webu brániť sa proti tejto hrozbe, namiesto reakcie po útoku prináša prevenciu,“ píše Google.
Cookies budú pre hackera po implementácii DBSC bezcenné
DBSC mení roky opakované pravidlo, ktoré hovorí, že ten, kto má prístup k súborom cookies, ten má prístup k tvojmu účtu. Tento princíp pochádzal ešte z 90. rokov a stal sa základom fungovania webu. DBSC túto logiku rozbil, pretože pod tútou funkciou súbor cookie už nefunguje ako samostatný kľúč, ale len ako polovica skladačky. Tú druhú predstavuje fyzický čip v tvojom zariadení. Pre útočníkov to znamená zásadnú zmenu hry, nestačí ukradnúť dáta, musia ovládnuť celé zariadenie v reálnom čase. To je výrazne náročnejšie a zároveň ľahšie odhaliteľné.
Google zároveň vysvetľuje, že pre weby sa toho veľa nemení. Stále používajú klasické cookies, len si doplnia nové body na registráciu a obnovu relácie. Všetku zložitú kryptografiu rieši prehliadač na pozadí. Rovnako jednoduché je to aj pre samotných užívateľov, ktorí nemusia nič nastavovať ani spúšťať. Po implementácii DBSC budú cookies automaticky bezpečnejšie.
Google už počas testovania sledoval výsledky a tvrdí, že počet prípadov krádeže relácií výrazne klesol. Do testov sa zapojili aj firmy ako Okta, ktoré pracujú s prihlasovaním vo veľkom.
Čo keď sa pokazí počítač?
Keď hovoríme o tom, ako DBSC chráni súbory cookies na úrovni hardvéru, mnohým sa pýta otázka, čo sa stane, keď sa ti pokazí počítač. Google upokojuje, že ani v tomto prípade nie je dôvod na paniku. DBSC nechráni tvoje meno a heslo, ale len aktuálne prihlásenie. Keď si kúpiš nový počítač, normálne sa prihlásiš znova, zadáš heslo, potvrdíš 2FA a hotovo. V novom zariadení sa vytvorí nový kľúč a funguješ ďalej. DBSC funguje tak, že nikto ti „neodnesie“ už aktívnu reláciu z jedného zariadenia na druhé.
Dôležitou témou zostáva súkromie. Nový systém síce využíva unikátne kľúče, ale každý vzniká len pre jednu reláciu. Weby tak nedokážu sledovať tvoju aktivitu naprieč rôznymi stránkami.
„Každá relácia má vlastný kľúč, čo bráni prepojeniu aktivity medzi rôznymi webmi. Server navyše nedostane žiadne identifikátory zariadenia, iba verejný kľúč potrebný na overenie,“ upozorňuje Google.
Nesmieme zabúdať ani na výkon, ktorý je pri aktívnej funkcii ako DBSC dôležitým faktorom. Neustále kryptografické overovanie by na papieri mohlo spomaliť prehliadač alebo vybiť batériu, no v praxi pracuje funkcia o trochu inak. Výpočty prebiehajú priamo v bezpečnostnom čipe, nie v hlavnom procesore, takže systém nezaťaží CPU. Navyše sa tento proces nespúšťa pri každom kliknutí. Aktivuje sa len pri obnove cookies, napríklad raz za určitý čas. Google to navrhol tak, aby si rozdiel prakticky nepocítil.
Projekt vznikol ako otvorený štandard v rámci W3C a Google na ňom spolupracoval aj s Microsoftom a ďalšími firmami. Cieľom bolo nájsť riešenie, ktoré by fungovalo naprieč webom, nie len v jednom prehliadači.
Do budúcna plánuje Google systém ešte rozšíriť. Veľká téma je napríklad prihlasovanie cez tretie strany (SSO), kde chce firma zachovať väzbu na zariadenie počas celého procesu. Pracuje aj na pokročilejších spôsoboch registrácie s využitím hardvérových kľúčov či certifikátov. Zároveň hľadá riešenia aj pre zariadenia bez bezpečnostného čipu.


















