

Hackeri opäť raz zneužívajú Telegram na phishingové útoky. Na túto správu dávaj pozor, nie je to, čo sa zdá!
Bezpečnostní analytici upozorňujú na rozsiahlu phishingovú kampaň, ktorá zneužíva Telegram botov.
Telegram je platforma, ktorú si mnohí cenia pre jej politiku ohľadom súkromia. Zároveň ale nemôžeme popierať, že rovnaká politika spravila z platformy raj pre kyberzločincov. Nejedna hackerská skupina totiž organizuje svoju činnosť práve cez túto platformu a veľa hackerov sa pokúša užívateľov podviesť cez kontroverzných telegram botov.
Ako vysvetľujú bezpečnostní analytici z INKY, Telegram je cloudová, multiplatformová, sociálna sieť, cez ktorú sa dajú posielať aj okamžité správy. V poslednej dobe sa však zvýšil počet prípadov, ktoré využívajú HTML prílohy na zneužívanie Telegram botov pri phishingových útokoch.

Telegram bot je automatizované API rozhranie, ktoré beží v rámci služby Telegram. Boti dokážu posielať správy, získavať informácie alebo interagovať s užívateľmi. Ako sme už spomenuli na začiatku, kvôli politike ohľadom súkromia na Telegrame sa stala platforma domovom pre množstvo kyberzločineckých skupín. Vďaka tomu sa môžu hackeri ľahšie vyhnúť odhaleniu alebo trestnému stíhaniu.
V rámci najnovších útokov hackeri zneužívajú Telegram botov na posielanie phishingových emailov s nebezpečnou HTML prílohou. Priložený súbor kopíruje všetko čo sa nachádza pred zavináčom v emailovej adrese príjemcu. Bezpečnostní analytici vysvetľujú, že samotná HTML príloha nie je škodlivá, no jej obsah áno.
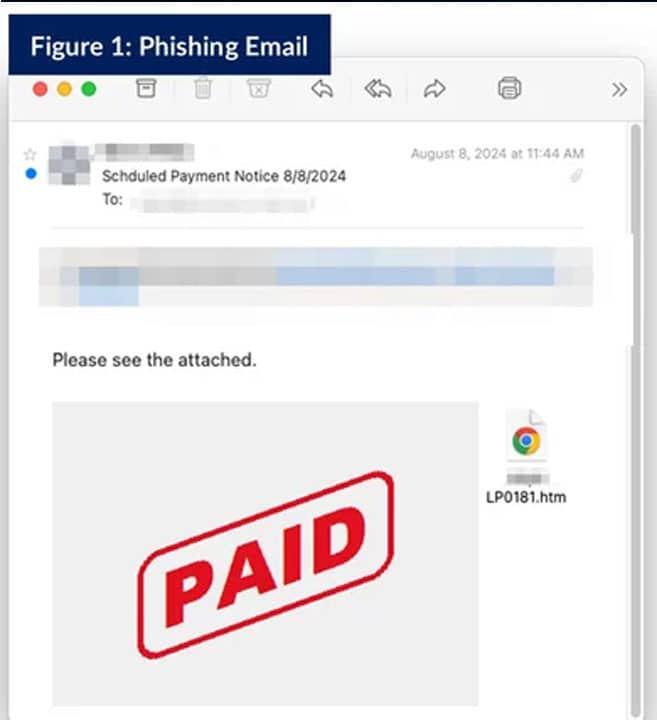
“Kliknutím na škodlivú prílohu sa neudeje nič. Nedôjde k narušeniu dát, nič sa nestiahne do počítača obete, ani sa nič nenahrá na server hackera,” vysvetľujú bezpečnostní analytici.
Webová stránka neexistuje, no aj tak je nebezpečná
Zároveň ale dodávajú, že nejde o webovú stránku v presnom zmysle slova. Ide o lokálnu webstránku, ktorá je dostupná len na zariadení užívateľa, teda nie je hostovaná na verejnom serveri. Stránka napodobňuje legitímnu prihlasovaciu stránku Microsoftu a takto zbiera citlivé údaje.
Neprehliadni

Namiesto toho, aby tvoje prihlasovacie údaje poslala stránka na servery Microsoftu, čo je prípad pre legitímne weby, sa spúšťa JavaScript, ktorý pošle tvoj email, heslo a IP adresu útočníkovi cez Telegram bota.
“Hackeri zbierajú IP adresy pre to, aby získali prehľad. IP adresy neukazujú síce presnú geografickú polohu, no môžu ukázať región, alebo len krajinu obete. Vďaka tomu môžu mať hackeri lepší prehľad a zaradiť si obete podľa krajín. Následne, keď budú útočiť na špecifický región, tak budú vedieť, koľko obetí majú v tomto regióne,” hovoria bezpečnostní analytici.
Následne môžu hackeri pomocou dostupných IP adries vykonať niekoľko typov útokov. Jedným z nich je aj DDoS útok. Hackeri môžu využiť botnet, teda sieť s desiatkami až tisícmi zariadení, aby zaplavila danú IP adresu požiadavkami. Tak obrovské množstvo požiadaviek systém nezvládne a zrúti sa, čím efektívne hackeri vypnú stránku alebo sieť, na ktorú útočili.
Okrem DDoS útoku ale môžu uplatniť aj takzvaný Port Scanning útok. Ide o útok, počas ktorého hackeri hľadajú otvorené porty, ktoré by mohli mať zraniteľnosti. Akonáhle ich nájdu, môžu zneužiť bezpečnostné slabiny, ak ich tieto porty majú.
IP adresa im prezradí cestu k tvojim zariadeniam
Získaním IP adresy však hackeri môžu nájsť cestu aj k množstvu IoT zariadení. Internet of Things je všeobecné označenie pre zariadenia, ktoré sú schopné prijímať alebo odosielať dáta, napríklad smart chladnička, smartfón, hodinky atď. Obrovské množstvo IoT zariadení nie je správne zabezpečených.
Okrem IoT zariadení ale dokážu hackeri napadnúť aj routery alebo firewally. Zle nakonfigurovaný router môže cez známu IP adresu hackerovi otvoriť cestu do siete.
Mimo všetkých útokov sa dá IP adresa zneužiť aj pri phishingových kampaniach. Útočníkovi poskytuje priestor, ako sa dozvedieť viac informácií o svojej obeti. IP adresa môže odhaliť napríklad operátora, polohu, či potenciálne prácu. Všetky tieto informácie dokáže hacker zneužiť pri vytváraní phishingového mailu.


















