

Hackeri majú novú techniku, ako kradnú WhatsApp či Telegram účty. Toto nastavenia si hneď skontroluj, varuje Google
Hackeri našli nový spôsob, ako sa dostať do tvojho WhatsApp, Telegram či Signal účtu.
Natrafiť dnes na online podvod nebolo nikdy také jednoduché. Prakticky každý deň nám zahlcujú e-mailové schránky rôzne podvody, no čoraz častejšie sa presúvajú aj do našich telefónov. Niekedy sú tieto pokusy oklamať používateľa premyslené do posledného detailu, inokedy sú úplne priehľadné. Pri tých najviac sofistikovaných si však ani nemusíš všimnúť, že si sa stal obeťou útoku.
Google najnovšie varuje pred rýchlo sa šíriacou hrozbou, ktorá môže viesť k odcudzeniu účtu v aplikáciách ako WhatsApp, Signal či Telegram. Podľa výskumníkov však nie je vylúčené, že podobné techniky môžu útočníci využiť aj pri iných komunikačných službách.

Za týmto typom útoku stojí viacero hackerských skupín, ako napríklad UNC5792, UNC4221, APT44 (známa aj ako Sandworm) či Turla napojená na ruskú FSB. Ak sa trochu orientuješ v kybernetickom priestore, asi už tušíš, že stopy vedú do Ruska.

No v tomto prípade nie je podstatné, kto konkrétne sa nám snaží dostať do zariadení, ale akým spôsobom to robí.
Pozor na rôzne pozvánky cez QR kódy
Útočníci využívajú škodlivé QR kódy, ktoré sú na prvý pohľad zamaskované ako pozvánky do skupín, bezpečnostné upozornenia či inštruktážne materiály, často dokonca napodobňujú oficiálny dizajn Signalu či iných aplikácií. Ak takýto kód naskenuješ, prepojí tvoj účet s iným zariadením, ktoré ovládajú hackeri. Tí potom získajú prístup k správam a v niektorých prípadoch môžu dokonca obeti zablokovať prístup k vlastnému účtu.
Neprehliadni

Cieľmi bývajú najmä osoby zaujímavé pre spravodajské služby, ako sú napríklad vojaci, politici, novinári, aktivisti alebo známe verejné osobnosti. Kľudne môže ísť aj o osoby, ktoré spravujú väčšie profily na sociálnych sieťach. Cez ich účty môžu útočníci získavať nielen citlivé údaje, ale aj manipulovať komunikáciu a šíriť vlastné posolstvá.
Google vysvetľuje, že ide o zneužitie legitímnej funkcie aplikácií, ktoré umožňujú prepojenie viacerých zariadení. Táto funkcia je praktická, no zároveň sa stala Achillovou pätou.
Ako môžeš zistiť, že si sa stal obeťou útoku?
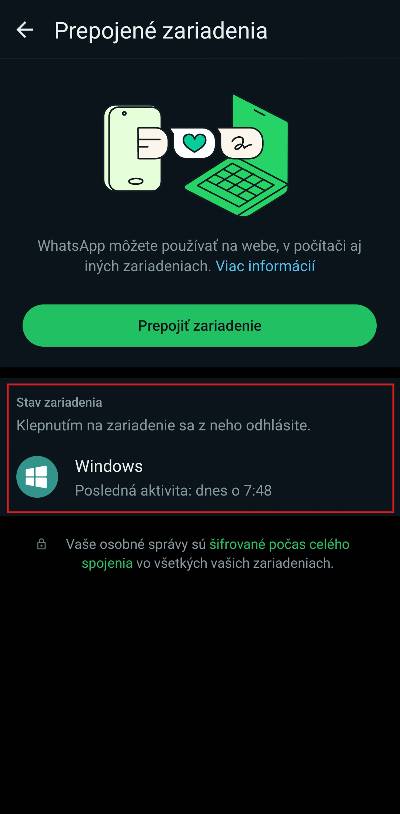
V prípade WhatsAppu otvor aplikáciu, klikni na tri bodky a vyber možnosť „Prepojené zariadenia“. Skontroluj, ktoré zariadenia majú prístup. Podobne to funguje aj v Telegrame či Signale.
Okrem toho Google varuje aj pred inými formami útoku. Niektoré skupiny sa snažia ukradnúť lokálne databázy správ, ktoré sú uložené v Androidoch alebo vo Windows zariadeniach. Používajú na to rôzne nástroje, ako napríklad malware Infamous Chisel, ktorý prehľadáva zariadenia a hľadá súbory s uloženými správami.


















