

„Ani kontrola adresy nepomôže.“ Prihlásenie vyzerá legitímne, no účet môžeš stratiť za sekundy. Toto je BitB phishing
Bezpečnostní analytici varujú pred BitB phishingovým útokom, ktorý cieli na bežných používateľov aj hráčov. Pozri sa, ako ho rozpoznať a na čo si dať pozor.

V poslednom období sa objavuje nový druh phishingu, ktorý bezpečnostní experti označujú ako Browser-in-the-Browser, alebo skrátene BitB. Útočníci vytvárajú v prehliadači falošné pop-up okno, ktoré vyzerá ako legitímna prihlasovacia stránka, pričom sa nachádza vnútri bežného webového prostredia. Takto dokážu oklamať aj skúsených používateľov, ktorí by inak rozoznali podvod podľa URL, informuje portál Helpnet Security.
BitB útoky cielia na používateľov obľúbených služieb a platforiem, vrátane Microsoftu, Facebooku alebo hernej platformy Steam. Podľa analytikov z Trellixu útočníci často imitujú právne upozornenia, výstrahy o zablokovaní účtu alebo oznámenia o podozrivej aktivite. Cieľ je presvedčiť používateľov, že sa prihlasujú priamo na oficiálnu stránku, a tak ich priviesť k odovzdaniu prihlasovacích údajov.

Typický scenár začína presmerovaním obete na falošnú CAPTCHA stránku, ktorá pomáha útočníkom obísť bezpečnostné skenery. Po jej „vyplnení“ sa používateľ dostane na hlavné phishing okno. V ňom sa zobrazuje vizuálna adresa pripomínajúca skutočný login, aj keď URL je úplne iná.
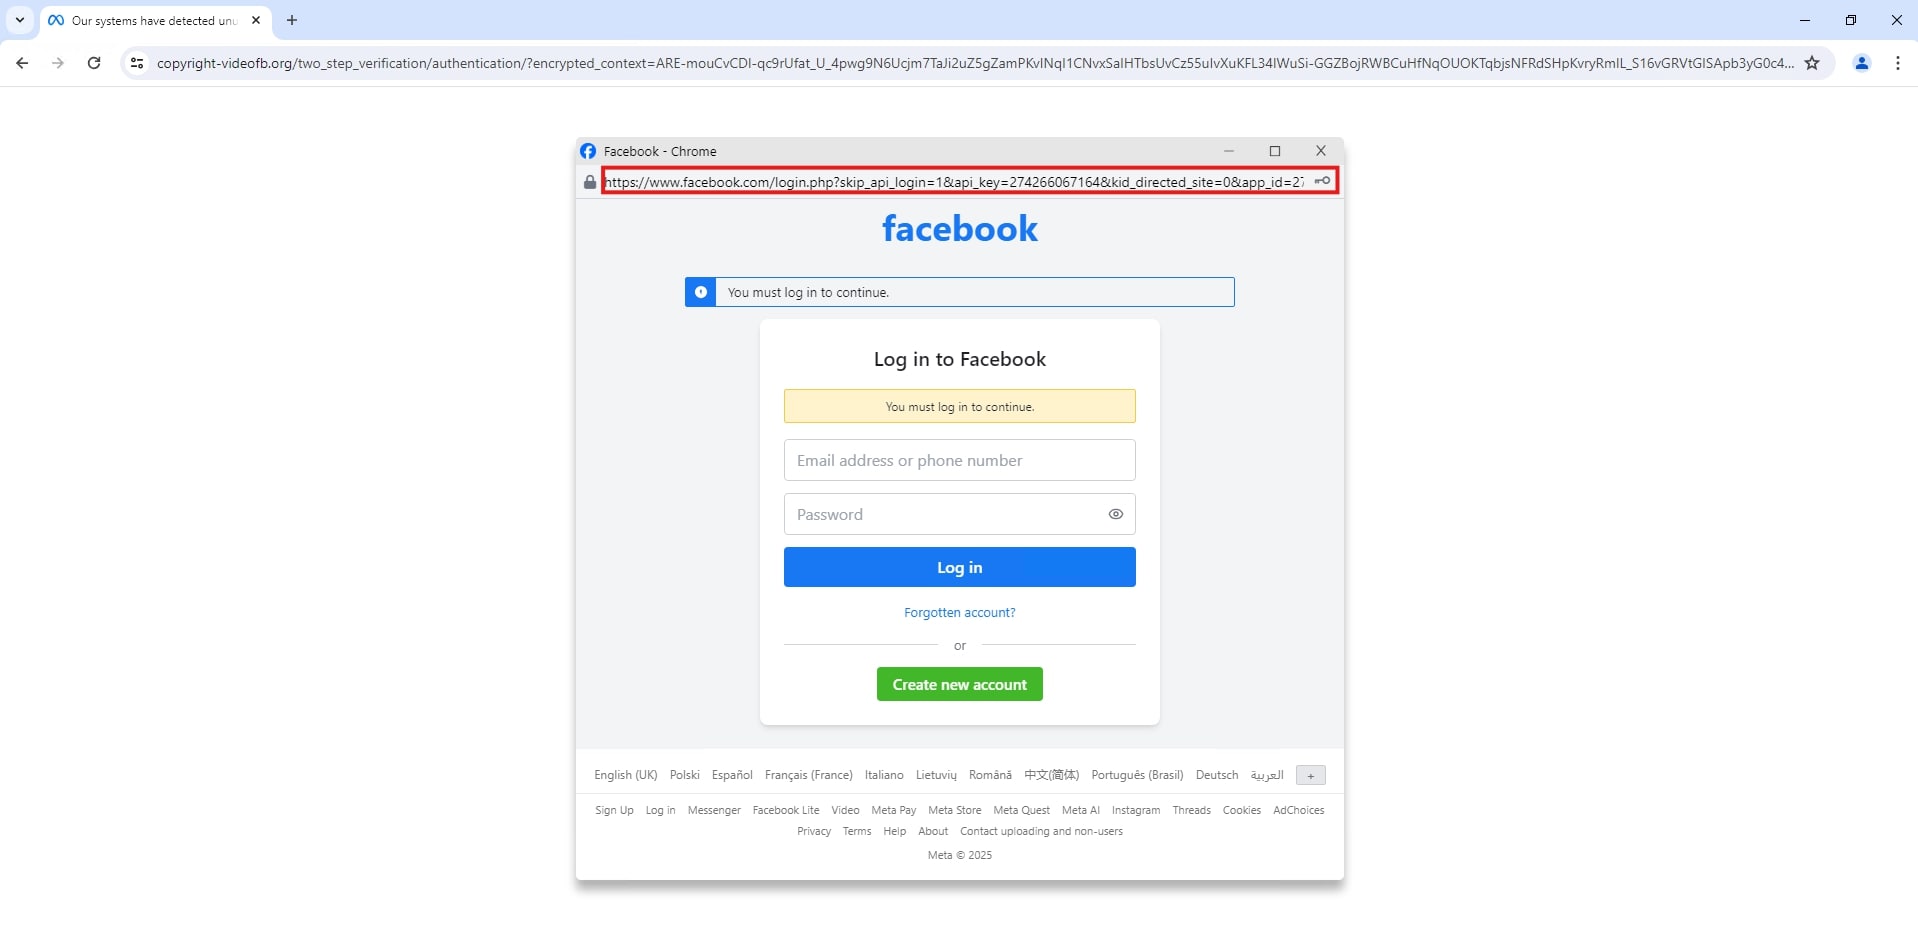
„Vytváraním vlastného, falošného prihlasovacieho okna priamo v prehliadači obete táto metóda využíva známe prihlasovacie postupy a vizuálne signály, ktoré používateľom sťažujú odhalenie podvodu,“ upozorňujú odborníci z Trellixu.
Ako sa pred útokom chrániť?
Pre ochranu účtov odporúčajú zapnúť dvojfaktorovú autentifikáciu (2FA) a overovať autentickosť prihlasovacích okien. Ak sa prihlasovacie okno nedá presunúť mimo prehliadač alebo minimalizovať ako klasické okno, ide pravdepodobne o BitB útok. Správca hesiel sa často neaktivuje, čo je najsilnejší varovný signál, programy ako Bitwarden, 1Password alebo Chrome vidia skutočnú doménu a nepovolia automatické vyplnenie údajov.
Rok 2026 prináša ďalšie úskalia. Útočníci kombinujú BitB s automatickým prepnutím do celoobrazovkového režimu (F11), aby skryli skutočný adresný riadok a lištu s kartami. Vytvárajú kompletné falošné rozhranie vrátane tlačidiel „Späť“ či „Domov“. Jednoduchá kontrola, stlačiť Esc, dokáže odhaliť, či sa v rozhraní objaví „druhý“ adresný riadok.
Neprehliadni

Všimnúť si môžeš zvláštny preklad
Tretí problém je jazyková lokalizácia. Phishingové kity už nepoužívajú zlú slovenčinu, ale LLM modely, ktoré detegujú IP adresu a upravia text v okne na dokonalú slovenčinu s miestnym kontextom, napríklad spomenú slovenské zákony alebo konkrétnu banku pri overovaní platby. Už sa teda nedá spoliehať len na gramatiku. Napriek tomu si občas môžeš všimnúť „zvláštne“ slovo, ktoré kontextuálne nie je zle, no v bežnej reči sa nepoužíva, čo ti okamžite udrie do očí.
Online hráči môžu byť lákaní falošnými hernými odmenami, používatelia Microsoftu zase na prihlásenie kvôli údajne dôležitým dokumentom. Aj Steam fanúšikovia sa môžu stretnúť s klamlivými launchermi či obchodmi. Phishing-as-a-Service platformy ako Sneaky2FA alebo Raccoon0365 uľahčujú tvorbu týchto stránok a pridávajú funkciu BitB do svojich balíčkov. Silent Push upozorňuje, že tieto služby dokonca ponúkajú tzv. „BITB mini-panel“, čím sa trend rozširuje.
Browser-in-the-Browser phishing ukazuje hranice tradičných bezpečnostných opatrení a zdôrazňuje, že kombinácia technických nástrojov a kritického hodnotenia vizuálnych signálov zostáva najspoľahlivejšia. Používatelia sa musia naučiť overovať adresy, sledovať aktiváciu správcov hesiel a všímať si neštandardné správanie okien, aby prežili v digitálnom priestore, kde útočníci rýchlo adaptujú nové triky.


















