

Ruskí hackeri podľa Microsoftu viedli tichú špionáž proti organizáciám v NATO krajinách a na Ukrajine
Ruskí hackeri napojení na štátne záujmy podľa Microsoftu viedli špionážne útoky proti organizáciám v krajinách NATO a na Ukrajine. Skupina Void Blizzard zneužívala Microsoft 365, obchádzala MFA a potichu kradla e-maily a dokumenty.
Kybernetická vojna dnes neprebieha len medzi štátmi, ale aj medzi tvojím kliknutím a niekým, kto naň trpezlivo čakal. Microsoft teraz zverejnil analýzu aktéra, ktorý túto realitu ukázal v plnej sile. Skupina s názvom Void Blizzard cielene útočila na vládne inštitúcie, obranný priemysel, dopravu, médiá, neziskové organizácie aj zdravotníctvo. Podľa Microsoftu pracovala v prospech ruských štátnych záujmov.
Microsoft zároveň upozorňuje, že tieto útoky sa neúmerne sústreďovali na členské štáty NATO a Ukrajinu, čo naznačuje snahu zbierať spravodajské informácie dôležité pre ruské strategické rozhodovanie. Ide pritom o relatívne nového aktéra, ktorého analytici sledujú minimálne od jari 2024, no až v poslednom roku dosiahli jeho operácie taký rozsah, že si vyžiadali samostatnú správu.

Táto skupina neprišla s prelomovou technológiou. Naopak, stavila na kombináciu trpezlivosti, sociálneho inžinierstva a chýb, ktoré ľudia považujú za vyriešené. Útočníci začali kradnutím prihlasovacích údajov z čiernych trhov, kde skončili po bežných infostealer útokoch. V mnohých prípadoch im stačili existujúce cookies a tokeny. Po prihlásení do cloudu nasledoval systematický zber dát.
„Ide o špionáž zameranú na organizácie, ktoré majú pre Rusko strategickú hodnotu,“ uviedli analytici Microsoft Threat Intelligence.
Void Blizzard sa nesnažil systém rozbiť. Snažil sa v ňom vyzerať normálne. Prezeral e-maily, sťahoval prílohy, kopíroval dokumenty zo SharePointu a sledoval interné konverzácie v Microsoft Teams. Aktivita často splývala s bežnou prevádzkou. Práve to predstavovalo hlavný problém.
Na vyšetrovaní skupiny Microsoft spolupracoval aj s holandskými spravodajskými službami AIVD a MIVD a americkým FBI, čo naznačuje, že nejde o bežnú kriminálnu aktivitu, ale o sledovanú spravodajskú operáciu.
Neprehliadni

Zdroj: Vosveteit.sk, AI
Skupina používa aj sofistikovanejšie nástroje
Na jar 2025 však skupina prešla na presnejší nástroj, cielený phishing cez QR kódy, označovaný ako quishing. Obete dostali e-mail s PDF prílohou, ktorá pozývala na bezpečnostnú konferenciu. Dokument obsahoval QR kód. Po jeho naskenovaní sa človek dostal na falošnú prihlasovaciu stránku Microsoftu.
Zdroj: Pixabay (MTZD, satheeshsankaran, geralt), Úprava: Vosveteit.sk
Tu sa rozpadol jeden z najrozšírenejších mýtov kybernetickej bezpečnosti, že dvojfázové overenie znamená automatickú ochranu. Void Blizzard použil techniku AitM (Attacker-in-the-Middle), ktorá fungovala ako digitálne zrkadlo. Obeť zadala prihlasovacie údaje na falošnej stránke, tá ich okamžite preposlala skutočnému Microsoftu. Keď Microsoft poslal overovací kód, obeť ho opäť zadala. Útočník ho v reálnom čase preposlal ďalej.
Výsledok bol zásadný, útočník nezískal len heslo, ale aktívnu prihlásenú reláciu. Cookie sa správal ako digitálny občiansky preukaz. V tom momente útočník nepotreboval heslo ani kód. Pre systém sa stal prihláseným používateľom.
„Útočník tak obchádza MFA bez jeho prelomenia,“ upozornil Microsoft.
QR kódy zohrali v útokoch kľúčovú rolu. Bezpečnostné systémy bežne analyzujú text e-mailov a odkazy. QR kód však pre mnohé filtre zostáva len obrázkom. Navyše núti obeť použiť mobilný telefón. Ten má spravidla slabšiu ochranu než firemný notebook a malý displej sťažuje rozpoznanie preklepov v doméne, ako napríklad micsrosoftonline.com. Útočník tak využil kombináciu technickej slepoty a ľudskej rutiny.
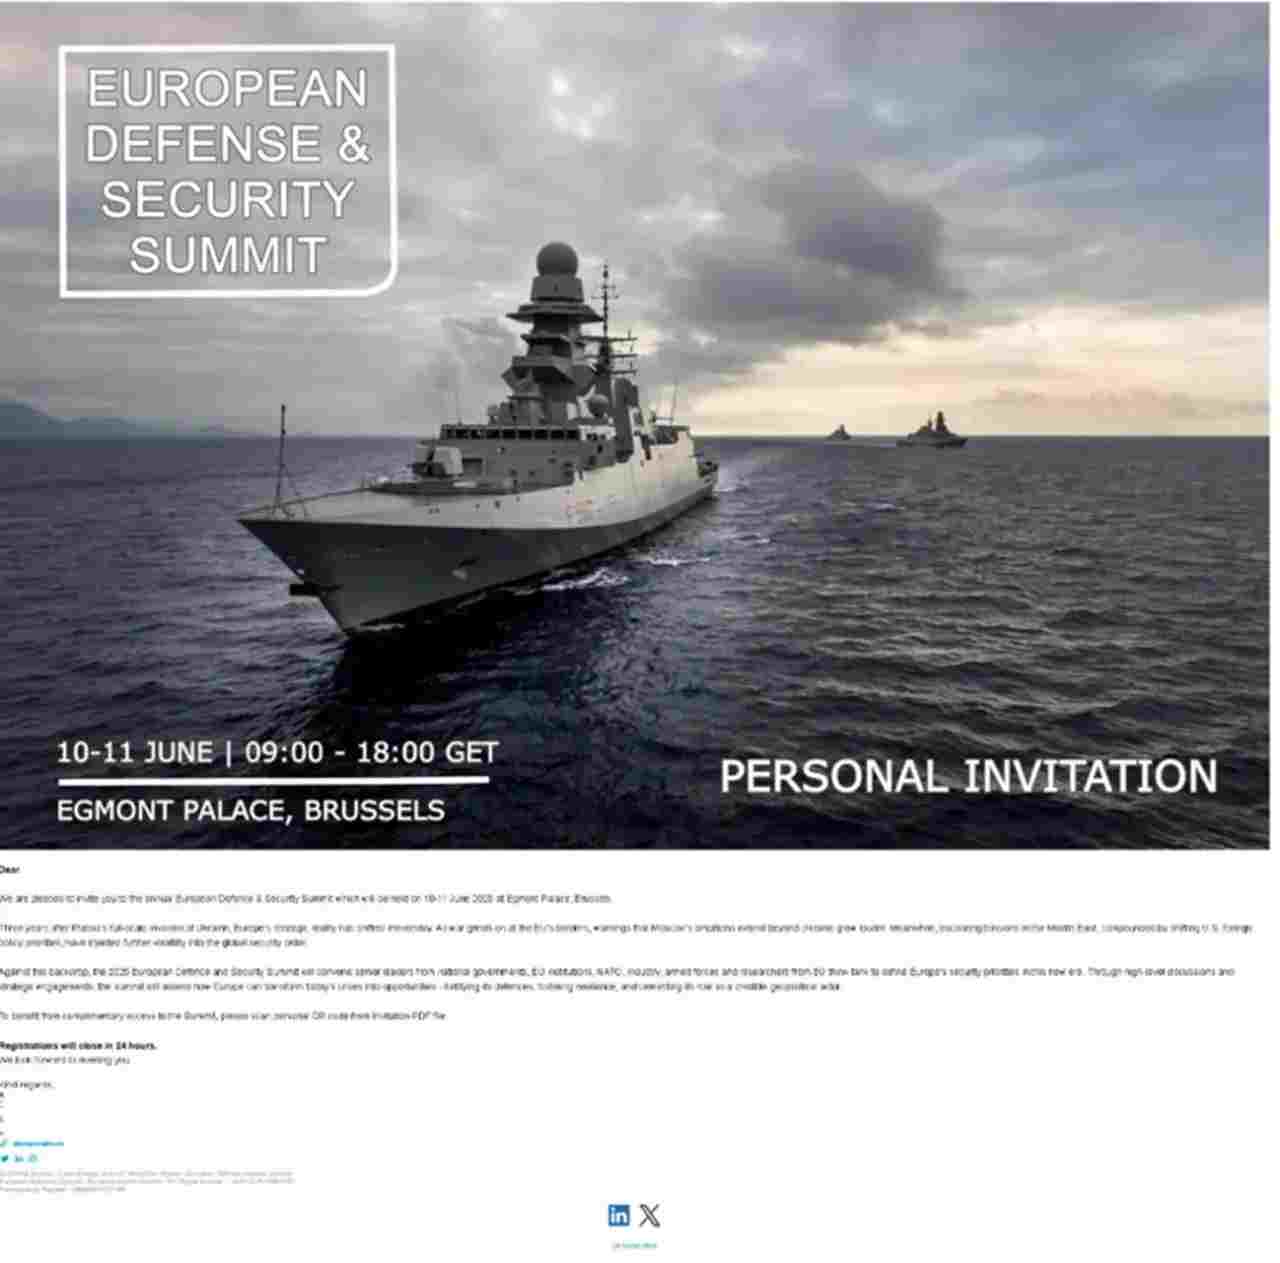
Zdroj: Microsoft, jeden z podvodných e-mailov
Po úspešnom prihlásení nasledovala najnebezpečnejšia fáza. Void Blizzard neprezeral schránky ručne. Použil Microsoft Graph API, oficiálne programátorské rozhranie cloudu. Vďaka nemu dokázal automatizovane stiahnuť tisíce e-mailov, príloh a dokumentov zo SharePointu v priebehu niekoľkých minút. Bez hluku. Bez varovaní.
Rozdiel medzi manuálnym prezeraním a API útokom pripomína rozdiel medzi zlodejom, ktorý vynáša veci v rukách, a zlodejom, ktorý pristaví ku skladu kamión.
„Jednoduché techniky zostávajú mimoriadne účinné, ak ich niekto používa dôsledne,“ konštatovali analytici Microsoftu.
Zdroj: Andrea Danti / shutterstock.com
Viacfaktorové overenie už nie je kráľom
Pre organizácie z toho vyplynulo jasné varovanie. MFA bez ochrany proti AitM útokom nestačilo. SMS kódy ani autentifikačné aplikácie neposkytli plnú obranu. Najlepšie obstáli hardvérové bezpečnostné kľúče a passkeys. Rovnako dôležité sa ukázalo sledovanie anomálií, najmä hromadných exportov dát cez API.
Cieľom tejto operácie nebola sabotáž ani vydieranie, ale tichý a dlhodobý zber spravodajských informácií, ktorý je pre štátne aktéry často hodnotnejší než viditeľný útok. Void Blizzard nepriniesol novú zbraň. Pripomenul, že v kybernetickej vojne často nevyhráva ten najmodernejší, ale ten, kto vie využiť slabiny, ktoré ľudia považovali za vyriešené.


















