

Toto sú 4 najrozšírenejšie podvody, cez ktoré útočníci kradnú údaje z platobných kariet. Tvoju kartu pritom vôbec nemusia vidieť
Platobnú kartu môžeš mať stále v peňaženke a aj tak ti ju niekto zneužije.

Podvodník dnes nepotrebuje tvoju platobnú kartu ukradnúť z peňaženky. Stačí mu, že ťa dostane na nesprávnu stránku alebo ťa prinúti kliknúť na podvodný odkaz. V tej chvíli mu môžeš údaje z karty odovzdať úplne sám, bez toho, aby si si to uvedomil.
Presne preto sú dnešné internetové podvody oveľa nebezpečnejšie než kedysi. Kartu máš stále pri sebe, no jej číslo, dátum platnosti či bezpečnostný kód môžu skončiť v rukách cudzieho človeka. A často to zistíš až v momente, keď banka začne blokovať podozrivé platby alebo sa na účte objavia transakcie, ktoré si nikdy neurobil.

Ako dnes útočníci kradnú údaje z platobnej karty cez internet
Internetové podvody už dávno nevyzerajú ako amatérske správy plné chýb, na ktorých sa dalo zasmiať. Dnes sú oveľa presvedčivejšie. Falošné weby vyzerajú takmer rovnako ako originál, e-maily pôsobia profesionálne a niektoré škodlivé nástroje bežia na pozadí tak potichu, že si ich bežný človek vôbec nevšimne.
Cieľ je pritom stále rovnaký. Útočník od teba chce získať údaje z karty, prihlasovacie údaje do banky alebo ťa chce dotlačiť k tomu, aby si platbu schválil sám. Inými slovami, nesnaží sa vždy len niečo ukradnúť. Často chce, aby si mu to odovzdal dobrovoľne, len bez toho, aby si si uvedomil, čo práve robíš.
Phishingové e-maily a správy sú stále jednou z najúčinnejších pascí
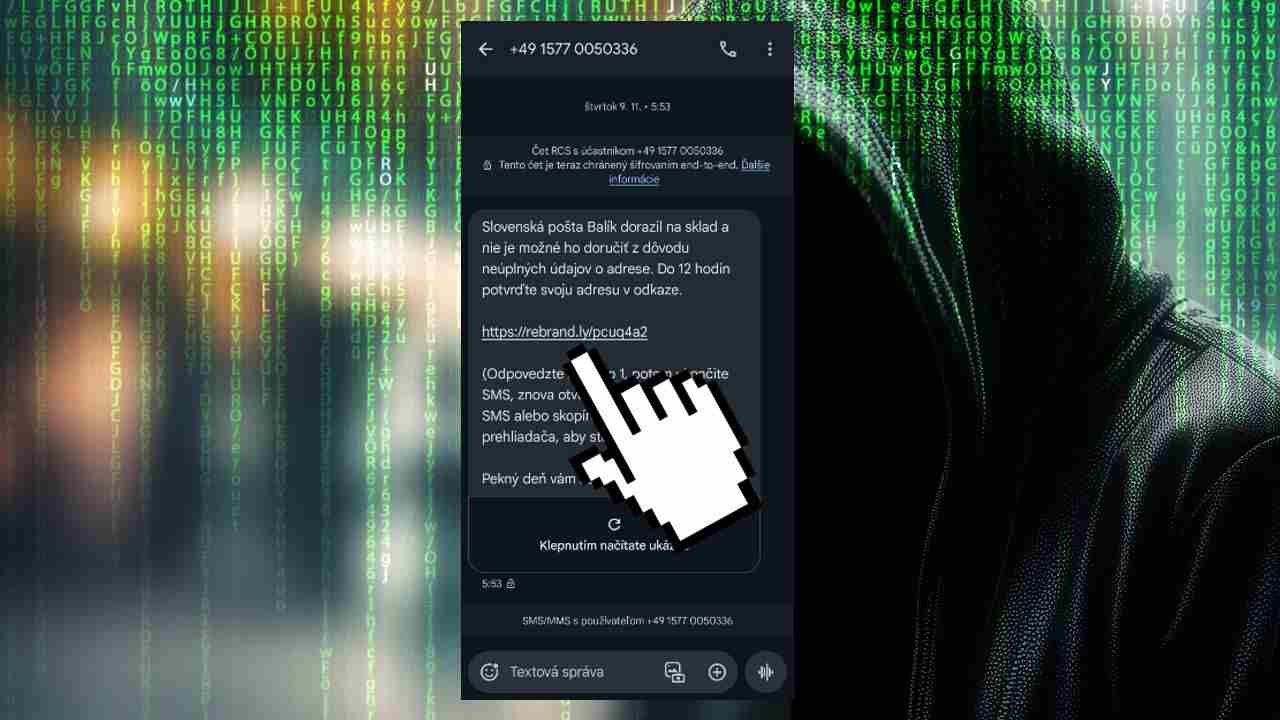
Jedna z najčastejších ciest vedie cez phishing. Ide o podvod, pri ktorom ti príde správa, ktorá sa tvári ako komunikácia od banky, známej služby alebo firmy, ktorú bežne používaš. Niekedy ťa straší neúspešnou platbou, inokedy vypršaním účtu, bezpečnostným problémom alebo údajne zablokovanou službou. Nebezpečné na tomto útoku je, že častokrát môže napríklad podvodná SMS správa skončiť aj v reálnom vlákne, napríklad s tvojou bankou.
Neprehliadni

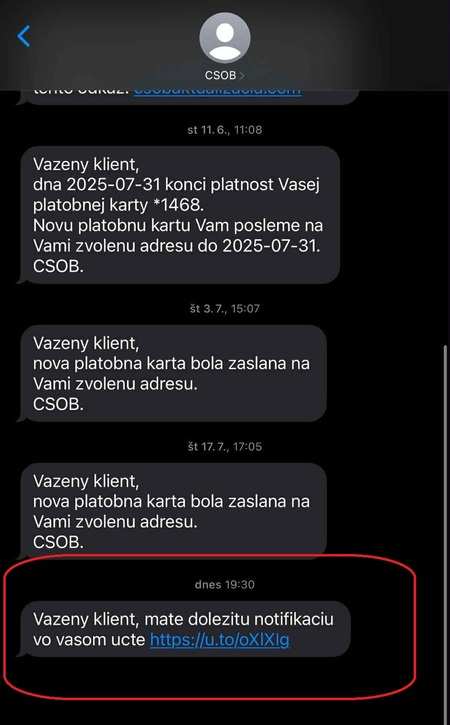
Zdroj: ČSOB
V správe býva odkaz, ktorý na prvý pohľad vyzerá dôveryhodne. Po kliknutí sa otvorí stránka, ktorá pripomína originál tak presne, že bežný človek často nespozná rozdiel. Zadáš meno, heslo, údaje z karty alebo dokonca jednorazový kód a v tej chvíli ich neodovzdávaš banke ani službe, ale útočníkovi.
Problém je v tom, že podvodné adresy už dnes nebývajú nápadne smiešne. Niekedy sa líšia len jedným znakom. Namiesto známej adresy môžeš mať pred sebou stránku, ktorá vyzerá takmer rovnako, len je v nej drobná zámena písmen. Oko to pri rýchlom čítaní často prehliadne, najmä keď na teba správa tlačí a vytvára pocit naliehavosti.
Najbezpečnejšie riešenie je jednoduché. Na odkazy v takýchto správach vôbec neklikaj. Ak chceš niečo overiť, otvor si banku alebo službu cez vlastnú aplikáciu alebo ručne napíš adresu do prehliadača. Presne toto je ten rozdiel medzi človekom, ktorý sa nechá nachytať v strese, a tým, kto útočníkovi pokazí celý plán.
Falošné rozšírenia prehliadača môžu sledovať, čo píšeš aj kam zadávaš kartu
Ďalšia pasca je menej nápadná, no o to nepríjemnejšia. Reč je o škodlivých rozšíreniach do prehliadača. Ľudia si ich inštalujú preto, lebo chcú napríklad blokovať reklamu, prekladať texty, upravovať videá alebo si zrýchliť prácu. Lenže presne cez takýto doplnok sa môže do prehliadača dostať aj niečo, čo tam rozhodne nechceš mať.
Takéto rozšírenie môže sledovať, aké stránky navštevuješ, čo vypĺňaš do formulárov a v horšom prípade aj to, čo zadávaš, napríklad pri online platbe. Ak má rozšírenie prístup ku všetkým stránkam, ktoré otvoríš, môže vidieť viac, než by malo. A keďže beží priamo v prehliadači, má ideálnu pozíciu na sledovanie tvojho pohybu.
Najhoršie na tom je, že nič nemusí nápadne pokaziť. Počítač funguje, internet ide, stránky sa načítavajú. Ty máš pocit, že všetko je v poriadku, zatiaľ čo na pozadí niekto zbiera informácie o tvojom správaní.
Všímaj si preto, kto rozšírenie vydal, aké má hodnotenia a hlavne aké povolenia chce. Ak jednoduchý doplnok pýta prístup ku všetkým webom, ktoré navštevuješ, je to červená vlajka. Platí aj to, že čím menej rozšírení máš nainštalovaných, tým menšiu plochu dávaš útočníkom na zneužitie.
Verejná Wi-Fi môže byť pohodlná, ale pri platbe sa mení na riziko
Kaviareň, hotel, letisko alebo nákupné centrum. Verejná Wi-Fi pôsobí pohodlne, lebo ti ušetrí mobilné dáta a pripojí ťa na internet za pár sekúnd. Lenže práve na takýchto sieťach sa oplatí spomaliť a rozmýšľať, čo cez ne robíš, najmä ak ide o prihlasovanie do banky alebo platenie kartou.
Nie každá verejná sieť je automaticky pasca. Problém je v tom, že nikdy presne nevieš, kto ju spravuje a či sa na ňu niekto neprilepil. Útočník môže skúsiť odpočúvať prevádzku, vytvoriť falošný hotspot s podobným názvom alebo sa pokúsiť vnútiť zariadeniu škodlivý obsah. Tento typ útoku sa odborne nazýva man-in-the-middle, teda muž uprostred.
Najrozumnejšie pravidlo preto znie jednoducho. Cez verejnú Wi-Fi neplať, neprihlasuj sa do internet bankingu a nerob nič, pri čom zadávaš citlivé údaje. Ak to potrebuješ vybaviť, použi radšej mobilné dáta.
Ak niekto používa VPN, môže tým komunikáciu dodatočne šifrovať. No ani to nie je zázračný štít proti všetkému. Ak sa sám prihlásiš na podvodný web a odovzdáš mu údaje z karty, problém nevyrieši ani VPN.
Podvody s falošnou technickou podporou sa hrajú na záchranu, v skutočnosti ťa oberú o peniaze
Tento trik funguje už roky, no stále sa naň chytá veľa ľudí. Na obrazovke sa zrazu objaví vyskakovacie okno, ktoré tvrdí, že tvoj počítač je napadnutý vírusom, zablokovaný alebo vo vážnom ohrození.
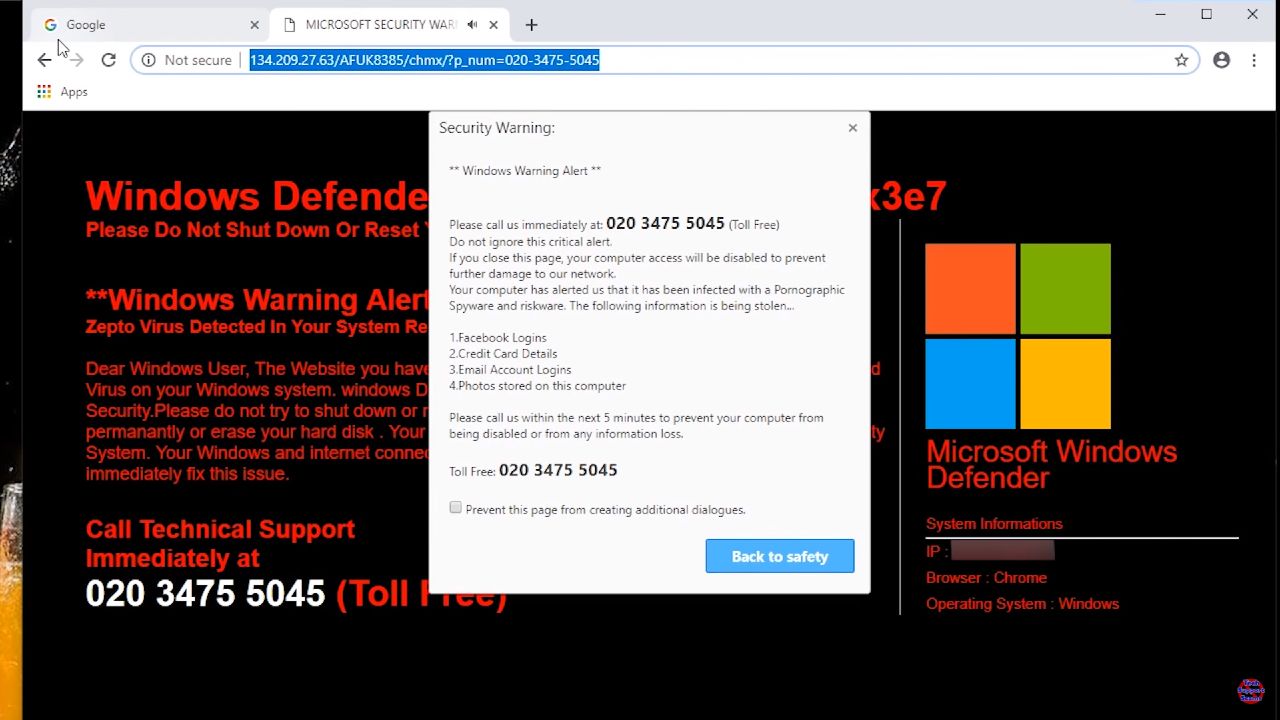
Keď tam zavoláš, na druhej strane býva človek, ktorý hrá rolu záchrancu. Povie ti, že situáciu vyrieši, ale musíš si nainštalovať program na vzdialený prístup alebo zaplatiť údajný servisný poplatok kartou.
Legitímne firmy takto nefungujú. Microsoft, Google ani výrobca tvojho počítača ti nebude cez náhodnú webstránku tlačiť do hlavy, že musíš okamžite volať na nejaké číslo a platiť za záchranu systému. Ak na podobné okno narazíš, stránku jednoducho zavri. Na nič neklikaj, nič nesťahuj a už vôbec nikam nevolaj.


















