

Hackeri našli nový spôsob, ako ovládnuť tvoj počítač: Najprv spam zaplaví schránku, potom príde telefonát z IT podpory
Hackeri spustili útok, ktorý začína spamovou záplavou a končí ovládnutím počítača. Falošná IT podpora ťa presvedčí, aby si jej dal vzdialený prístup, potom nasadí malvér Havoc a môže ukradnúť dáta alebo spustiť ransomware.
Spamové vlny sú typ útoku, ktorý sa opakovane objavuje. Inbox sa z minúty na minútu zmení na skládku, notifikácie skáču jedna cez druhú a jediné, čo nás v tú chvíľu trápi je, aby to prestalo. Presne na tento moment vo februári 2026 vsadili útočníci, ktorých popísala firma Huntress pri sérii zásahov v piatich organizáciách.
Navonok šlo o „pomoc s Outlookom“. Vnútri siete sa však rozbehol malvér, upravený Havoc C2 a techniky, ktoré sa bežne spájajú skôr s profesionálnymi ransomvérovými skupinami než s bežnou technickou podporou.

Havoc je pritom nástroj, ktorý hackerom umožňuje ovládať napadnutý počítač na diaľku. Útočník cez neho môže spúšťať príkazy, kopírovať súbory alebo sa potichu presúvať po firemnej sieti. V praxi to znamená, že jeden kompromitovaný počítač sa môže rýchlo stať vstupnou bránou do celej infraštruktúry firmy.
„To, čo kedysi končilo nákupom darčekovej karty za 300 dolárov, dnes končí upraveným Havoc C2 v tvojom prostredí,“ píšu bezpečnostní analytici z Huntress.
„Duchovia“ po Black Basta
Správa naznačila ešte jednu nepríjemnú vec. V roku 2025 unikli interné chaty hackerskej skupiny Black Basta a skupina následne výrazne utlmila svoju aktivitu. Tento útok však niesol veľmi podobný rukopis. Ide hlavne o registrami uložené parametre, DLL sideloading či triky na udržanie prístupu v systéme.
To neznamená, že za útokom stojí priamo Black Basta. Skôr to naznačuje, že ich know-how sa rozšírilo medzi ďalších útočníkov. Na čiernom trhu sa totiž často predávajú hotové návody, nástroje aj postupy, ktoré potom používajú úplne iné skupiny.
Neprehliadni

Zároveň útok jasne ukazuje profesionálny podpis. Za novými útokmi môže stáť človek, ktorý bol so skupinou v spojení, alebo niekto odkúpil hotový „návod“ na čiernom trhu. Tento návod potom spojil s najlacnejším trikom, aký existuje, s jednoduchým telefonátom.
Huntress to aj porovnal s predchádzajúcimi kampaňami, ktoré popísali iní výskumníci, a naznačil nepríjemnú kontinuitu aj po „útlme“ Black Basta. Nech už je pôvod akýkoľvek, pre užívateľa je dôležité, že útočník skombinoval lacný trik s technikami, ktoré majú za cieľ oklamať aj modernú ochranu.
Spam je dôležitou súčasťou útoku, ale jeho kľúč neleží v tom, že ti prišla reklama na pochybné tabletky. Hackeri v tomto prípade stavili na zahltenie schránky a následne „ponúkli pomoc“, vydávajúc sa za technickú podporu.
Keď užívateľ vidí, ako sa mu do schránky sypú desiatky mailov za sekundu, mozog vypína varovné kontrolky a hľadá spôsob, ako by mohol tento problém vyriešiť. Zahltenie upozorneniami má aj svoj vlastný názov, notification fatigue, teda v preklade únava z upozornení.
Práve keď je obeť útoku bezradná, na rad prichádza telefonát, ktorý je v tomto prípade hlavným frontom útoku. Na linke sa ozve „IT podpora“, ktorá ti ponúkne záchranné lano. Podvodník na linke hovorí, že problém zaregistroval a ponúka riešenie, ktoré typicky zahŕňa odovzdanie kontroly nad zariadením hackerovi.
Získanie vzdialeného prístupu
Keď obeť súhlasí, útočník získa prístup k počítaču. To sa zvyčajne deje cez legitímne nástroje ako Quick Assist alebo AnyDesk. Práve preto útok často nevyvolá okamžité podozrenie, lebo ide o softvér, ktorý používajú aj reálne IT oddelenia.
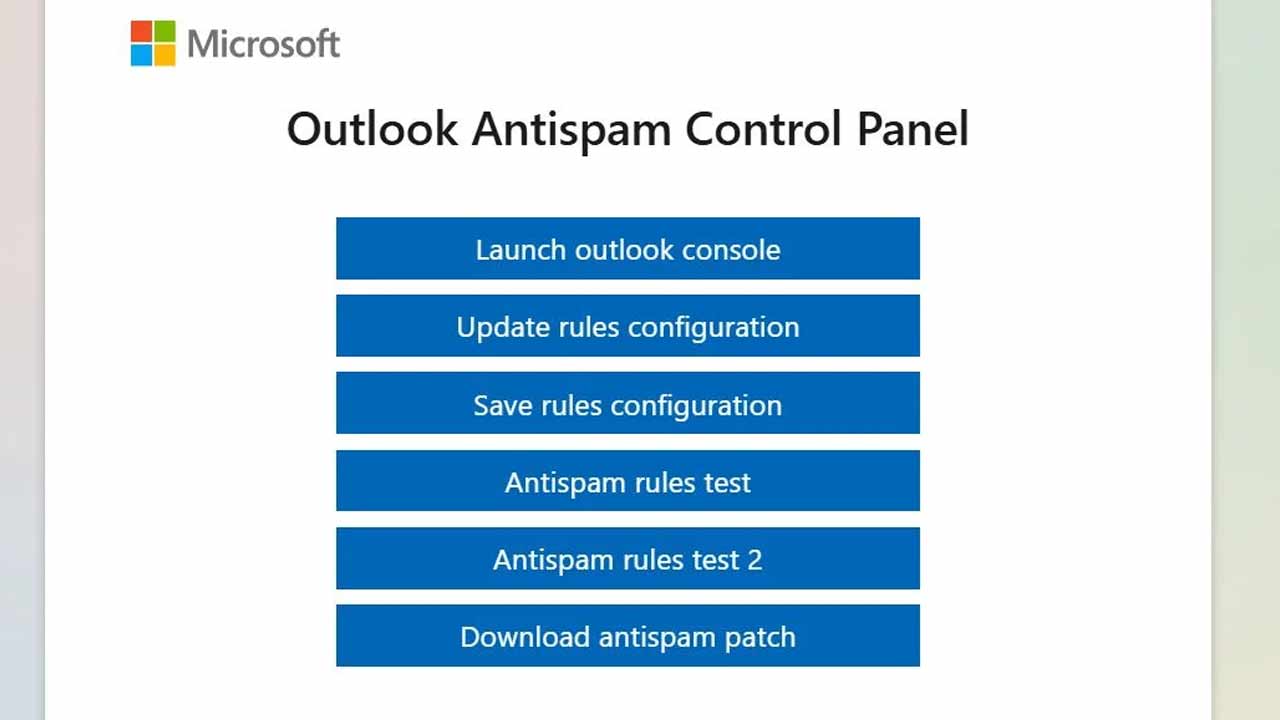
Potom útočník otvorí prehliadač a prejde na falošný „Microsoft panel“ hostovaný na AWS. Hosting na infraštruktúre Amazon Web Services dodáva stránke dôveryhodnosť a zároveň sťažuje jej blokovanie bezpečnostnými filtrami.
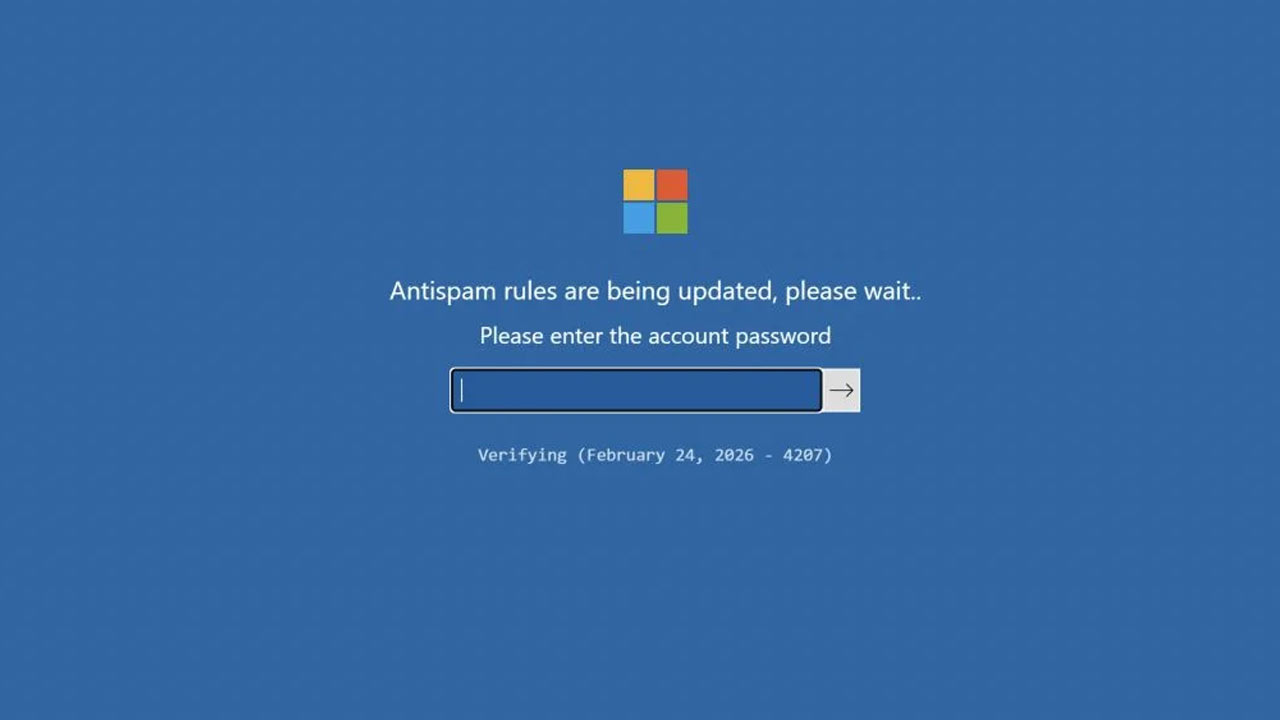
Obeť vidí „Outlook Antispam Control Panel“, stiahne „Antispam Patch“ a klikne na tlačidlo „test rules“.
Tu prichádza trik, ktorý ti predá dôveryhodnosť. Stránka vyhodí prekrytie s výzvou na heslo a pustí falošné „progress“ hlášky. V skutočnosti na pozadí prebieha inštalácia malvéru.
„Mechanizmus slúžil na dve veci. Vytiahol prihlasovacie údaje a zároveň pridal autenticitu, aby obeť verila, že ide o skutočný proces,“ vysvetľujú analytici.
Útok sa dokáže šíriť rýchlo
Po získaní prístupu útočníci nestrácajú čas. Bezpečnostní analytici zaznamenali prípad, keď sa útočník z jedného počítača dokázal presunúť na deväť ďalších zariadení v sieti za približne jedenásť hodín.
Práve toto je moment, keď sa z malej chyby môže stať veľký problém. Útočníci sa začnú pohybovať po sieti, získavať ďalšie prístupy a pripravovať pôdu pre krádež dát alebo nasadenie ransomvéru.
Pri samotnom spustení malvéru využívajú aj techniku nazývanú DLL sideloading. Ide o trik, pri ktorom legitímny program načíta škodlivú knižnicu namiesto tej pôvodnej. Navonok sa tak spustí úplne bežná aplikácia, no v skutočnosti sa v systéme aktivuje škodlivý kód.
V niektorých prípadoch útočníci dokonca nasadili aj legitímne nástroje na vzdialenú správu počítačov. Tie sa bežne používajú v IT oddeleniach na údržbu systémov. Práve preto môže byť útok pre bezpečnostný softvér ťažšie rozpoznateľný.
Na čo si pri tomto útoku dať pozor
Ak sa ti jedného dňa stane, že sa ti e-mailová schránka začne rapídne zapĺňať spamom, nepanikár. V tomto bode treba myslieť na to, že spam môže byť len prvou fázou útoku.
Ak ti do pár minút zavolá IT podpora s tým, že o probléme vie a ponúka riešenie, už to je silným znakom toho, že „spamová záplava“ bola pravdepodobne plánovaná.
Dôležitá vec, na ktorú upozorňujú bezpečnostní analytici, je jednoduchá. IT podpora ti takmer nikdy sama od seba nezavolá kvôli spamu v schránke. Ak sa to stane v zamestnaní, najlepším krokom je telefonát ukončiť a cez oficiálne kontakty zavolať priamo na IT oddelenie, alebo tam ísť osobne.
„Antispam panel“ na náhodnej webovej adrese a „patch“ z prehliadača nepatria do bežnej firemnej praxe, aj keď to vyzerá uhladene.
Ak sa proces správa „nezničiteľne“, nerátaj s tým, že ide o bug. Útočník upravuje správanie procesu tak, aby si kúpil čas a mohol sa dostať hlbšie do siete.
Bezpečnostní analytici poznamenávajú, že útok pôsobí ako zvláštny mix taktík. Na jednej strane máme primitívny telefonát, na druhej techniky, ktoré sa opierajú o skúsenosti z profesionálnych operácií.
A práve táto kombinácia býva nebezpečná, lebo trafí bežného človeka aj firmu, ktorá si myslí, že „antivírus“ vyrieši všetko.


















