

Tieto aplikácie z telefónu okamžite vymaž, šíri sa cez ne bankový trójsky kôň Anatsa. Dostupné boli aj v Google Play a majú desaťtisíce stiahnutí
Nová vlna Anatsa bankového trojana sa šíri cez falošné file managery v Google Play, zneužíva Accessibility a cieli na banky a kryptoburzy.
Obchod Google Play sa znova stal zdrojom malvéru, ktorý za uplynulý rok dokázal nájsť cestu až na milióny Android zariadení, možno aj tvojho. Nakoľko podľa nedávneho reportu bezpečnostnej firmy Zscaler ThreatLabz sa od júna 2024 do mája 2025 podarilo identifikovať rekordných 239 škodlivých aplikácií, pričom ich celkový počet stiahnutí prekročil hranicu 42 miliónov.
Len za posledný rok vzrástol medziročný objem mobilného malvéru o 67 % a útoky sa zďaleka neobmedzujú len na veľké krajiny, nakoľko v hľadáčiku útočníkov sa ocitlo aj Slovensko. Čo sa nás už bezprostredne dotýka!

Kyberzločinci menia taktiku a vyhýbajú sa tradičným podvodom. Namiesto toho sa stále častejšie zameriavajú na zneužívanie mobilných platieb, phishing, smishing (phishing cez SMS), výmeny SIM kariet či sofistikované podvody s platobnými aplikáciami. Táto zmena je dôsledkom zavádzania lepšej ochrany fyzických platieb technológiou chip-and-PIN, ale aj rozmachu mobilného bankovníctva v Európe. Vrátane aj našej krajiny, kde u nás už takmer každá banka ponúka plnohodnotné digitálne služby.
Android čelí neustálym hrozbám! Buď opatrný v tom, čo si doň inštaluješ
Podľa Zscaleru patrí k najväčším hrozbám adware, teda reklamný softvér, ktorý predstavuje až 69% zo všetkých detekovaných škodlivých aplikácií.
Len za posledný rok sa jeho počet takmer zdvojnásobil. Oveľa rýchlejšie však rastie spyware, ktorý zaznamenal masívny nárast až o 220 %. Medzi najznámejšie „rodiny“ špionážneho softvéru patria SpyNote, SpyLoan a BadBazaar. Pričom tieto aplikácie slúžia na sledovanie, vydieranie či krádež identity používateľov. Ich šírenie je alarmujúce nielen v Indii, USA a Kanade, ale v posledných mesiacoch čoraz častejšie aj v európskych krajinách, samozrejme sa to týka už aj Slovenska.
Neprehliadni

Osobitnú pozornosť si zaslúži bankový trójsky kôň Anatsa, ktorý je momentálne jednou z najpokročilejších hrozieb v ekosystéme Google Play. Najnovšie varianty Anatsy už cielia na viac ako 831 finančných organizácií vrátane bánk v Nemecku, Južnej Kórei, ale aj tu u nás.
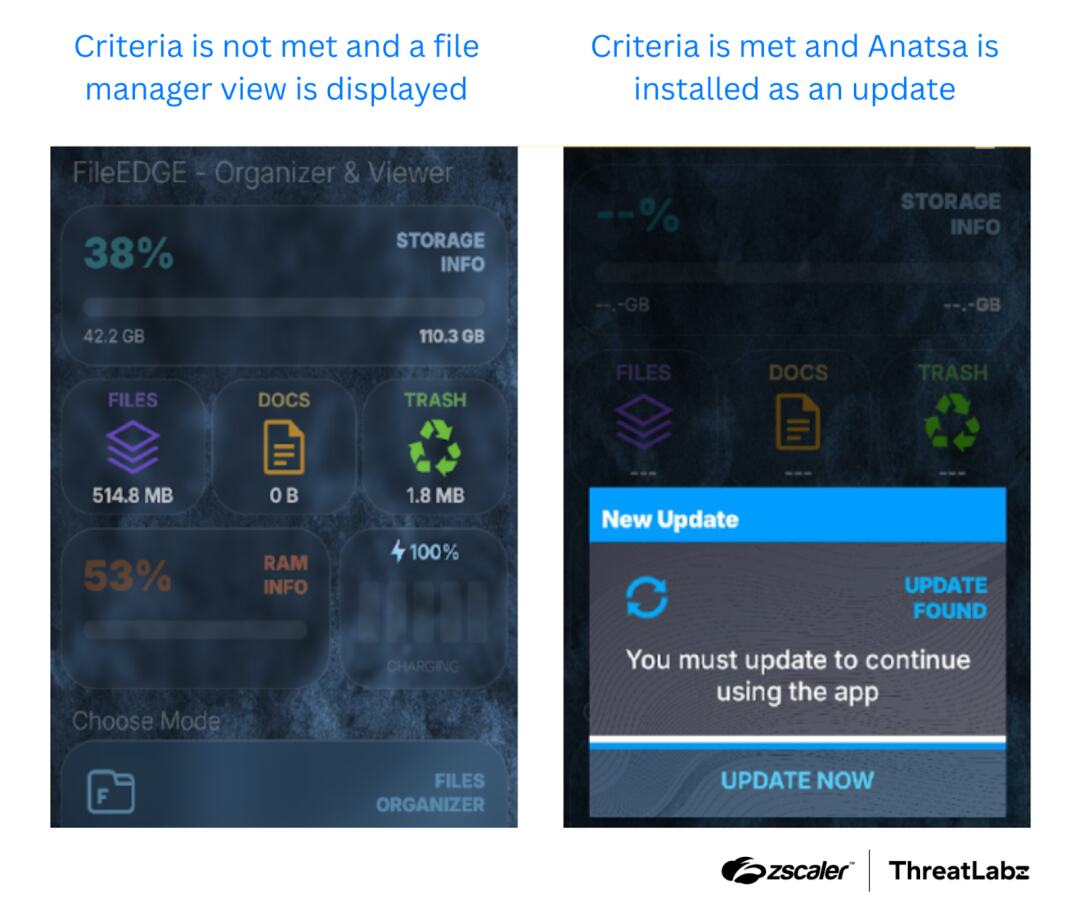
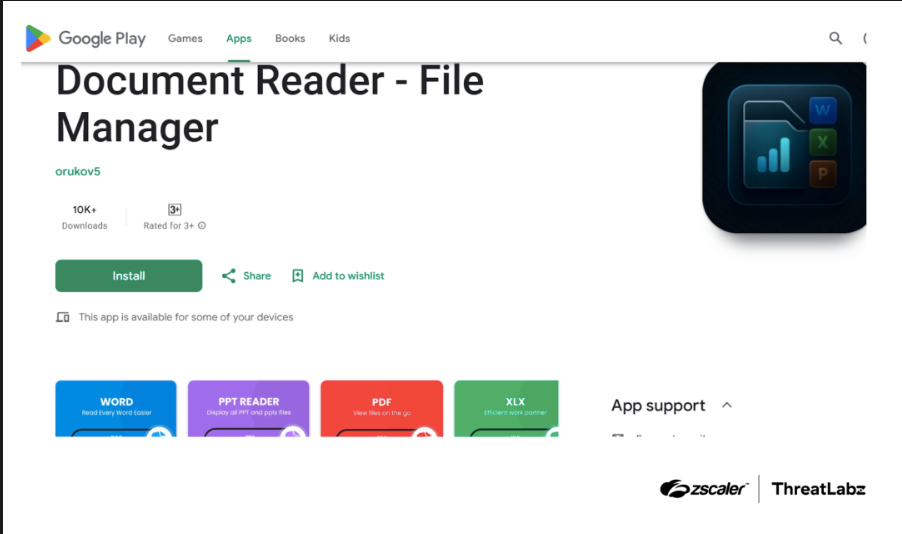
Aplikácie, ktoré slúžia ako „dropper“ pre Anatsu, často vyzerajú ako bežné nástroje. Typicky ide o správcov dokumentov, PDF čítačiek, alebo skenovacích utilít. Napríklad škodlivé aplikácie z poslednej vlny boli identifikované pod názvami ako:
- Document Manager Viewer (com.synexa.fileops.fileedge_organizerviewer)
- Docxplore Manager Viewer (com.applicationsresearchgroup.docxploremanagerviewer)
- File Organizer Pro (com.trend.bid)
- Mvivhzsmq (com.mvivhzsmq.gqrzqsubj)
Každý z týchto názvov v Google Play často získal desiatky tisíc stiahnutí bez najmenšieho podozrenia. Teda až kým neprišlo odhalenie od analytikov spoločnosti ThreatLabz. Po inštalovaní dokáže Anatsa získať prístup k funkcionalite Zjednodušenia ovládania (Accessibility), následne stiahne škodlivý kód a je pripravený kradnúť prihlasovacie údaje či manipulovať platby. Používateľ si často nič nevšimne, pretože aplikácia vyzerá a správa sa ako bežný nástroj.
Hackerov zaujíma všetok obsah tvojho smartfónu
Slovenskí používatelia by mali byť obzvlášť opatrní! Nakoľko prítomnosť bankových trójskych koňov, špionážneho softvéru či agresívneho adwaru už nie je len hrozbou, ktorá sa nás netýka.
Stačí na chvíľu zabudnúť na opatrnosť a citlivé údaje môžu skončiť v cudzích rukách. Pričom tebe ostanú už len oči pre plač.
Aby si minimalizoval riziko, stiahni si aplikácie len od overených vývojárov, neudeľuj im povolenia, ktoré nevyhnutne nepotrebujú (najmä prístup k Zjednodušeniu ovládania) a vždy si pozri recenzie, prípadne over aktuálne bezpečnostné informácie.
Aktualizuj systém aj aplikácie a pravidelne spúšťaj Play Protect. Ak nevieš, či ti aplikácia môže spôsobiť problém, radšej ju neinštaluj, aj keď je dostupná priamo v Google Play. Nakoľko ani tento obchod s aplikáciami nie je zárukou bezpečnosti.


















