

POZOR! Zo zahraničia dorazili na Slovensko dva zákerné vírusy BankBot-YNRK a DeliveryRAT. Stačí sekunda a majú tvoje peniaze
Bezpečnostní experti varujú pred dvoma sofistikovanými hrozbami, ktoré sa z Ázie dostali do Európy a nakoniec aj ku nám.
Ak používaš Android, spozorni. Európou, vrátane Slovenska, sa šíria dve nové kybernetické hrozby, BankBot-YNRK a DeliveryRAT. Na prvý pohľad vyzerajú nevinne, ako aplikácia na sledovanie zásielok, banková služba alebo dokonca ako štátny formulár. Keď im ale dovolíš prístup, otváraš dvere priamo do svojho účtu, informujú bezpečnostní analytici z CYFIRMA.
Začnime s tým prefíkanejším. BankBot-YNRK sa maskuje ako legitímna aplikácia, ktorá sa spravidla vydáva za vládny softvér. Ten kyberzločinci šíria cez falošné odkazy a reklamy, pričom kampaň prispôsobujú krajine útoku.

Malvér je natoľko prepracovaný, že sa najprv „pozrie“, v akom zariadení beží. Rozpoznáva značky ako Samsung, Google Pixel či Oppo a zisťuje, či ide o skutočný telefón alebo len testovaciu simuláciu. Robí to preto, aby obišiel automatické bezpečnostné systémy a sandboxy. Tie totiž spúšťajú aplikáciu v izolovanom virtuálnom prostredí a sledujú jej správanie. Ak BankBot zistí, že nie je na reálnom telefóne, zostane neaktívny a jeho škodlivý kód sa neodhalí. Až keď si je istý, že ide o bežného používateľa, spustí sa naplno.
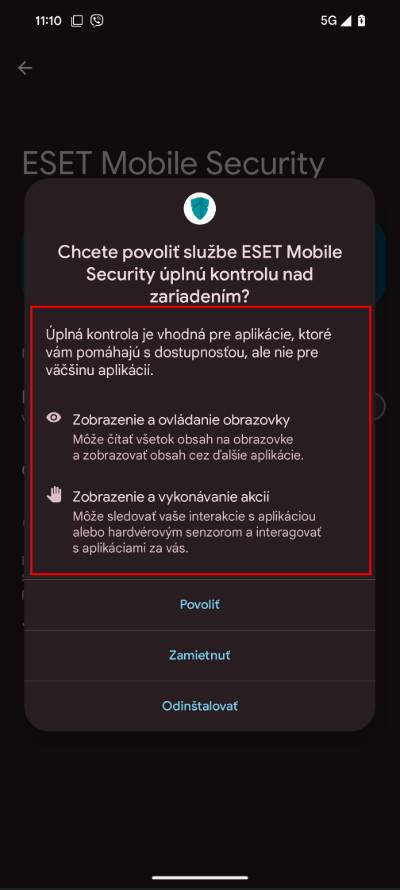
Potom ti stíši všetky zvuky, aby si si nevšimol nové správy alebo upozornenia, a spojí sa so serverom v zahraničí. Následne ťa presviedča, aby si povolil funkcie dostupnosti, no ak mu to dovolíš, získa takmer plnú kontrolu nad telefónom.
Ukradne aj to, čo si ani nechcel uložiť
BankBot-YNRK dokáže kradnúť SMS správy, kontakty, zoznam aplikácií, polohu, dokonca aj obsah schránky. Využíva triky ako zachytávanie obrazovky, fotenie bez tvojho vedomia a presmerovanie hovorov cez špeciálne príkazy.
Vie sa dokonca prezliecť za aplikáciu Google News. Následne si zmení názov aj ikonu a otvorí legitímne stránky, zatiaľ čo v pozadí prebieha krádež dát, píše Hacker News.
Neprehliadni

Podľa výskumov cieli na viac ako 60 finančných aplikácií, vrátane tých, ktoré používajú klienti v Poľsku, Česku a na Slovensku. Útočníci tak vedia „odpozerať“ rozhranie bankovej aplikácie a ukradnúť tvoje prihlasovacie údaje, akoby si ich zadával sám. Jediná dobrá správa je, že sa vírus nedokáže spustiť na Android 14 a novších, pretože novší systém už blokuje hlavný trik, automatické udeľovanie povolení cez accessibility. Ak máš starší mobil, aktualizuj ho.
Falošná donáška, ktorá ti donesie len problémy
Druhá hrozba, DeliveryRAT, je jednoduchšia, ale rozšírenejšia. Vznikla v Rusku, no už sa objavila aj v EÚ, pod menami kuriérov, donášok jedla a pracovných portálov. Funguje tak, že ti pošlú správu alebo inzerát s odkazom na aplikáciu, ktorá má „sledovať tvoju objednávku“ alebo „overiť zásielku“. Ty klikneš, nainštaluješ, a od toho momentu máš v mobile trójskeho koňa.
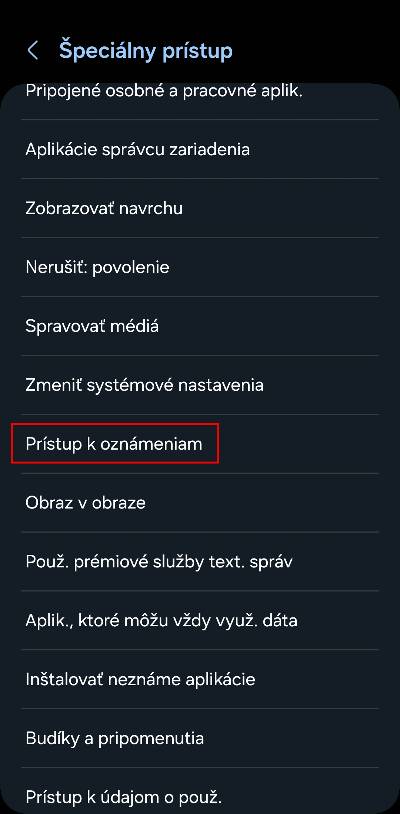
DeliveryRAT požiada o prístup k notifikáciám a k optimalizácii batérie, aby mohol bežať nepretržite. Potom zmizne z plochy. Ty ho síce nevidíš, ale v pozadí číta tvoje SMS správy, históriu hovorov a môže posielať príkazy útočníkom.
Niektoré jeho verzie dokonca vedia vykonávať DDoS útoky alebo ťa zlákať na škodlivé QR kódy.
Zneužívajú aj bezkontaktné platby
K týmto dvom škodlivým appkám pribudla aj tretia hrozba. Bezpečnostná firma Zimperium odhalila viac než 760 falošných finančných appiek, ktoré zneužívajú NFC platby. Tieto appky sa vydávajú za legitímne bankové služby a donútia ťa nastaviť ich ako predvolený spôsob platby. Keď zaplatíš mobilom, údaje o tvojej karte putujú priamo k útočníkom.
Podľa Zimperia už postihli asi 20 finančných inštitúcií, medzi nimi sú banky z Poľska, Česka a aj táto hrozba už dorazila aj na Slovensko. Ukradnuté údaje útočníci používajú na rýchle nákupy alebo výbery.
Ako sa chrániť, kým nie je neskoro
- Nenainštaluj APK zo správ či odkazov zo sociálnych sietí.
- Kontroluj povolenia. Appka, ktorá žiada prístup k nastaveniam dostupnosti, správcu zariadenia alebo prístup k SMS bez jasného dôvodu, je podozrivá.
- Aktualizuj systém. Android 14 opravuje viacero zraniteľností využívaných týmito vírusmi.
- Ak máš podozrenie, resetuj telefón a zmeň heslá v banke.
Tieto útoky už nie sú len exotika zo zahraničia, cieľom sme aj my. Naše banky a používané aplikácie sú pre útočníkov rovnako lákavé. Preto pri správe o „zásielke“ miesto kliknutia radšej aktualizuj systém, over zdroj aplikácie a buď opatrný pri povoleniach.


















