

Cez tieto funkcie tvojho telefónu ti môže podvodná aplikácia vybieliť bankový účet. Toto si skontroluj hneď teraz
Stačí jedno neopatrné kliknutie a aplikácia získa kontrolu nad tvojím mobilom aj peniazmi.

Predstav si, že sa ráno zobudíš, otvoríš mobil a zrazu vidíš, že ti z účtu zmizli stovky eur. Bankovú kartu si nestratil a nikomu si nedal údaje. Možno to znie ako nočná mora, ale v skutočnosti sa takéto prípady dejú a to pomerne často.
Na to, aby ti útočník vybielil účet, stačí, aby si bezmyšlienkovite odklikol jedno z nebezpečných povolení pre aplikácie v mobile. A to je presne ten problém. Najväčšou zbraňou hackerov už dávno nie sú vírusy, ale funkcie, ktoré si im v nevedomosti dovolil používať priamo vo svojom zariadení.

Poďme sa pozrieť na nastavenia, ktoré sú pre podvodníkov hotovým pokladom a prečo sú pre teba obrovským rizikom.
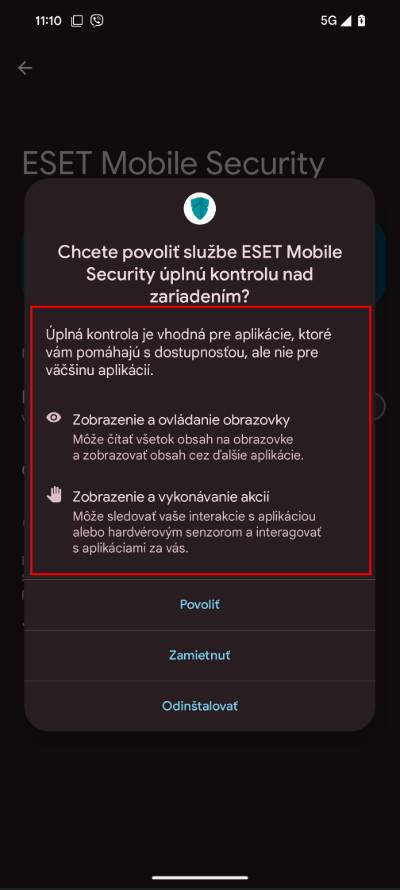
Nastavenia dostupnosti: vstupenka do celého telefónu
Táto funkcia vznikla na pomoc ľuďom s hendikepom. Má uľahčiť ovládanie, čítať text nahlas alebo vykonávať rôzne úkony za používateľa. Lenže v rukách útočníka to znamená totálnu kontrolu nad tvojim mobilom.
Vie simulovať tvoje kliknutia, písať za teba, otvárať aplikácie a dokonca spustiť bankovú aplikáciu. Peniaze tak môže previesť úplne bez tvojho vedomia. Ak si nejaká aplikácia pýta prístup k dostupnosti a nie je to vyslovene dôveryhodná apka, ber to ako obrovskú červenú vlajku.
Neprehliadni

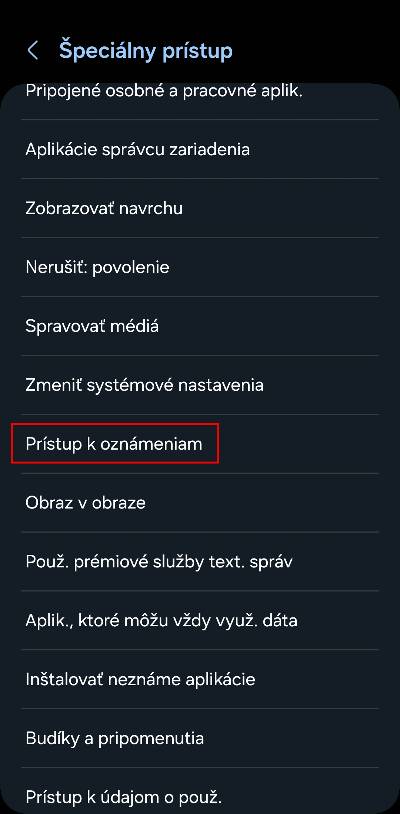
Prístup k notifikáciám: hacker číta to, čo vidíš ty
Na prvý pohľad neškodné oprávnenie, ale v skutočnosti jedno z najnebezpečnejších. Ak má aplikácia prístup k oznámeniam, vidí všetko, čo sa ti zobrazí v hornej lište. SMS, četové správy, e-maily a hlavne jednorazové bankové kódy. Útočník ich získa v reálnom čase a okamžite použije. Nemusí ti volať ani písať, stačí, že ich prečíta spolu s tebou.
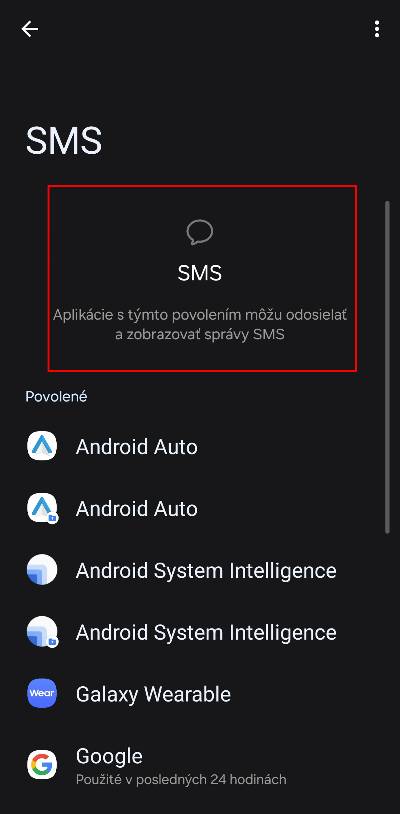
Čítanie SMS správ: slabina dvojfaktorovej ochrany
Banky sa roky spoliehali na SMS kódy ako na bezpečnú ochranu. Dnes sú pre hackerov hračkou. Ak aplikácii dovolíš čítať SMS, otvoríš jej cestu ku všetkým overovacím kódom a ďalšiemu obsahu. Vtedy je dvojfaktorová ochrana prakticky zbytočná. Na papieri si chránený, ale v realite nie.
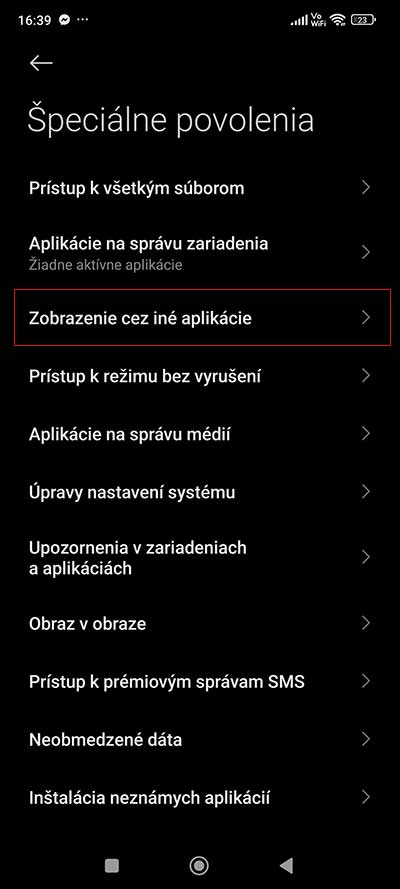
Overlay: falošné okná banky
Predstav si, že otvoríš bankovú aplikáciu a vyskočí na teba prihlasovacie okno. Zadáš údaje, obrazovka sa obnoví a všetko vyzerá normálne. V skutočnosti si ich práve odovzdal podvodníkovi. Funkcia overlay umožňuje aplikácii prekryť obrazovku falošným oknom. Toto je jeden z najčastejších trikov, ako útočníci získavajú prihlasovacie údaje.
Administrátorské práva: škodlivá aplikácia sa stane nesmrteľnou
Niektoré aplikácie od teba pýtajú správcovské oprávnenia. To znamená, že majú moc nad celým zariadením. Dokážu zablokovať pokusy o odinštalovanie, meniť heslá či dokonca zamknúť telefón. Ak útočník získa takýto prístup, má dostatok času vybieliť ti účet, zatiaľ čo ty márne skúšaš získať kontrolu späť.
Ako sa chrániť
Pravidlo číslo jeden znie, nikdy neudeľuj špeciálne povolenia aplikáciám, ktorým na sto percent neveríš. Radšej si trikrát rozmysli, či ich naozaj potrebujú.
Pravidelne kontroluj, ktoré aplikácie majú prístup k SMS, notifikáciám a nastaveniam dostupnosti.
Pri online platbách používaj virtuálne karty a v bankovej aplikácii si nastav biometrické overenie či limity na transakcie. Úplným základom je pravidelná aktualizácia systému aj aplikácií a vypnutie prémiových SMS u operátora, ak túto možnosť máš.


















