

Bankový trojan Anatsa sa znova šíri cez Google Play. Útočí aj na banky Slovákov a môže ti vybieliť účet
Nebezpečný bankový trojan Anatsa je späť a šíri sa priamo cez Google Play.

Predstav si, že si stiahneš obyčajnú aplikáciu na čítanie dokumentov alebo správcu súborov z oficiálneho Google Play Store. A teraz si predstav, že táto aplikácia sa v skutočnosti správa úplne inak. Teda, aby sme boli presní, aplikácia ponúka to, čo deklaruje, ale zároveň sú v nej skryté funkcie, ktoré ti môžu neskôr spraviť vrásky na čele.
Namiesto toho, aby ti pomohla, potichu nainštaluje škodlivý softvér, ktorý sleduje každý tvoj krok, kradne tvoje prihlasovacie údaje a dokonca môže vyprázdniť tvoj bankový účet. Presne toto robí nový variant známeho bankového trojana Anatsa.

Výskumníci zo spoločnosti Zscaler ThreatLabz upozorňujú, že Anatsa je späť a silnejší než kedykoľvek predtým. A čo je horšie, šíri sa priamo cez oficiálny Google Play Store.
Ako sa Anatsa dostane do tvojho mobilu
Na prvý pohľad sa nič nezdá podozrivé. Stiahneš si aplikáciu, ktorá vyzerá úplne neškodne. Najčastejšie ide o čítačky dokumentov, správcov súborov, PDF prehliadače alebo nástroje na úpravu obrázkov. Inými slovami, vo väčšine prípadov ide o užitočné nástroje. Niektoré z týchto aplikácií mali dokonca viac než 50 000 stiahnutí, takže vyzerali dôveryhodne.
Keď aplikáciu nainštaluješ, všetko vyzerá normálne. V pozadí však prebieha niečo, čomu by si sa chcel vyhnúť. Program si potichu stiahne škodlivý payload z tajného servera útočníkov. Ide o balík škodlivého kódu, ktorý sa do tvojho mobilu potajomky stiahne zo vzdialeného servera útočníkov a ktorý potom spustí samotný vírus. Tieto servery fungujú ako riadiace centrá, ktoré posielajú vírusu ďalšie príkazy. Samozrejme, všetko prebieha tak, aby si nič nevšimol.
Neprehliadni

Až keď sa vírus dostane do zariadenia, začne žiadať rôzne povolenia. Ak ich udelíš, otvoríš mu dvere dokorán.
Čo všetko Anatsa dokáže
Nový variant Anatsy je extrémne nebezpečný, pretože kombinuje viacero funkcií naraz. Dokáže kradnúť prihlasovacie údaje, zobrazuje falošné bankové prihlasovacie okná, cez ktoré odchytá prihlasovacie údaje. Sleduje každý dotyk na klávesnici pomocou takzvaného keyloggera, takže útočníci presne vedia, čo píšeš.
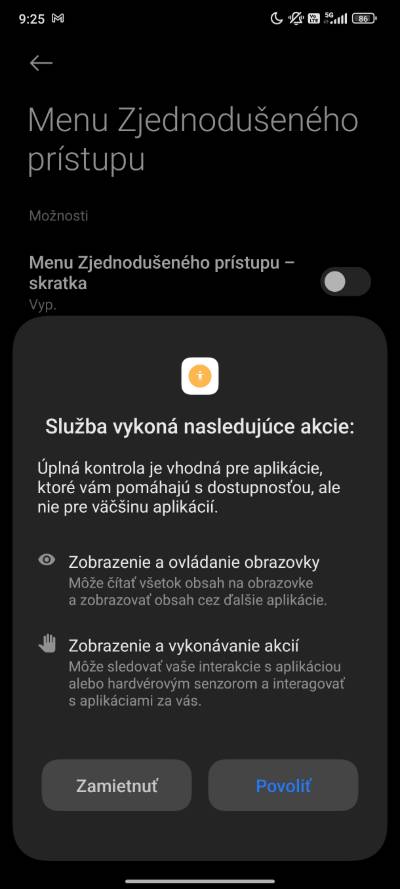
Ak škodlivej aplikácii udelíš vyššie povolenia, ako napríklad možnosť simulovať kliknutia, dokáže zariadenie úplne ovládnuť, schvaľovať prevody, meniť nastavenia a dokonca zapínať alebo vypínať aplikácie. Okrem toho dokáže čítať aj SMS správy či obsah upozornení, vďaka čomu sa vie dostať k verifikačným heslám, ktoré ti posiela banka alebo iné služby. Podľa výskumníkov Anatsa momentálne cieli na viac než 831 finančných inštitúcií po celom svete, medzi ktorými nechýbajú ani naše banky a pribudli aj kryptomenové platformy. To znamená, že ohrozené sú nielen bežné bankové účty, ale aj tvoje úspory v kryptomenách.
Google Play neznamená 100 % bezpečie
Ešte nedávno platilo, že sťahovanie aplikácií priamo z Google Play bolo relatívne bezpečné. Nový vývoj však ukazuje, že ani to už nestačí. Útočníci používajú techniku takzvaných dropper aplikácií. Ide o programy, ktoré sa tvária nevinne, ale po inštalácii stiahnu do mobilu ďalší, skrytý softvér.
Spoločnosť Zscaler ThreatLabz odhalila 77 škodlivých aplikácií z rôznych rodín malvéru, ktoré sa dostali priamo do Google Play. Tie spolu nazbierali vyše 19 miliónov inštalácií. Niektoré z nich súvisia priamo s Anatsou, iné patria do rodín ako Joker či Harly.
To je alarmujúce číslo. Znamená to, že aj keď sťahuješ aplikácie len z oficiálneho obchodu, môžeš sa stať obeťou.
Ako zistiť, či je tvoja aplikácia nebezpečná
Výskumníci zverejnili zoznam viacerých balíkov aplikácií, ktoré sú súčasťou aktuálnych útokov. Patria medzi ne napríklad:
- com.synexa.fileops.fileedge_organizerviewer,
- com.trend.bid,
- com.applicationsresearchgroup.docxploremanagerviewer,
- com.mvivhzsmq.gqrzqsubj.
Tieto názvy ti možno nič nehovoria, ale práve to je problém. Nebezpečné aplikácie sa často tvária ako legitímne nástroje na úpravu dokumentov či manažment súborov, no v skutočnosti slúžia na krádež údajov.
Ak chceš zistiť, či máš v telefóne niektorú z týchto podozrivých aplikácií, otvor Nastavenia, prejdi do sekcie Aplikácie a v zozname všetkých aplikácií si skontroluj názvy balíkov alebo použi jednoduchú aplikáciu, napríklad Package Name Viewer, ktorá ti ich zobrazí.
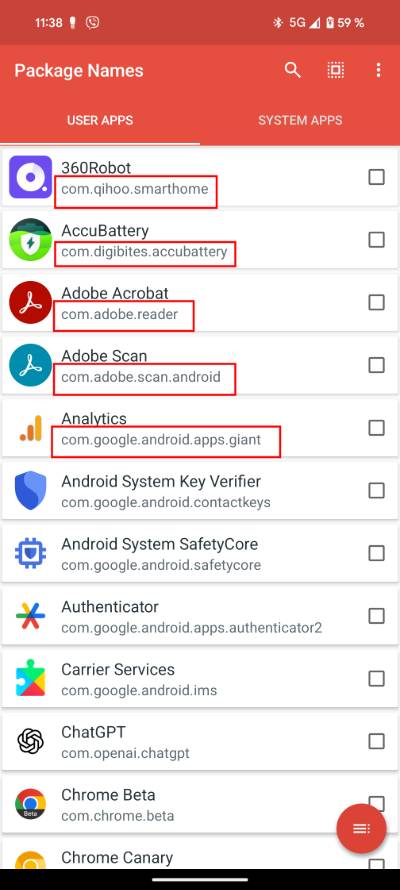
Medzi ďalšie nebezpečné aplikácie patria tie uvedené nižšie, no je dôležité upozorniť, že kompletný zoznam škodlivých aplikácií zatiaľ nie je dispozícii.
- QR Reader & File Manager
- PDF Reader & File Manager
- Document Reader – File Manager
- Document Viewer – File Reader
- Phone Cleaner – File Explorer
- PDF Viewer – File Explorer
- PDF Reader – Viewer & Editor
- Phone Cleaner: File Explorer
- PDF Reader: File Manager
Ak tam nájdeš niektorý z uvedených názvov vyššie, aplikáciu hneď odinštaluj a pre istotu si telefón skontroluj antivírusom.


















