

Cez toto povolenie telefónu vie hacker ovládať tvoj smartfón bez toho, aby si o tom vedel. Nikdy ho nepovoľ!
Pozri sa na jedno z najnebezpečnejších povolení v smartfóne, ktoré umožňuje hackerom prevziať kontrolu nad tvojim mobilom.
Určite nám dáš za pravdu, že stretnúť sa dnes s online podvodom, nie je vôbec náročne. Deň čo deň nám rôzni špekulanti volajú a posielajú správy, ktorí sa snažia dostať k našim údajom z platobných kariet či iným citlivým informáciám, ktoré následne zneužijú.
Nemenej raz sa pokúšajú dostať aj do našich telefónov cez aplikácie, ktoré sťahujeme. Do našich mobilov ich najčastejšie pustíme nevedomky sami. A to napríklad, keď inštalujeme aplikácie z neoficiálnych zdrojov. Pravdou ale je, že škodlivá aplikácia sa môže dostať do telefónu aj cez Obchod Play. Hackeri s cieľom, aby sa dostali do našich mobilov, často vytvárajú užitočné nástroje (ktoré väčšinou už mobil ponúka, ale sú dobre skryté) a keď sa dostanú do zariadenia, tak neskôr začnú na pozadí vykonávať záškodnícku činnosť.

Možno si sa už niekedy v minulosti stretol s tým, že sa ti mobil náhodne rozsvietil, prípadne, že robil nejaké dotyky bez toho, aby si ovládal obrazovku. Odborne sa to volá „ghost touch“ alebo „phantom touch“.
Útočníci väčšinou takto vykonávajú zmeny v tvojom mobile, keď spíš. Zvyšujú totiž šancu, že zostanú neodhalení, keď sa „hrajú“ s tvojim mobilom v nočných hodinách. Rozmýšľal si niekedy nad tým, ako vedia hackeri ovládať tvoj mobil? Umožňujú im to povolenia, ktoré aplikáciám udeľujeme pri prvom spustení. Ak by si nevedel, o čo ide, tak povolenia sú privilégia, ktoré umožňujú aplikáciám pristupovať k rôznym častiam zariadenia a ovládať ho.
Toto povolenie umožňuje simulovať dotyky
Prejdime ale teraz k jednému z povolení, ktoré sa pokladá za jedno z najnebezpečnejších. Je ním schopnosť simulovať povolenia. Inými slovami, toto privilégium umožňuje aplikácii ovládať tvoj mobil. Reč je o povolení známom ako „Accessibility Services“ (pozn. v slovenčine sa toto povolenie často prekladá ako zjednodušené ovládanie alebo nastavenia dostupnosti či služby dostupnosti).
Neprehliadni

„Povolenie Accessibility Services umožňuje aplikácii sledovať aktivitu na obrazovke, rozpoznávať obsah (napríklad text alebo tlačidlá) a vykonávať akcie, ako sú kliknutia alebo posúvanie.“
Aplikácia s týmto oprávnením sa môže dostať k ďalším invazívnym oprávneniam, ako napríklad schopnosť kliknúť na tlačidlá alebo odkazy, schvaľovať vlastné povolenia, Inštalovať ďalšie aplikácie a podobne. Keď si ho nejaká aplikácia pýta, tak ti vyskočí upozornenie nižšie.
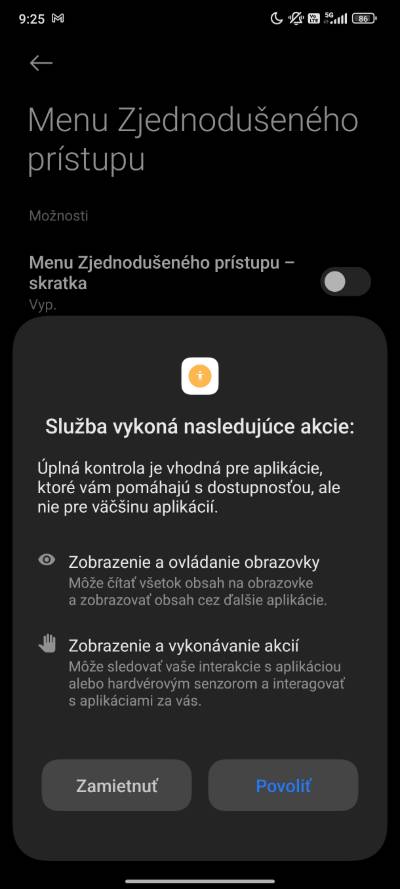
Možno si teraz hovoríš, prečo takéto povolenia vlastne máš v mobile. Vedz, že jeho význam je dôležitý, ale hlavne pre ľudí, ktorí majú nejaké obmedzenie. Funkcia je totiž navrhnuté tak, aby pomáhali používateľom so zdravotným postihnutím alebo tým, ktorí dočasne nie sú schopní plne interagovať so svojím zariadením. Bohužiaľ ale, toto povolenie môžu zneužiť aj hackeri.
Aplikácie, ktoré majú toto povolenie, môžu prakticky prevziať kontrolu nad tvojim mobilom. Preto by si mal vždy dobre zvážiť, či nejakej aplikácii takéto privilégium povolíš. Určite by si ho nemal udeľovať aplikáciám, pri ktorých nevieš, kto za nimi reálne stojí.
Dovoľ nám, dať ti v súvislosti s touto témou do pozornosti článok, v ktorom sme sa venovali jednej z kľúčových funkcií tvojho mobilu, ktorú hackeri vypínajú ako prvú, keď sa dostanú do tvojho mobilu.


















