

Spyware Predator je späť a silnejší než kedykoľvek predtým. Stačí otvoriť web a tvoj mobil je kompromitovaný
Nové úniky odhaľujú, ako spyware Predator infikuje mobily cez reklamy, sleduje novinárov aj bežných používateľov a ako mala Intellexa prístup k živým sledovacím systémom vlád.
Vo svete kybernetickej bezpečnosti sa objavil nový a pomerne znepokojujúci záškodnícky program. Špionážny kód Predator, vyvíjaný spoločnosťou Intellexa, sa mení na ešte sofistikovanejšiu hrozbu. Kým doteraz sa hackeri spoliehali na to, že obeť klikne na podvodný odkaz alebo otvorí podozrivú správu, nová technika funguje úplne bez účasti používateľa. Stačí, že si načítaš obyčajnú webstránku a útok sa môže začať.
Podľa najnovších zistení výskumníkov z Amnesty International Security Lab a Citizen Lab využíva Predator reklamné nástroje na šírenie škodlivého kódu. Znie to nevinne, veď reklamy sú bežnou súčasťou internetu, no práve v tejto oblasti našli útočníci dokonalú zbraň. Infekčný kód sa vkladá do bežných reklamných systémov, ktoré denne zobrazujú miliardy bannerov. Ak sa do tvojej relácie dostane „infikovaná“ reklama, môže sa bez tvojho vedomia spustiť proces, ktorý v priebehu zlomku sekundy nainštaluje spyware.

Nové úniky však odhalili, že ide len o špičku ľadovca. Predator je totiž len jeden z názvov, pod ktorými Intellexa predáva svoj špionážny systém. V marketingových materiáloch vystupuje aj ako Helios, Nova, Green Arrow či Red Arrow. Cieľ je jediný, zmiasť vyšetrovateľov a sťažiť vystopovanie útokov naprieč krajinami.
Infekcia je rýchla a nenápadná
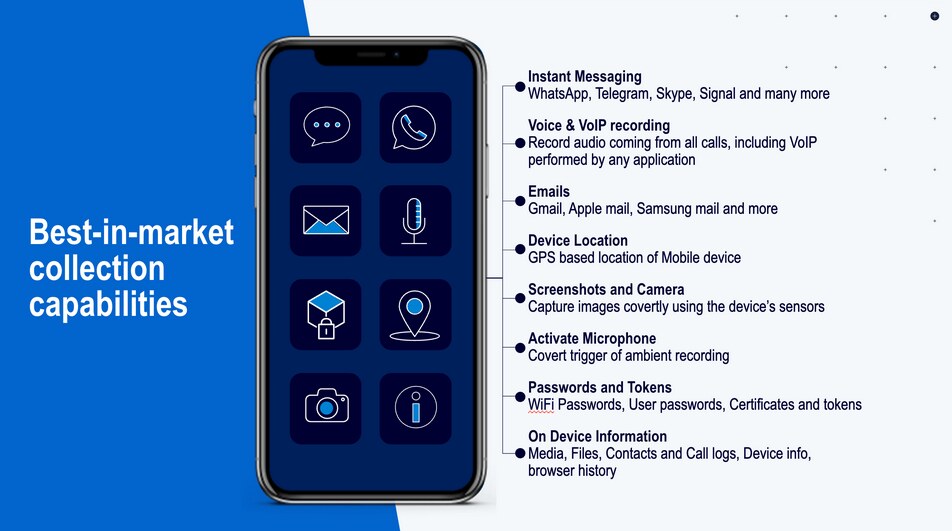
Na prvý pohľad sa nič nedeje. Stránka sa načíta, reklama zmizne, ty pokračuješ v čítaní. No niekde v pozadí už softvér komunikuje s riadiacim serverom, dostáva príkazy a začína zber dát. S tým ide ruka v ruke prístup k fotoaparátu, mikrofónu, správam či polohovým údajom zariadenia. Celé to prebieha potichu, bez ikoniek či varovných hlásení.
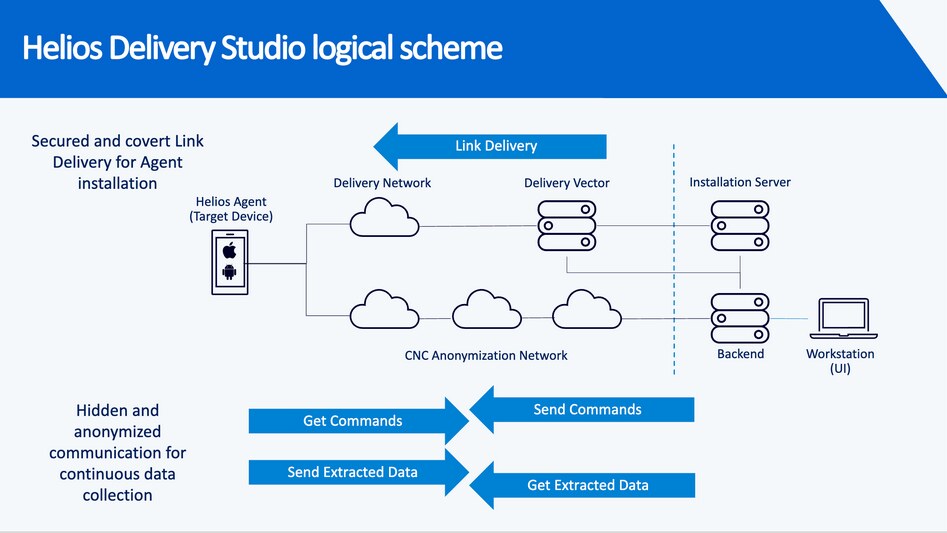
Z uniknutých interných dokumentov Intellexy vyplýva, že táto nová generácia Predatora využíva dva takzvané doručovacie systémy: Mars a Jupiter. Obe platformy fungujú ako spojivo medzi útočníkom, poskytovateľom a cieľovým zariadením. Operátori môžu upravovať dátovú prevádzku tak, aby presmerovali obeť na vybranú doménu, kde sa škodlivý kód spustí automaticky. V praxi to znamená, že útočník dokáže zasiahnuť cieľ len tým, že sa pripojí na nezabezpečenú alebo kompromitovanú webstránku.
Neprehliadni

Najnovšie dokumenty potvrdzujú aj existenciu systému Aladdin, ktorý dokáže infikovať zariadenie úplne potichu. Nepotrebuje kliknutie, nepotrebuje interakciu, stačí, že sa používateľovi zobrazí presne zacielená reklama. Tá sa vyberá podľa IP adresy obete, ktorú útočník môže získať v spolupráci s domácimi operátormi. Jeden jediný banner na spravodajskom portáli môže spustiť útok.
Tento postup predstavuje veľmi nebezpečnú zmenu v spôsobe šírenia spywaru. Na rozdiel od tradičných podvodov, kde musel používateľ naletieť falošnému e-mailu alebo kliknúť na infikovaný odkaz, nový model úplne eliminuje ľudský faktor. Útoky sú tiché, presné a mimoriadne ťažko detekovateľné. Odborníci upozorňujú, že reklamný ekosystém sa môže stať novým „infekčným kanálom“, ktorý budú využívať aj ďalšie firmy vyvíjajúce komerčný spyware.
A nejde už len o hypotézu. Amnesty International potvrdila nový pokus o útok Predatorom v Pakistane, kde sa terčom stal právnik z provincie Balúčistan. Ide o prvý takýto prípad v krajine. Súčasne výskumníci odhalili ďalšie prípady v Afrike, ktoré budú uvedené v nasledujúcich správach.
Pred týmto spywareom sa len ťažko ochrániš
Aj keď na spoločnosť Intellexa a jej spolupracovníkov dopadli sankcie zo strany viacerých štátov a prebiehajú trestné vyšetrovania, nič nenasvedčuje tomu, že by sa vývoj Predatora zastavil. Naopak, systém sa neustále vyvíja a prispôsobuje, čím sa stáva odolnejším voči odhaleniu. Bezpečnostní experti upozorňujú, že každá nová verzia opravenej zraniteľnosti v Androide alebo iOS len dočasne spomaľuje jeho šírenie.
Najznepokojujúcejším zistením z únikov však je, že Intellexa mala prístup k živým sledovacím systémom svojich zákazníkov. V uniknutom tréningovom videu sa inštruktor pripája cez TeamViewer k infraštruktúre s označením EAGLE_2 – teda priamo k vládnemu systému, ktorý v reálnom čase sledoval svoje ciele. Viditeľné boli logy, IP adresy, neúspešné pokusy o infekcie a dokonca prihlasovacie obrazovky k dashboardu, v ktorom sa zobrazujú získané správy, fotografie či nahrávky.
Inými slovami: dáta obetí nevidel len štát, ktorý ich sledoval, ale aj samotný výrobca spywaru.
To vytvára zásadnú právnu aj etickú otázku — ak má firma prístup k reálnym sledovacím operáciám, nesie časť zodpovednosti za ich zneužitie?
Úniky navyše potvrdili pravosť manipulovaných domén, ktoré predstierali spravodajské weby v Kazachstane. Dokonca rovnaké technické stopy sa objavili aj v útokoch v Grécku a Egypte, čím sa definitívne potvrdilo, že práve Predator stál za sledovaním novinárov a aktivistov v týchto prípadoch.
Predator tak symbolizuje temnú stránku technologického pokroku. Svet, kde sa komerčný špionážny softvér stáva nástrojom sledovania, umlčovania a kontroly. Príbeh tohto nástroja zároveň ukazuje, aká krehká je hranica medzi bežnou digitálnou reklamou a sofistikovaným kybernetickým útokom.
Hoci výrobcovia zariadení neustále zlepšujú zabezpečenie, výskum Predatora len smutne dokazuje, že žoldniersky spyware je vždy o krok vpred. Ľahostajnosť už nestačí, pretože každý používateľ sa dnes môže stať nechceným cieľom. A keď sa z obyčajného zobrazenia reklamy dokáže stať vstupná brána pre špionáž, je zrejmé, že digitálna bezpečnosť sa stáva nielen technickou, ale aj civilizačnou otázkou. Zároveň môžeme očakávať prudký nárast používania blokovačov reklám.


















