

Nový spyware ClayRat sa šíri cez obľúbenú platformu Slovákov. Ak infikuje tvoj mobil, bude v tvojom mene posielať podvodné SMS
Nie je to obyčajný vírus. ClayRat je tichý špión v mobile, ktorý kradne dáta, číta správy a pod tvojím menom rozosiela škodlivé odkazy.
Predstav si, že tvoj telefón prestane byť len tvojím nástrojom, ale stane sa automaticky rozosielacím strojom pre podvodníkov. Presne to dokáže nový Android spyware s názvom ClayRat. Nie je to žiadny filmový vírus, ale premyslený kus kódu, ktorý sa vydáva za známe aplikácie a premení tvoj mobil na tichého špióna aj distribučný uzol. Na tento nový spyware upozornili experti zo zimperium.com.
Aplikácia, ktorá sa tvári ako YouTube alebo WhatsApp
ClayRat sa tvári ako populárne aplikácie, napríklad YouTube Plus, WhatsApp, Google Photos alebo TikTok, a láka používateľov na inštaláciu cez Telegram kanály alebo falošné webové stránky.

Ak ho nainštaluješ, dokáže čítať všetky SMS správy, pozrieť si históriu hovorov, zachytávať notifikácie, zbierať informácie o zariadení a dokonca ťa odfotiť prednou kamerou. Tam ale jeho funkcie nekončia. Vie tiež volať a posielať správy z tvojho telefónu bez tvojho vedomia. Najnebezpečnejšie však je, že po získaní oprávnení dokáže automaticky rozposlať infikovaný odkaz všetkým tvojim kontaktom a šíriť sa ďalej, bez akejkoľvek tvojej účasti.
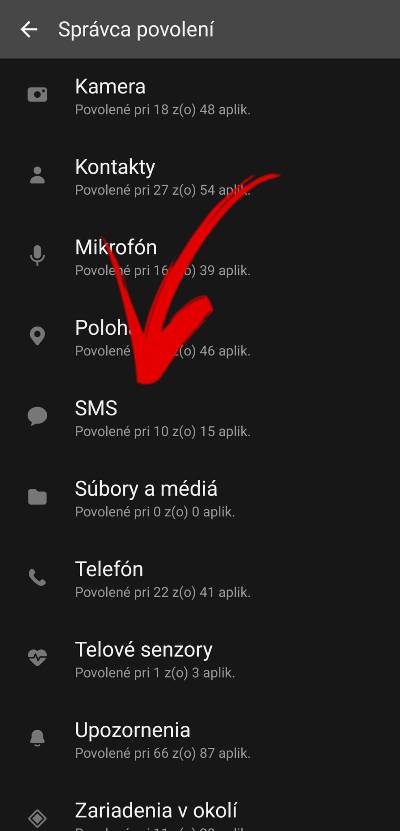
Predstav si to jednoducho, dáš neznámej osobe kľúče od svojho bytu aj poštovej schránky. Tá osoba potom môže čítať tvoju poštu, posielať listy v tvojom mene a dokonca používať tvoje meno, kedykoľvek sa jej zachce. Takto presne funguje ClayRat, keď mu udelíš oprávnenie byť predvolenou SMS aplikáciou. Jediným kliknutím mu otvoríš prístup ku všetkým správam aj k možnosti posielať nové, bez toho, aby si o tom vedel.
Infekcia sa zvyčajne začína úplne nenápadne. Používateľ narazí na Telegram kanál, ktorý pôsobí dôveryhodne, plný falošných pozitívnych recenzií a nafúknutých počtov stiahnutí.
Neprehliadni

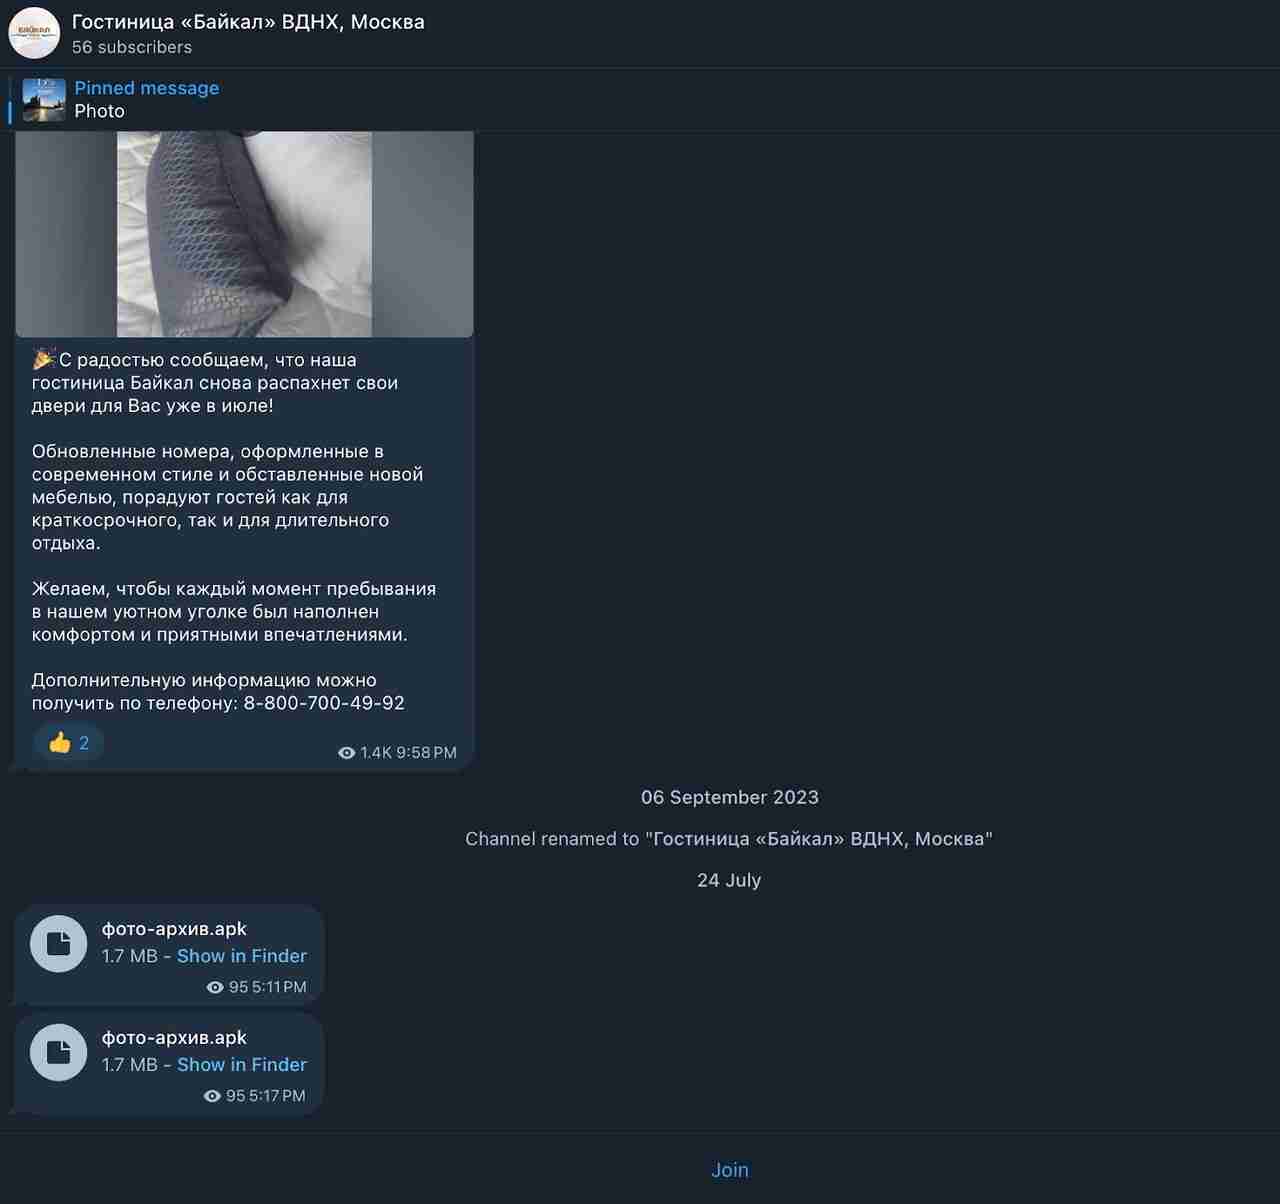
Inde sa objavia webové stránky, ktoré vyzerajú ako oficiálne stránky populárnych aplikácií a ponúkajú „aktualizáciu“ alebo „prémiovú verziu“. V skutočnosti ide o phishingové stránky, ktoré návštevníka presmerujú k stiahnutiu škodlivého súboru. Ak používateľ povolí inštaláciu z neznámych zdrojov, má problém. ClayRat po inštalácii často zobrazí falošné okno, ktoré napodobňuje obrazovku Google Play. Vyzerá dôveryhodne, ale v pozadí sa práve rozbaľuje ukrytý šifrovaný modul. A v tom momente sa jeho telefón stáva súčasťou útočníkovej siete.
Výskumníci zo Zimperium odhalili alarmujúci rozsah kampane
Na existenciu a rozsah tejto kampane upozornili výskumníci zo zLabs (Zimperium), ktorí spyware aktívne sledujú už niekoľko mesiacov. Z ich zistení vyplýva, že ClayRat sa vyvíja alarmujúcim tempom. Len za posledné tri mesiace bolo zaznamenaných viac ako 600 vzoriek a 50 rôznych dropprov, pričom každá ďalšia verzia má nové vrstvy šifrovania a obfuskácie, aby sa vyhla detekcii. Práve tento neobvyklý rozsah ukazuje, že ide o profesionálne vedenú a neustále rozširujúcu sa operáciu.
Zimperium zároveň potvrdil, že o zisteniach informoval aj spoločnosť Google, ktorá už na základe zdieľaných údajov aktualizovala Google Play Protect. Ten teraz automaticky rozpoznáva známe verzie ClayRatu a blokuje ich ešte pred inštaláciou. Používatelia, ktorí majú aktívne služby Google Play, sú tak pred známymi verziami chránení. Riziko však zostáva pre tých, ktorí inštalujú aplikácie z neoficiálnych zdrojov, teda práve tam, kde sa ClayRat najčastejšie šíri.
Odhaľovanie takejto infekcie je náročné, no nie nemožné. Prvé náznaky sa objavia, keď z tvojho čísla začnú odchádzať správy, ktoré si neposlal. Ľudia z tvojho okolia ti môžu písať, že od teba dostali čudný odkaz. Telefón sa môže správať zvláštne, vybíja sa rýchlejšie, prehrieva sa, objavujú sa neznáme aplikácie alebo sa zapína kamera bez dôvodu. Všetko to môžu byť stopy po tom, že tvoj telefón má nového, nechceného „spolubývajúceho“.
Čo urobiť, ak máš podozrenie na infekciu
Ak k niečomu takému dôjde, treba konať okamžite. Najprv prestaň otvárať akékoľvek podozrivé odkazy a nikdy neinštaluj aplikácie mimo Google Play. V nastaveniach telefónu skontroluj, ktorá aplikácia je nastavená ako predvolená pre SMS správy, a ak ide o neznámy program, odober mu toto oprávnenie. Prejdi si zoznam nainštalovaných aplikácií a odstráň všetky, ktoré nepoznáš alebo si ich neinštaloval sám.
Potom aktualizuj systém, zapni Google Play Protect a spusti kontrolu. Ak máš pocit, že spyware je stále aktívny, zálohuj si fotky a kontakty a urob obnovenie zariadenia do továrenského nastavenia. Je to síce radikálne, ale najspoľahlivejšie riešenie.
Problém s ClayRatom je však širší než len súkromie jedného používateľa. Tento spyware premení každý infikovaný telefón na rozosielací uzol. Keď tvoji priatelia dostanú SMS od teba, dôverujú jej viac než anonymnej správe, a tak kliknú na odkaz. V priebehu pár hodín sa tak môže nakaziť celý kruh známych. Práve v tom je sila tohto škodlivého softvéru, nešíri sa len technicky, ale aj cez dôveru medzi ľuďmi.


















