

SBU a FBI odhalili ruskú kampaň: Takto sa hackeri dostávali do účtov na WhatsAppe a Signale, útoky zrejme zasiahli aj Slovensko
SBU a FBI odhalili ruskú kampaň, pri ktorej sa hackeri cez falošné SMS a QR kódy snažili dostať do účtov na Signale a WhatsAppe. Podobný útok sme zachytili aj na Slovensku.
Útoky často prichádzali v ranných hodinách, keď človek ešte nemusí venovať správam plnú pozornosť. Odosielateľ sa tváril ako podpora Signalu alebo WhatsAppu, tón bol úradný a správa žiadala potvrdenie účtu. Práve takto sa podľa Ukrajinskej bezpečnostnej služby ruské spravodajské služby systematicky pokúšali dostať do správ politikov, vojakov a aktivistov na Ukrajine, v Európe aj v USA. Spoločná operácia SBU a americkej FBI ukázala, že nešlo o náhodné podvody, ale o premyslenú kampaň.

Útočníci sa nezameriavali len na vládne inštitúcie alebo verejne známe osoby. SBU výslovne upozornila, že terčom sa stávali aj bežné osobné účty občanov. A zdá sa, že podobné pokusy sa mohli objaviť aj na Slovensku. S prakticky identickým typom útoku sme sa stretli aj v našej redakcii. Pri oficiálnych cieľoch mohlo ísť najmä o citlivé vojenské, politické a ekonomické informácie, pri médiách a bežných používateľoch zas o prístup ku komunikácii, kontaktom a osobným dátam.
Falošná podpora útočí vo chvíli, keď človek poľaví
Scenár bol zakaždým rovnaký. Obeť dostala SMS, ktorá vyzerala ako správa od oficiálneho bota platformy. Podľa SBU prichádzali tieto správy najmä ráno. Nie náhodou. Útočníci využívali čas, keď ľudia po prebudení často konajú automaticky a menej si všímajú detaily v podozrivých správach. Stačilo uveriť výzve, zadať kód a prístup k účtu mohol skončiť v cudzích rukách. Podobný pokus sme zažili aj my, pričom útočníkom sa podarilo dostať falošnú správu priamo do legitímneho SMS vlákna s platformou.
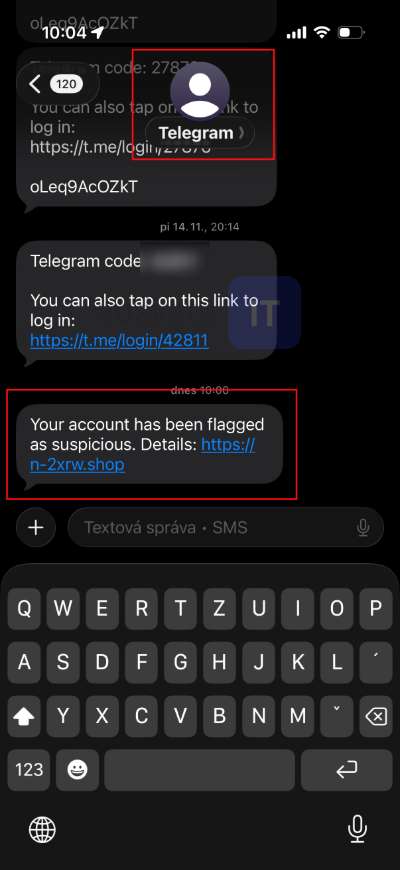
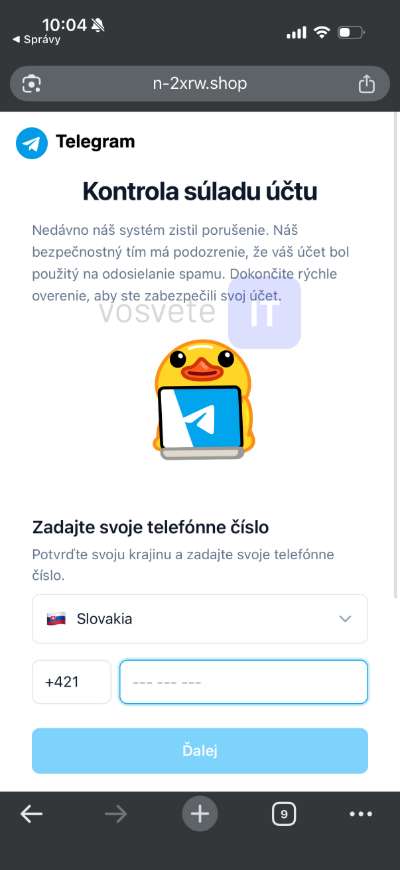
Americká FBI opísala okrem iného podobnú kampaň, pri ktorej hackeri napojení na ruské spravodajské služby lákali vysokohodnotné ciele na vydanie záložných obnovovacích kľúčov. Kto má obnovovací kľúč, má účet, aj keby si pôvodný majiteľ neskôr zmenil heslo.
Neprehliadni

Signal, WhatsApp a QR kódy
SBU síce nepriradila kampaň konkrétnej hackerskej skupine, no podobné vlny útokov cielené priamo na používateľov Signalu a WhatsAppu boli v minulosti spojené s ruskými skupinami Star Blizzard, UNC5792 a UNC4221. Mená skupín sa môžu líšiť, podstata útoku nie. Výsledkom je kompromitovaný účet a prístup ku komunikácii, ktorú si obeť dovtedy považovala za bezpečnú.
Okrem phishingových SMS útočníci využívali aj QR kódy zaslané cez neznámych botov. Naskenovaním takého kódu môže cudzí prístroj získať prístup k tvojmu účtu, bez toho, aby si zadal akékoľvek heslo. Maskujú to ako rutinný proces prihlasovania, pri ktorom stačí jeden neopatrný krok.
Najprv pozri aktívne relácie. Tam sa útok často prezradí
SBU vydala konkrétne odporúčania. Skontroluj aktívne relácie vo svojom messengeri a ukonči všetky pripojenia, ktoré nepoznáš. Zapni dvojfaktorovú autentifikáciu a použi alfanumerický PIN, nie iba štyri číslice. Nikomu neposielaj potvrdzovacie kódy, PIN kódy, heslá ani obnovovacie kľúče. Ani človeku, ktorého poznáš osobne. Jeho účet už mohol byť dávno prelomený.
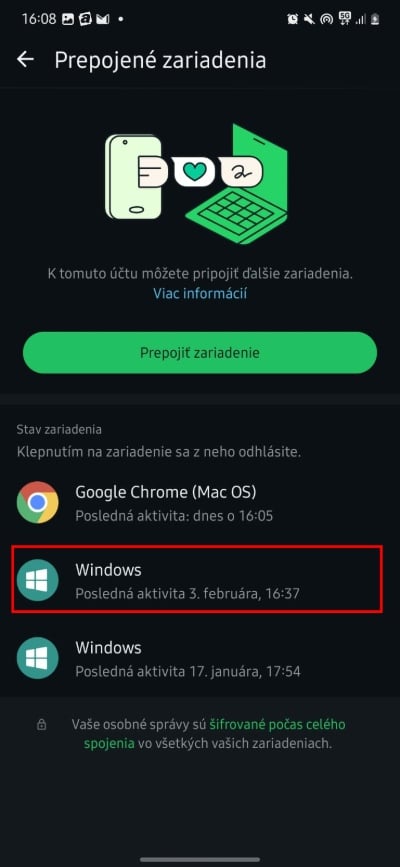
Na podozrivé odkazy neklikaj, ani keď prídu od kamaráta. Súbory z neznámych chatov neotváraj, najmä ak ťa niekto žiada, aby si to urobil z počítača. A QR kódy od neznámych botov alebo používateľov radšej úplne ignoruj.
Kampaň stále beží. SBU ani FBI neuviedli, že by bola zastavená. Aplikácie ako Signal alebo WhatsApp síce používajú šifrovanie, lenže tento typ sociálneho inžinierstva ho obchádza úplne inou cestou. Šifrovanie je zbytočné, ak útočník dostane kľúče priamo od obete.


















