

FBI varuje pred masívnymi ruskými hackerskými útokmi. Takto útočníci kradnú účty na WhatsAppe a Signale
FBI a CISA varujú pred ruskou phishingovou kampaňou na Signale a WhatsAppe. Útočníci nelámu šifrovanie, ale cez falošnú podporu a podvodné správy kradnú prístup k účtom aj citlivej komunikácii.

Ak používaš Signal alebo WhatsApp, máš dôvod na opatrnosť. Americká FBI a agentúra CISA vydali spoločné varovanie pred prebiehajúcou phishingovou kampaňou, za ktorou stoja hackerské skupiny napojené na ruské tajné služby. Kampaň už kompromitovala tisíce účtov po celom svete.
Dôležité pritom je, že útočníci sa nesnažia prelomiť šifrovanie samotných aplikácií. Namiesto toho stavajú na manipulácii a sociálnom inžinierstve, aby sa dostali k tvojim súkromným správam.

Takto vyzerá trik, cez ktorý ti môžu ukradnúť Signal alebo WhatsApp
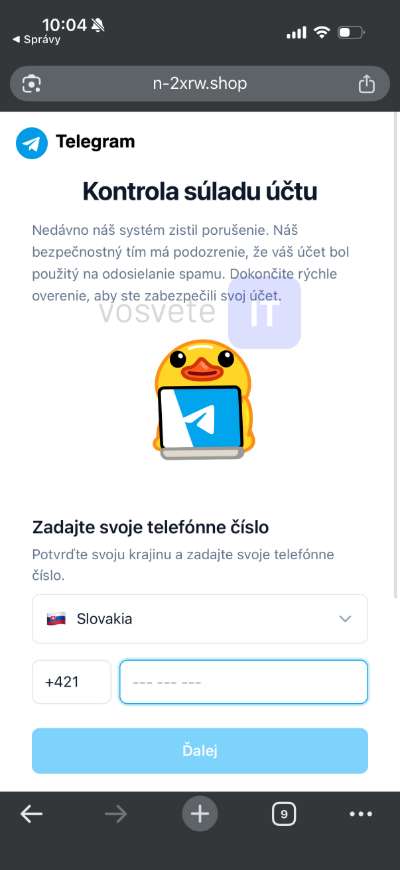
Metóda je prepracovaná a zároveň jednoduchá. Útočníci sa vydávajú za oficiálne podporné účty aplikácií na zabezpečenú komunikáciu. Pošlú ti správu, ktorá pôsobí dôveryhodne. Môže ťa upozorňovať na podozrivú aktivitu na účte, informovať o údajnej bezpečnostnej hrozbe alebo sa tváriť ako automatické bezpečnostné upozornenie priamo v chate.
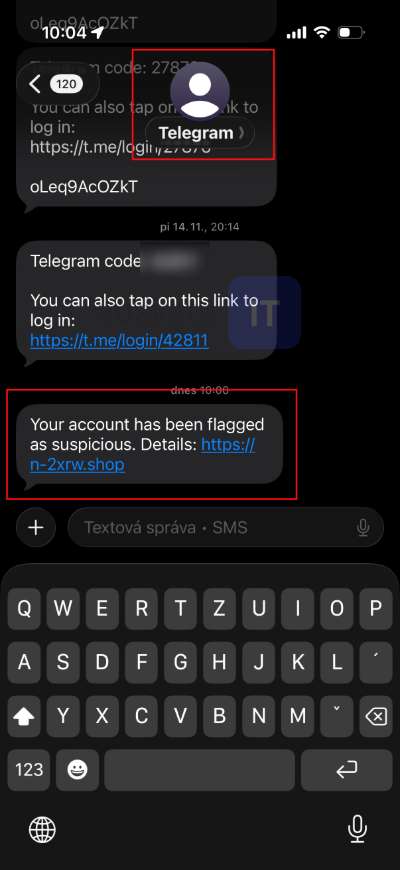
V správe ťa potom vyzvú, aby si klikol na odkaz alebo poskytol verifikačný kód či PIN. Ak urobíš ktorúkoľvek z týchto vecí, nevedomky umožníš útočníkom prístup k svojmu účtu.
V praxi to znamená, že si buď pridajú svoje zariadenie ako prepojené zariadenie k tvojmu účtu, alebo nad ním získajú úplnú kontrolu. Po kompromitácii môžu čítať tvoje správy, dostať sa k zoznamu kontaktov a rozosielať ďalšie phishingové správy tvojim známym. Ak si súčasťou skupinových chatov, vedia sa cez kompromitovaný účet dostať aj k citlivej komunikácii vo vnútri skupín a zneužiť tvoju identitu na ďalšie útoky.
Neprehliadni

Rusi si vyberajú ľudí, ktorí majú prístup k citlivým informáciám
Táto globálna kampaň sa zameriava najmä na ľudí s vysokou spravodajskou hodnotou. Patria sem súčasní aj bývalí predstavitelia vlády, vojenský personál, politické osobnosti a novinári.

Treba však dodať, že podobné taktiky pozorujú aj holandské spravodajské služby. Tie zaznamenali útoky na vládnych zamestnancov a ďalších významných jednotlivcov na Signale aj WhatsAppe. Inými slovami, nejde o izolovaný problém viazaný len na Spojené štáty, ale o širší typ operácie, ktorý sa objavuje aj inde.
Najslabším miestom nie je aplikácia, ale človek
FBI zdôrazňuje kľúčový bod: samotné aplikácie zostávajú bezpečné. Najslabším článkom je človek.
„Phishing zostáva jedným z najmenej sofistikovaných, no zároveň najúčinnejších spôsobov kompromitácie. Často tým úplne obíde ostatné ochranné opatrenia vrátane end-to-end šifrovania,“ píšu FBI a CISA.
Preložené do ľudskej reči, aj keď máš zapnuté silné šifrovanie, phishing ho vie úplne obísť. Stačí, aby ťa útočník presvedčil, že mu máš sám odovzdať prístup k účtu.
Práve preto sú tieto útoky také nebezpečné. Nepotrebujú hľadať technickú chybu v aplikácii. Stačí im jedna presvedčivá správa, trochu nátlaku a človek, ktorý zareaguje v strese alebo v zhone.
Ako sa chrániť pred phishingovými útokmi
Úrady poskytli aj konkrétne odporúčania, ako rozpoznať podozrivé správy a chrániť sa:
Základné pravidlá opatrnosti pri správach v Signale a WhatsAppe
Ak ti niečo príde podozrivé, okamžite preruš komunikáciu. Nikdy nezdieľaj PIN kód ani dvojfaktorový overovací kód pri akcii, ktorú si sám neinicioval.
Neočakávané správy od neznámych kontaktov, ale aj od „priateľov“ s nezvyčajnými požiadavkami, môžu byť phishingovým pokusom. Takéto správy zablokuj a nahlás. Ak máš pochybnosti, pravosť si over iným komunikačným kanálom.
Kontrola odkazov a skupinových chatov
Pred kliknutím si vždy prezri odkazy a súbory. Neklikaj na podozrivé linky ani prílohy. Môžu nainštalovať malvér alebo umožniť neoprávnený prístup k tvojmu účtu.
Pravidelne si kontroluj zoznam účastníkov v skupinových chatoch a hľadaj duplikáty alebo falošné účty. Ak sa objavia duplicitné profily, over si pravosť účastníkov cez iný bezpečný komunikačný kanál mimo aplikácie.
Ako komunikuje skutočná podpora aplikácií
Väčšina podporných služieb komunikuje s používateľmi len cez oficiálne e mailové adresy. Legitímna podpora od teba nebude pýtať verifikačné kódy, a už vôbec nie cez súkromnú správu priamo v aplikácii.
Podporné služby ti zároveň neposielajú odkazy na „overenie“ alebo „obnovenie“ účtu. Vždy choď priamo do aplikácie alebo na oficiálnu webovú stránku služby.
Ak chceš zvýšiť súkromie ešte viac, oplatí sa pozrieť aj na bezpečnostné funkcie, ktoré aplikácia ponúka. Pri citlivejšej komunikácii môže pomôcť napríklad automatické miznutie správ. To síce útoku nezabráni, ale zníži množstvo starších správ, ku ktorým by sa útočník po prevzatí účtu dostal.


















