

Ruskí hackeri znova udreli: Pod paľbou bolo aj Slovensko a ďalší partneri, ktorí pomáhajú Ukrajine
APT28 útočila aj na Slovensko cez partnerov zapojených do muničných iniciatív. Ruskí hackeri šírili malvér PRISMEX, ktorým sa snažili získať prístup k citlivým údajom a narušiť logistiku podpory pre Ukrajinu.

Keď sa povie kybernetický útok, veľa ľudí si stále predstaví najmä kradnutie hesiel a osobných údajov. V tomto prípade však ide o oveľa viac. Ruská hackerská skupina APT28, známa aj ako Pawn Storm či Forest Blizzard, nasadila sofistikovaný malvérový balík s kódovým označením PRISMEX. Ten kombinuje pokročilú steganografiu, zneužívanie legitímnych cloudových služieb a rýchle nasadzovanie nových bezpečnostných chýb.
Celá operácia ruských hackerov mala jeden cieľ, a to narušiť dodávateľské reťazce ukrajinskej obrany a jej západných partnerov.

Ruskí hackeri cielia aj na Slovensko a ďalších partnerov Ukrajiny
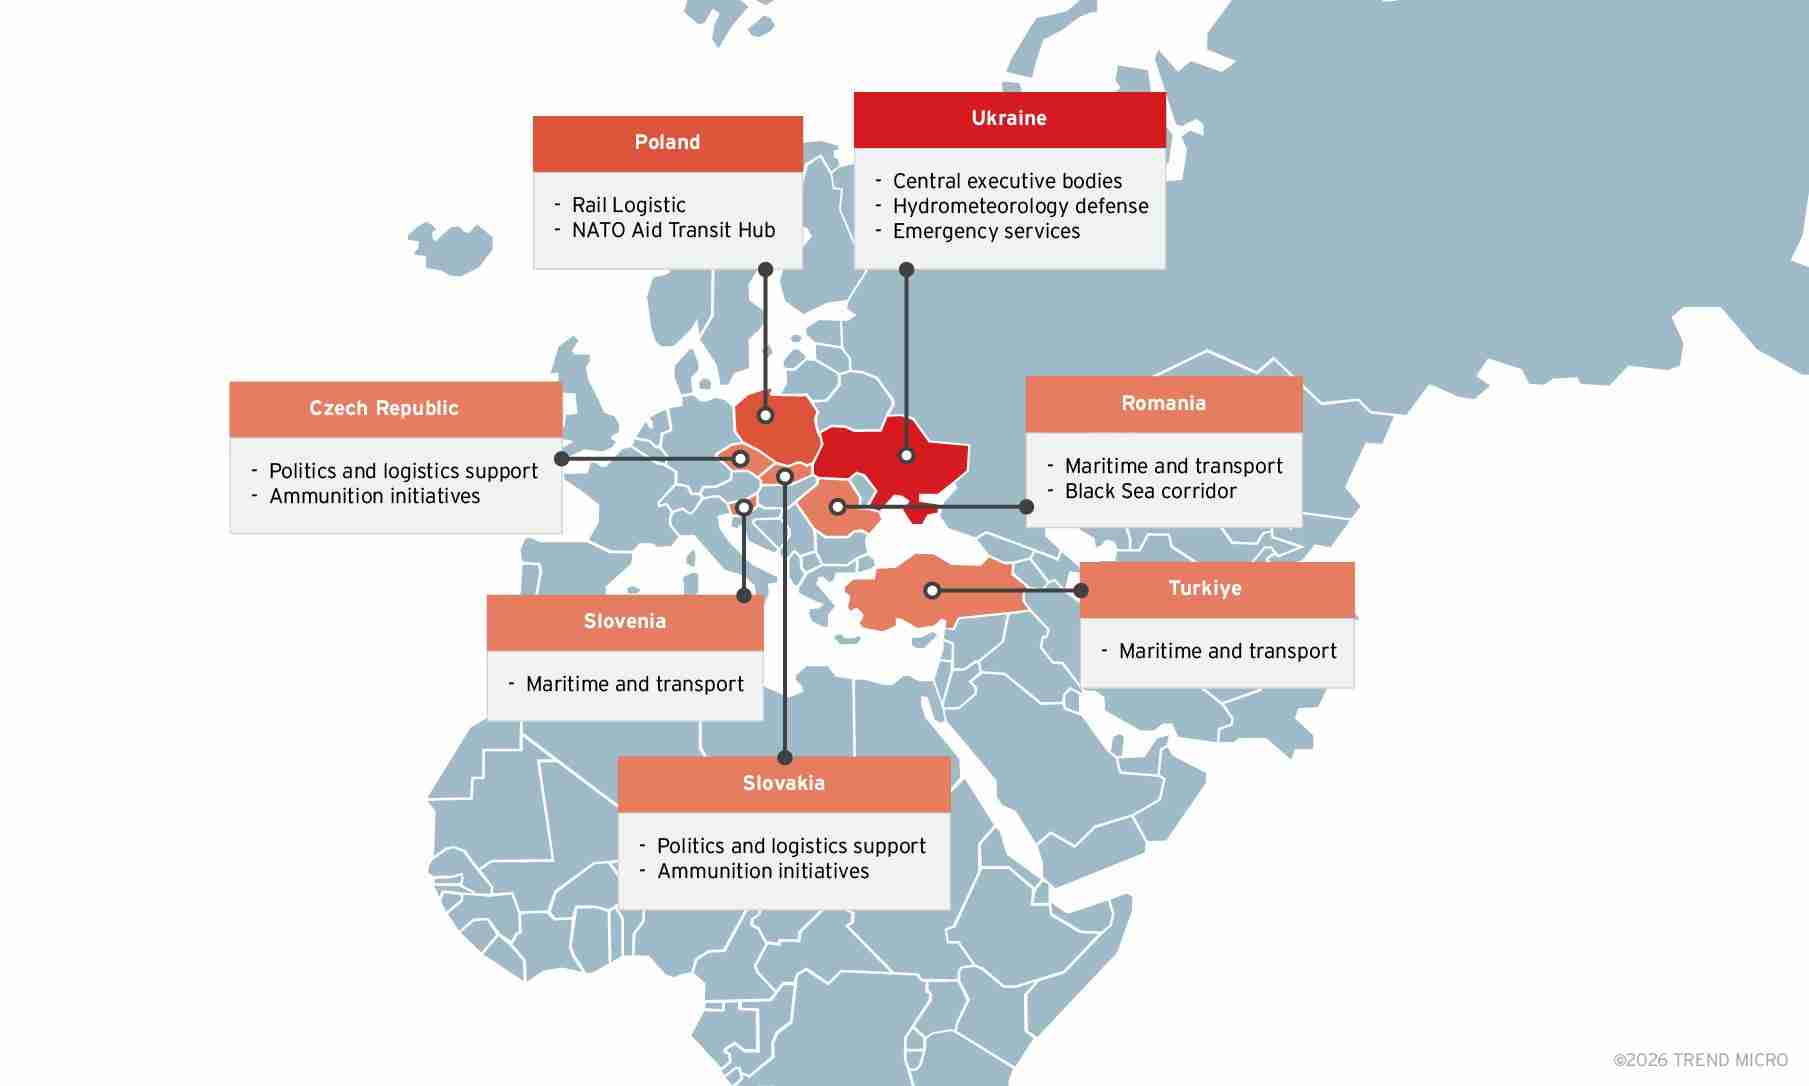
Kampaň, je podľa analytikov z trendmicro.com aktívna najmenej od septembra 2025, necieli len na Ukrajinu. Ruskí hackeri si vyberali aj krajiny a organizácie, ktoré pomáhajú so zásobovaním, dopravou a celkovým fungovaním podpory pre Ukrajinu.
Na Ukrajine mali v hľadáčiku štátne úrady, meteorologické služby, obranný sektor aj záchranné zložky. Nejde pritom o náhodný výber. Práve takéto inštitúcie rozhodujú o tom, ako štát funguje v kríze, ako sa plánujú presuny, ako reagujú záchranné zložky a ako sa vyhodnocujú podmienky v teréne.
V Poľsku sa útoky týkali železničnej logistiky, čo je dôležité hlavne preto, že železnica patrí medzi kľúčové kanály, cez ktoré sa presúva technika, materiál a ďalšia pomoc. V Rumunsku, Slovinsku a Turecku sa zas spomína námorná doprava a transport, teda ďalšia časť reťazca, bez ktorej by presuny zásob a vybavenia nefungovali plynulo.
Neprehliadni

Slovensko a Česko sa v zozname objavili cez logistických partnerov zapojených do muničných iniciatív. Povedané jednoduchšie, nejde priamo len o štátne úrady, ale aj o firmy a organizácie, ktoré sa podieľajú na tom, aby sa munícia a súvisiaci materiál dostali tam, kam majú.
Ruskí hackeri útočili cez chyby, ktoré ešte neboli poriadne zaplátané
Najznepokojujúcejšou časťou tejto kampane je rýchlosť, s akou hackeri siahajú po novo odhalených bezpečnostných chybách. Konkrétne ide o zraniteľnosti CVE-2026-21509 a CVE-2026-21513.
Najviac bije do očí to, že hackeri pri oboch chybách reagovali podozrivo rýchlo. V prípade CVE-2026-21509 si podľa zistení pripravovali potrebné zázemie ešte predtým, než bola chyba verejne známa. Pri CVE-2026-21513 sa zas škodlivý nástroj objavil skôr, než Microsoft vydal opravu. To vyvoláva podozrenie, že o oboch slabinách mohli vedieť dopredu.
Tento vzorec naznačuje, že APT28 mohol mať informácie o zraniteľnostiach ešte pred ich verejným zverejnením.
APT28 spojila dve chyby, aby dostala škodlivý kód do počítačov
Hackeri pritom nešli cez jednu chybu, ale prepojili dve slabiny do jedného útoku.
CVE-2026-21509 je chyba v Microsoft Office, ktorú zneužili cez upravený RTF dokument. V praxi to fungovalo tak, že do dokumentu vložili špeciálne pripravený objekt, ktorý po otvorení prinútil počítač pripojiť sa na server pod kontrolou útočníkov. Dôležité je povedať, že na spustenie celého procesu stačilo dokument len otvoriť.
CVE-2026-21513 bola ďalšia chyba, tentoraz v komponente prepojenom s Internet Explorerom. Tá útočníkom pomohla obísť časť bezpečnostných upozornení a dostať škodlivý kód ďalej do systému.
Zjednodušene povedané, prvá chyba stiahla do počítača škodlivý .LNK súbor a druhá mu pomohla prejsť cez ochrany, ktoré by ho za normálnych okolností mohli zastaviť.
PRISMEX nie je jeden malvér, ale celá sada nástrojov
Samotný PRISMEX sa skladá z niekoľkých prepojených komponentov.
PrismexSheet je škodlivý Excel dropper s VBA makrami, ktorý extrahuje payloady ukryté v súbore pomocou steganografie a po zapnutí makier zobrazí návnadový dokument s inventárom dronov.
PrismexDrop pripravuje prostredie na ďalšiu fázu útoku a na udržanie prístupu využíva naplánované úlohy a COM DLL hijacking.
PrismexLoader je proxy DLL, ktorá extrahuje .NET payload roztrúsený v PNG obrázku pomocou algoritmu „Bit Plane Round Robin“ a spúšťa ho priamo v pamäti.
PrismexStager je implantát typu COVENANT Grunt, ktorý na komunikáciu s útočníkmi zneužíva cloudové úložisko Filen.io.
APT28 nešpehovala len potichu. Mala aj deštruktívny nástroj
V októbri 2025 výskumníci zistili, že payload COVENANT Grunt dokáže nielen zbierať informácie, ale vie aj spustiť deštruktívny wiper príkaz, ktorý vymaže všetky súbory v používateľskom profile. To naznačuje, že tieto kampane nemuseli slúžiť len na špionáž, ale aj na priamu sabotáž.
Pre Slovensko a okolie je to jasné varovanie
APT28 týmto útokom ukazuje, že nejde len po mailoch, heslách či bežnej špionáži. Vyberá si aj ciele, cez ktoré prúdi pomoc pre Ukrajinu. Teda logistiku, dopravu, dôležité služby a partnerov v krajinách, ktoré sú súčasťou celej podpory.


















