

Ruskí hackeri v tichosti ovládli tisíce Wi-Fi routerov, cez ktoré útočili ďalej. Hackovali aj routery obľúbené medzi Slovákmi
Ruskí hackeri z APT28 zneužívali routery TP Link a MikroTik na únosy DNS. Ticho presmerovávali prihlásenia cez falošné servery, kradli heslá aj OAuth tokeny a zasiahli tisíce zariadení vo viac než 120 krajinách.

Internet už dávno nie je miestom pokoja, pohody ani anonymity. Štáty vedia sledovať ľudí a kontrolovať prevádzku. Technologickí giganti vedia na základe údajov, ktoré im „dobrovoľne na silu“ odovzdávaš sledovaním sociálnych sietí, zistiť tvoje záujmy a záľuby. Vďaka tomu na teba vedia lepšie cieliť reklamu. A potom sú tu hackeri, ktorí sa snažia dostať k údajom v akejkoľvek forme.
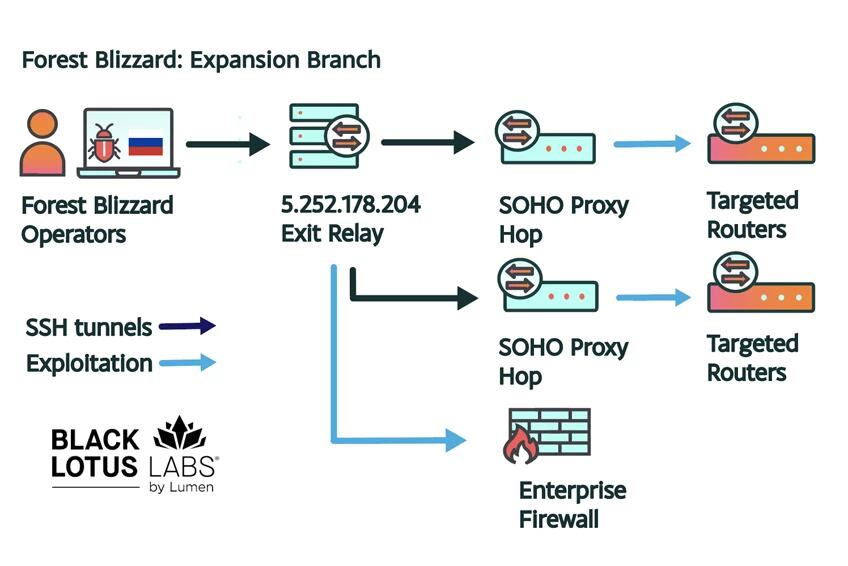
Pri hackeroch ešte ostaneme. Výskumníkom z Black Lotus Labs sa podarilo odhaliť pomerne rozsiahlu operáciu ruských hackerov – APT28 (Forest Blizzard). Tí mali už od mája 2025 zneužívať routery značiek TP-Link a MikroTik.

Útočníci sa hlavne zameriavali na domáce a malé firemné sieťové zariadenia, kde dochádzalo k manipulácii DNS brán. Vďaka tomu získavali pasívnu viditeľnosť do DNS a následne aj do vybranej autentifikačnej prevádzky. Kyberzločinci totiž upravili DNS konfigurácie na kompromitovaných routeroch tak, aby presmerovali miestnu prevádzku na servery pod svojou kontrolou, kde následne zachytávali prihlasovacie údaje používateľov.
Keď používatelia požiadali o prístup k legitímnym stránkam, napríklad webmailom, prevádzka bola ticho presmerovaná na takzvané adversary-in-the-middle (AitM) uzly, ktoré kopírovali pôvodné servery a zbierali heslá či tokeny. Tento typ útoku bol pre obete takmer neviditeľný. Pričom bol takmer neviditeľný.
Hackeri vybudovali veľkú sieť napadnutých zariadení
Vďaka tomuto typu útoku dochádzalo ku krádeži hesiel, tokenov OAuth či poverení pre webové a e-mailové služby. Zaujímavé je, že podľa Microsoftu ide o prvý nimi pozorovaný prípad, kedy APT28 využíva DNS hijacking vo veľkom na podporu odpočúvania šifrovaných TLS spojení po kompromitácii sieťových okrajových zariadení.
Neprehliadni

Samotný útok nevyzerá tak, že by si hackeri od začiatku presne vyberali jednu konkrétnu obeť a útočili len na ňu. Podľa dostupných zistení si najprv vybudovali širokú sieť kompromitovaných routerov, cez ktorú získali prehľad o veľkom množstve prevádzky. Až následne mali z tejto masy používateľov a požiadaviek vyberať ľudí a organizácie, ktoré boli z pohľadu ruskej rozviedky zaujímavé.
Práve preto nejde o problém, ktorý by sa týkal len vzdialených krajín. Keďže kampaň zasiahla aj Európu a útočníci zneužívali bežné domáce a malé firemné routery, v ohrození bolo aj Slovensko. Ak sa podobné zariadenie nachádzalo v ceste medzi používateľom a službou, ktorú sa snažil otvoriť, útočníci mohli jeho komunikáciu sledovať alebo presmerovať bez toho, aby si to vôbec všimol.
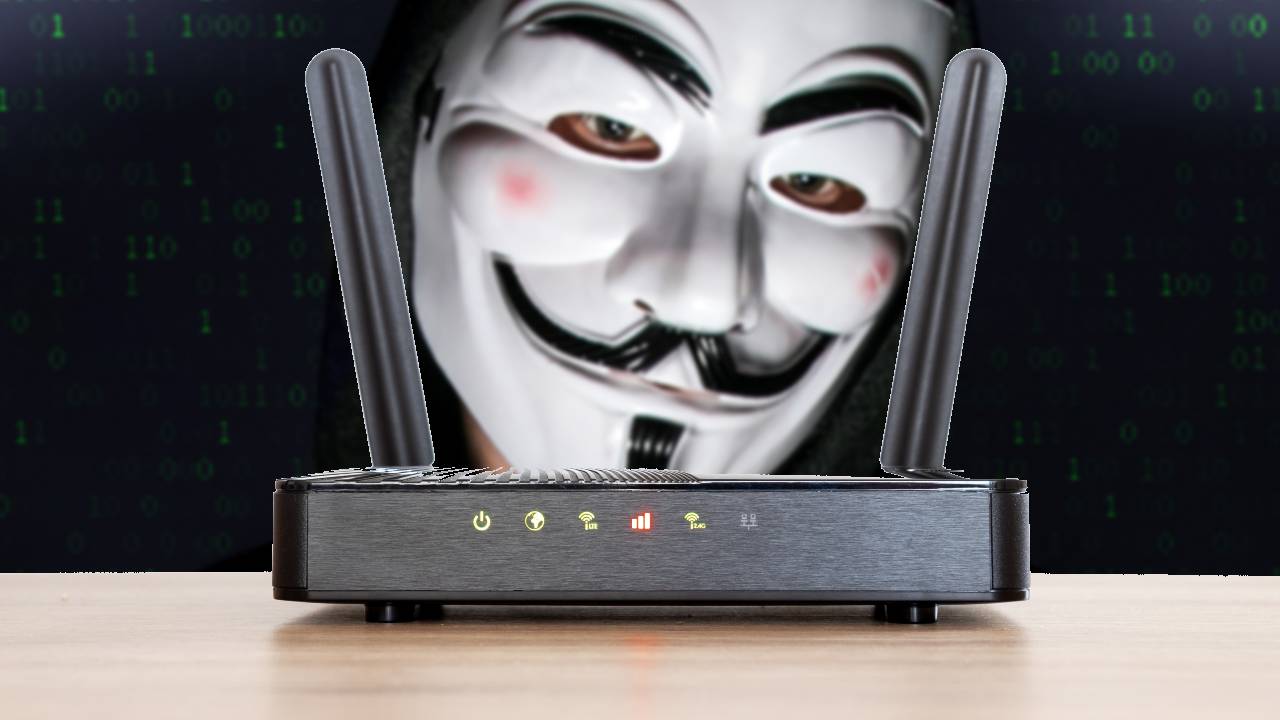
Samotný útok prebiehal tak, že APT28 získalo vzdialený admin prístup k SOHO routerom a zmenilo DNS konfiguráciu zariadení. Zariadenia následne smerovali DNS požiadavky na servery riadené útočníkom. Čím sa oficiálne domény (napr. prihlasovacie stránky e-mailových služieb) prekladali na falošné adresy kontrolované protivníkom. Týmto spôsobom mohli hackeri vykonávať útoky v reálnom čase a odchytávať prihlasovacie informácie v priebehu prihlasovania.
Kľúčovú úlohu pri operácii zohrávalo pravdepodobné zneužitie routerov TP-Link WR841N. A to prostredníctvom zraniteľnosti CVE-2023-50224 (CVSS 6.5). Tá mohla umožniť obísť autentifikáciu a získať uložené prihlasovacie údaje pomocou špeciálne vytvorených HTTP požiadaviek. Podľa dostupných zistení mohla skupina spájaná s GRU 26165 využívať podobné chyby minimálne od roku 2024 na krádež poverení a presmerovanie DNS komunikácie na servery spravované útočníkmi.
Podľa dostupných údajov sa útoky začali v menšom rozsahu už na jar 2025, pričom od augusta toho istého roka sa výrazne rozšírili. V období od 12. decembra 2025 do 13. januára 2026 bolo identifikovaných vyše 18-tisíc IP adries komunikujúcich s infraštruktúrou APT28 v minimálne 120 krajinách. Ciele zahŕňali zahraničné ministerstvá, bezpečnostné agentúry, poskytovateľov e-mailových a cloudových služieb, najmä v Afrike, strednej Amerike, juhovýchodnej Ázii a Európe.
Nešlo len o zbieranie náhodných hesiel. Podľa amerických úradov a bezpečnostných analytikov mala táto infraštruktúra pomáhať ruským spravodajským službám dostávať sa k ľuďom a organizáciám zaujímavým pre Kremeľ, najmä v sektoroch vlády, armády a kritickej infraštruktúry. Inými slovami, kompromitovaný router nebol cieľom. Bol len tichým nástrojom, cez ktorý sa útočníci snažili dostať k hodnotnejším cieľom.
Sieť už nefunguje
Analytici navyše identifikovali aj skupinu serverov, ktoré prijímali DNS požiadavky z kompromitovaných routerov, s tým, že následne ich odosielali na vzdialené systémy pod kontrolou útočníkov. Práve tieto servery sa podľa všetkého zameriavali aj na zariadenia spoločnosti MikroTik nachádzajúce sa na území Ukrajiny.
Podľa analýzy Microsoft Threat Intelligence bolo zasiahnutých viac ako 200 organizácií a 5 000 domácich zariadení, ktoré sa stali súčasťou tejto DNS infraštruktúry. Spoločnosť dodáva, že DNS únosy umožňujú štátom podporovaným skupinám dlhodobé a nenápadné sledovanie dát vo veľkom rozsahu. Kompromitáciou periférnych zariadení situovaných pred väčšími cieľmi vďaka tomu získavali útočníci prístup k menej chráneným vstupným bodom organizácií.
Technologický gigant dodáva, že zneužité boli aj domény Outlook.com. Pričom rovnaká technika bola použitá aj proti poštovým serverom v troch afrických vládnych inštitúciách.
Predpokladá sa, že toto nie je koniec. Aktuálne útoky boli síce zamerané na zber informácií, je však možné, že mohlo ísť aj o akýsi test. Nakoľko rovnaké mechanizmy by útočníci mohli v budúcnosti využiť aj na nasadzovanie malvéru alebo narušenie služieb.


















