

Poznáme zoznam Wi-Fi routerov, ktoré zneužívali ruskí hackeri na krádež prihlasovacích údajov: Pre tieto modely existuje oprava, musíš si ju ale stiahnuť ručne
Ruskí hackeri zneužívali staršie routery TP-Link a menili ich DNS nastavenia tak, aby mohli odchytávať prihlasovacie údaje. Pozri sa, ktoré modely sú bez opravy, čo odporúča TP-Link a prečo je starý router bez podpory bezpečnostné riziko.
Keď sa povie hackerský útok na router, väčšina ľudí si predstaví, že cieľom je „len internetová krabička“ niekde v rohu bytu. V skutočnosti však router často nie je konečný cieľ, ale len prestupná stanica. Práve cez neho totiž preteká všetko, čo doma alebo v malej firme robíš. Prihlasovanie do emailu, cloudových služieb, banky, pracovných systémov či správy webov.
Na túto hrozbu v minulých dňoch poukázal Microsoft. Firma uviedla, že skupina Forest Blizzard, spájaná s ruskou vojenskou rozviedkou, vo veľkom preberala kontrolu nad domácimi a malými firemnými routermi. Následne menila ich nastavenia tak, aby mohla sledovať, kam používatelia na internete chodia, a v niektorých prípadoch ich vedela presmerovať aj na falošné prihlasovacie stránky. Vďaka tomuto triku sa vie útočník postaviť medzi teba a službu, do ktorej sa prihlasuješ, napríklad email či firemný účet. Microsoft hovorí o viac ako 200 zasiahnutých organizáciách a tisícky spotrebiteľských zariadeniach. Kampaň podľa firmy bežala najmenej od augusta 2025.

Problém sa týkal hlavne starých zariadení po skončení podpory
TP-Link tvrdí, že v správach o útokoch figurujú najmä staršie routery, ktoré sú už roky bez oficiálnej podpory (pozn. redakcie: okrem routerov TP-Link útočníci zneužívali aj zariadenia značky MikroTik.). Inými slovami, ide o zariadenia, pre ktoré výrobca bežne nevydáva nové opravy ani bezpečnostné aktualizácie. Firma zároveň priznala, že časť dotknutých modelov už bola taká stará, že ich nebolo možné opraviť úplne. Pri niektorých však ešte pripravila bezpečnostné aktualizácie tam, kde to hardvér a stav zariadenia ešte dovolili.
Jedna chyba v starom routeri stačila na to, aby útočník zmenil jeho DNS nastavenia
Jedným z hlavných problémov v tomto prípade bola bezpečnostná chyba CVE-2023-50224. Týkala sa staršieho routera TP-Link TL-WR841N a útočníkovi mohla otvoriť cestu k údajom, ku ktorým sa normálne nemal dostať. Práve cez ne si potom vedel pripraviť pôdu na to, aby nad zariadením prevzal väčšiu kontrolu.
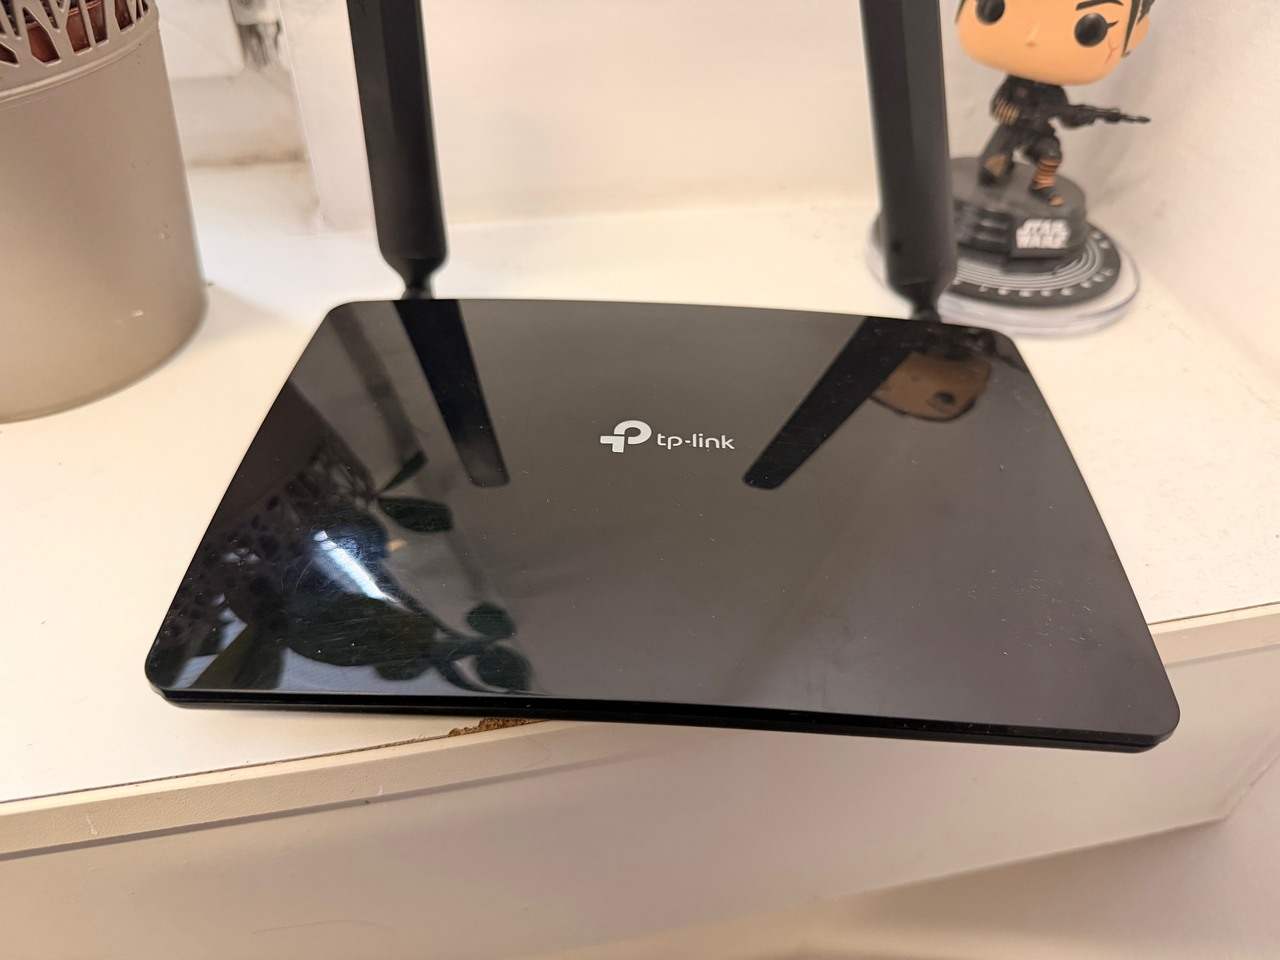
TP-Link vo svojom staršom bezpečnostnom upozornení k botnetu Quad7 vysvetlil, že cez túto chybu sa útočník vedel dostať k uloženým prihlasovacím údajom k routeru. V praxi to znamená, že sa mohol dostať do jeho správy a meniť nastavenia zariadenia podľa seba. A práve tam sa začínal najväčší problém, pretože následne mohol presmerovať DNS požiadavky cez svoje vlastné servery.
Neprehliadni

Ak hacker zmení DNS nastavenia routera, môže rozhodovať o tom, kam ťa zariadenie pošle, keď zadáš adresu známej služby. Navonok to pritom vyzerá normálne. Myslíš si, že ideš na webmail alebo firemný portál, no v skutočnosti ťa router môže potichu poslať cez infraštruktúru útočníka. Microsoft opísal práve takýto scenár pri útokoch na Outlook na webe, kde hackeri zachytávali prihlasovanie a získavali heslá aj prístupové tokeny.
Nie všetky staré routery sa dali opraviť, TP-Link odporúča prechod na novší model
TP-Link vo svojom novom bezpečnostnom upozornení zverejnil zoznam starších routerov, ktorých sa problém môže týkať. Pri každom modeli zároveň uviedol, či preň ešte existuje oprava. Pri niektorých zariadeniach je situácia aspoň čiastočne riešiteľná, teda záplata je dostupná len pre niektoré verzie daného routera. Pri mnohých ďalších modeloch však oprava stále chýba. Firma otvorene priznáva, že nie všetky staré routery sa už dajú zachrániť. Sú príliš staré, technicky obmedzené a pri časti z nich už ani nemá dostatok zariadení na dôkladné testovanie opráv.
| Model produktu | Dotknuté verzie | Stav opravy | Dostupná oprava |
| Routery | |||
| TL-MR6400 | V1 / V2 | Bez opravy | — |
| Archer C5 | V2 | Bez opravy | — |
| Archer C7 | V2 / V3 | Čiastočne opravené | Stiahnuť opravu |
| TL-WDR3600 | V2 | Bez opravy | — |
| TL-WDR4300 | V1 | Bez opravy | — |
| TL-WDR3500 | V2 | Bez opravy | — |
| TL-WR740N | V4 až V7 | Bez opravy | — |
| TL-WR741ND | V4 až V6 | Bez opravy | — |
| TL-WR749N | BR 6.0 / 7.0 | Bez opravy | — |
| TL-MR3420 | V2 až V4 | Bez opravy | — |
| TL-WR1043ND | V2 až V4 | Bez opravy | — |
| TL-WR1045ND | RU V2 | Bez opravy | — |
| TL-WR840N | V2 / V3 | Bez opravy | — |
| TL-WR841N / TL-WR841ND | V8 až V12 | Čiastočne opravené | Oprava pre V11 Oprava pre V12 |
| TL-WR842N / TL-WR842ND | V2 až V4 | Bez opravy | — |
| TL-WR845N | V1 / V2 | Bez opravy | — |
| TL-WR941ND | V5 / V6 | Čiastočne opravené | Stiahnuť opravu |
| TL-WR945N | V1 | Bez opravy | — |
| Prístupové body | |||
| TL-WA801ND | V3 / V4 | Bez opravy | — |
| TL-WA901ND | V3 až V5 | Čiastočne opravené | Oprava TP-Link España Oprava TP-Link |
Zároveň upozorňuje na ešte jeden problém. Tieto staršie modely nepodporujú automatické aktualizácie, takže ak sa pre ne aj oprava objaví, sama sa ti do routera nenainštaluje. Používateľ ju musí stiahnuť a nahrať ručne.
Starý router môže ďalej fungovať, no medzitým ti potichu kradnú heslá
Najväčší problém je, že si útok vôbec nemusíš všimnúť. Router bude naďalej pôsobiť normálne. Wi-Fi pôjde, internet sa načíta a na prvý pohľad bude všetko vyzerať v poriadku. Práve to je na tom najhoršie. Medzitým ťa však môže útočník potichu presmerovať na podvrhnutú prihlasovaciu stránku alebo sledovať údaje, ktoré cez router prechádzajú.
V praxi to môže skončiť krádežou hesiel, prístupu do emailu alebo aj preniknutím do firemného účtu. Microsoft navyše upozorňuje, že takto napadnuté malé routery nemusia slúžiť len na útok na jedného človeka. Hackeri ich môžu využiť aj ako nenápadný medzistupeň pri ceste k väčším cieľom, napríklad do firiem, úradov či kritickej infraštruktúry.


















