

Botnet KadNap sa objavil aj na Slovensku. Hackeri ovládli tisíce domácich Wi-Fi routerov tejto značky
Tisíce domácich routerov po celom svete vrátane Slovenska infikoval botnet KadNap. Zariadenia potichu presmerovávajú internetovú komunikáciu a môžu slúžiť ako anonymná proxy pre hackerov bez toho, aby si to ich majiteľ všimol.

Bezpečnostní výskumníci odhalili botnet, ktorý potichu ovládol približne 14-tisíc routerov po celom svete. Väčšina z nich pritom stojí v obyčajných domácnostiach. Ich majitelia netušia, že zariadenie, ktoré im doma rozdáva WiFi, môže zároveň anonymne presmerovávať internetovú komunikáciu pre kyberzločincov.
Za objavom stojí tím Black Lotus Labs zo spoločnosti Lumen. Tento botnet sledujú už od augusta 2025. Vtedy zaznamenali viac než 10-tisíc zariadení, ktoré komunikovali s podozrivou infraštruktúrou. Sieť sa odvtedy ešte rozrástla a dnes sa drží približne na úrovni 14-tisíc infikovaných routerov a ďalších sieťových zariadení.

Hackeri ovládli tisíce domácich routerov. Majitelia o tom často netušia
Botnet dostal názov KadNap. Ide o sieť tisícok napadnutých routerov a podobných zariadení, ktoré stoja medzi tvojou domácnosťou a internetom. Sú to napríklad routery, modemy alebo malé sieťové zariadenia v domácnostiach či menších firmách. Práve cez ne totiž prechádza všetka internetová komunikácia.
Najväčšia časť infikovaných zariadení sa nachádza v Spojených štátoch, kde je viac než 60 percent obetí. Menšie skupiny výskumníci zaznamenali aj v Taiwane, Hongkongu či Rusku. Telemetria však naznačuje, že botnet je rozšírený prakticky po celom svete. Infikované zariadenia sa objavili aj v Európe vrátane Slovenska.
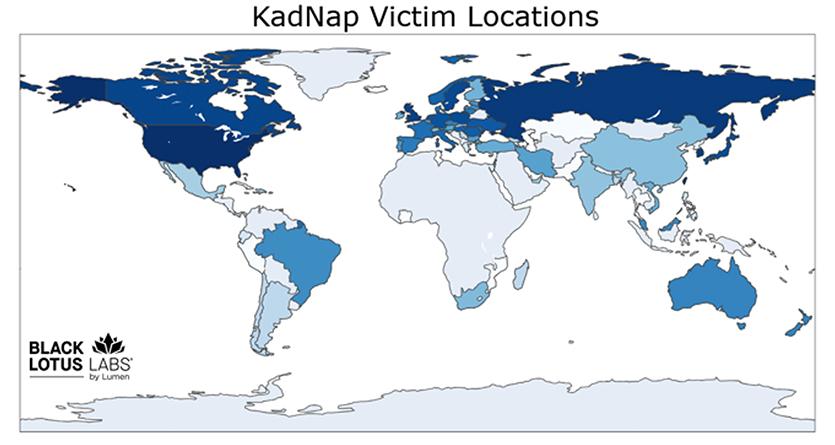
Hlavným cieľom útočníkov sú routery značky Asus. Podľa technickej analýzy však malware zasahuje aj ďalšie sieťové zariadenia. Operátori botnetu si dokonca rozdeľujú infraštruktúru podľa typu obete. Časť riadiacich serverov komunikuje iba s Asus routermi, iné sú určené pre ďalšie zariadenia.
Neprehliadni

Mnohé z infikovaných routerov obsahujú staré bezpečnostné chyby, ktoré výrobca síce dávno opravil, no majiteľ zariadenia si aktualizáciu nikdy nenainštaloval. Router potom beží roky s rovnakým softvérom a útočníci presne vedia, kde sú jeho slabé miesta.
Z pohľadu majiteľa pritom všetko vyzerá úplne normálne. Internet funguje, WiFi ide a nič nenasvedčuje tomu, že je problém. Lenže v pozadí môže router robiť niečo, o čom nemáš ani tušenie. Namiesto toho, aby len posielal tvoje dáta do internetu, môže zároveň presmerovávať komunikáciu niekoho úplne cudzieho.
Infikovaný router môže fungovať ako anonymná proxy pre cudzí internetový traffic
Keď útočníci router infikujú, zariadenie sa stane súčasťou tzv. proxy siete. V praxi to znamená, že niekto cudzí začne využívať tvoje internetové pripojenie ako medzistanicu. Ak cez takýto router navštívi webovú stránku alebo vykoná podvodnú aktivitu, na prvý pohľad to vyzerá, akoby pripojenie pochádzalo práve z tvojej domácnosti.
Botnet KadNap je podľa výskumníkov prepojený s platenou proxy službou s názvom Doppelganger. Tá ponúka zákazníkom prístup k sieťam domácich IP adries po celom svete. Domáce pripojenia majú totiž dobrú reputáciu a webové služby ich blokujú oveľa menej často než podozrivé servery z dátových centier.
Takéto siete sa môžu využívať na rôzne typy útokov. Výskumníci spomínajú napríklad brute-force pokusy o prihlasovanie, automatizované útoky na účty alebo cielené hackerské kampane. Každá IP adresa v takomto botnete preto predstavuje potenciálne riziko pre ďalšie organizácie a služby na internete.
Pre majiteľa routera sa pritom nič nemení. Internet funguje, WiFi ide a zariadenie sa správa normálne. Lenže v pozadí môže niekto cez tvoju IP adresu presmerovávať vlastnú komunikáciu.
KadNap funguje inak než bežné botnety. Vypnúť ho je oveľa ťažšie
Zaujímavá je najmä architektúra tohto botnetu. Väčšina podobných hackerských sietí funguje pomerne jednoducho. Existuje jeden riadiaci server, ktorý posiela príkazy všetkým infikovaným zariadeniam. Keď bezpečnostné firmy tento server objavia a odpoja, celý botnet sa často rozpadne.
KadNap však funguje inak. Namiesto jedného centra používa peer-to-peer sieť založenú na technológii Kademlia. Znamená to, že jednotlivé zariadenia komunikujú priamo medzi sebou. Neexistuje teda jeden hlavný server, ktorý by bolo možné jednoducho vypnúť a tým celú infraštruktúru odstaviť.
Podobný princíp využívajú napríklad aj siete ako BitTorrent. Každý počítač v takejto sieti pozná len časť ostatných účastníkov. Keď potrebuje nájsť konkrétny cieľ, postupne sa cez ďalšie uzly dostáva bližšie k tomu správnemu zariadeniu.
V praxi to znamená pomerne odolnú sieť. Ak jeden uzol zmizne alebo ho niekto odpojí, ostatné si jednoducho nájdu inú cestu.
Zaujímavý je ešte jeden detail. Analýza ukázala, že hoci sa sieť tvári decentralizovane, infikované zariadenia pred kontaktom s riadiacou infraštruktúrou opakovane komunikujú cez tie isté dva uzly. To naznačuje, že operátori botnetu si v sieti ponechali pevné body, cez ktoré nad ňou držia kontrolu.
Reštart routera nepomôže. Škodlivý skript sa spustí znova
Problém je, že v tomto prípade nepomôže ani obyčajný reštart routera. Malware si v zariadení nastaví mechanizmus, ktorý zabezpečí jeho opätovné spustenie. Technická analýza ukázala, že router pravidelne sťahuje škodlivý skript zo servera útočníkov a znovu ho spúšťa.
Inými slovami, aj keby časť malvéru zmizla alebo prestala fungovať, zariadenie si ju dokáže znova dotiahnuť z riadiacej infraštruktúry. Malware si zároveň sťahuje ďalšie súbory, ktoré môžu meniť nastavenia systému. Jeden z nich napríklad uzatvára port 22, ktorý sa používa na vzdialený prístup cez SSH.
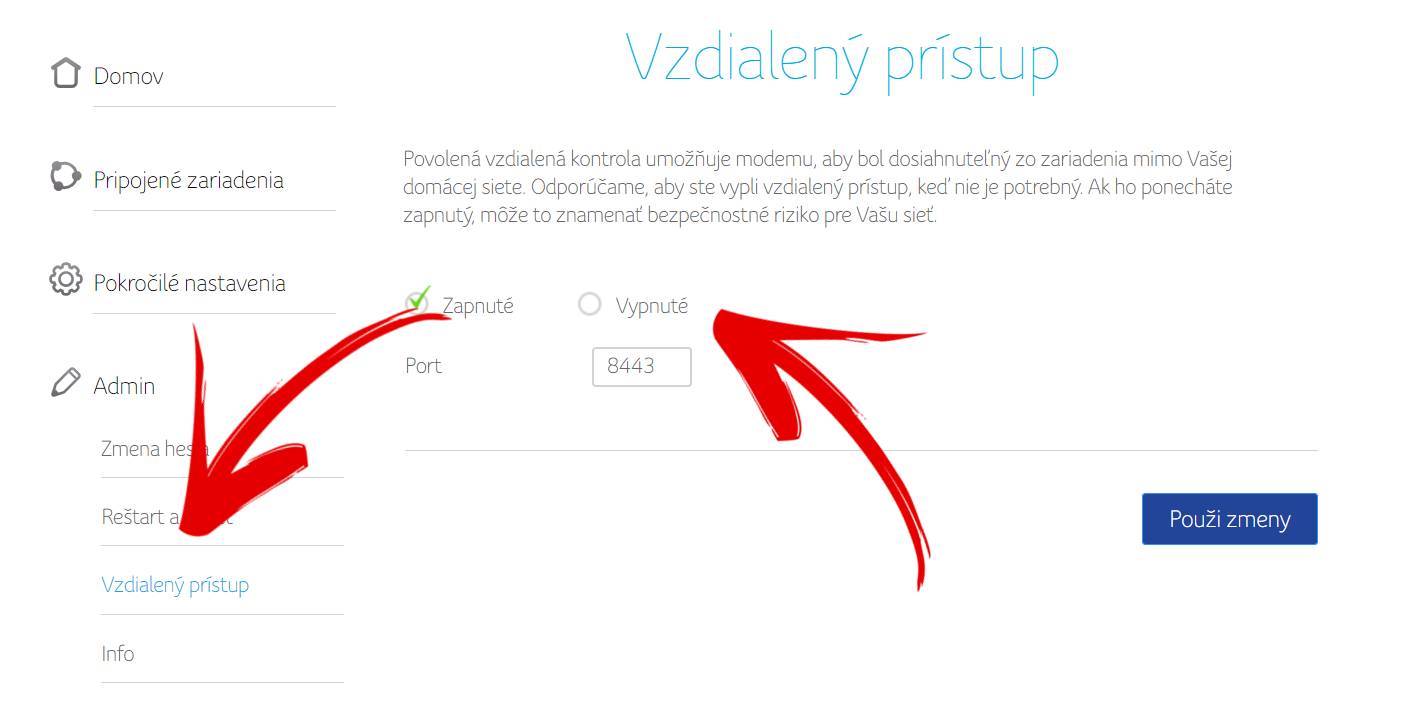
Ak chce majiteľ zariadenie skutočne vyčistiť, musí spraviť factory reset, teda obnoviť router do pôvodného nastavenia. Potom je dôležité nainštalovať aktuálny firmware, zmeniť administrátorské heslo a vypnúť vzdialený prístup, ak ho nepotrebuješ.
Routery sú zariadenia, na ktoré sa po prvom zapojení často zabudne. Bežia roky bez aktualizácií a s pôvodným nastavením. Práve preto sú pre útočníkov takým lákavým cieľom.

















